
בדיקת אבטחה ב-PHP בעזרת AI: מה קורה כשמבקשים מ-Codex לסקור קוד
אמ;לק
מקרה בוחן של מפתח עצמאי שנעזר במודל AI לביצוע מבדק חוסן לקוד PHP בוורדפרס בעקבות גילוי חולשה. המאמר סוקר את היתרונות והמגבלות של כלי בינה מלאכותית באיתור באגים ואנומליות אבטחה. שילוב AI בסקירות קוד מצריך בקרה מקצועית למניעת שגיאות.
סיכום בעברית: מערכת VibeSec · מדיניות המקורות
נוסף ל-VibeSec:
כותרת מקורית: PHP Vulnerability in WordPress! The Story of How a Solo Developer Asked Codex to Handle a Security Audit, and It Became Much Bigger Than Imagined
התוכן המלא בעברית
תרגום אוטומטי מהמקור; מונחים טכניים נשארו באנגלית. לנוסח המחייב — הכתבה המקורית.
הקדמה: האם האתר שלי באמת בטוח?
באוקטובר 2026, נתקלתי במידע שלפיו נמצאה פגיעות קריטית ב-PHP.
PHP היא שפת התכנות המניעה את WordPress.
אני עובד כפיזיותרפיסט, ובזמני הפנוי אני מפתח אפליקציות אינטרנט מבוססות AI ובונה מערכות לאוטומציה עסקית.
אני כותב מאמרים על WordPress, שומר תוכניות ב-GitHub ומפעיל AI בשרת ה-Linux הביתי שלי.
לפני שידעתי, מספר השירותים שאני מנהל גדל לא מעט.
העובדה שמה שבנית עובד כרגיל והעובדה שהוא עובד בצורה מאובטחת הם שני דברים שונים לחלוטין.
גם אם אתר אינטרנט מוצג כרגיל, קיימת אפשרות שפגיעויות נשארות ברקע.
מחקר על פגיעויות ב-PHP, בדיקת השפעתן על WordPress ותיקונן בבטחה במידת הצורך.
לעשות את כל זה באופן ידני זה די קשה.
"אולי פשוט כדאי שאבקש מ-Codex לבדוק את זה?"
זה הסיפור של ביקורת אבטחה שהתחילה מהמחשבה הזו.
1. בהתחלה, התכוונתי לבדוק רק את WordPress
בעיקר רציתי לאשר את שלוש הנקודות הבאות הפעם.
• האם PHP בשימוש באתר WordPress שלי מאובטח?
• אם פגיעות נשארות, האם ניתן לתקן אותן?
• האם יש סיכון שהתיקון יגרום לWordPress להפסיק לפעול?
אז ביקשתי חקירה מ-Codex.
Codex הוא סוכן קידוד המסופק על ידי OpenAI.
הוא יכול לא רק לכתוב תוכניות אלא גם לחקור קבצים, לבצע פקודות, ואם מתקיימים תנאים, לפעול באמצעות דפדפן.
מה שהשתמשתי הפעם הוא מנגנון הפעלה של דפדפן בשם Playwright MCP.
במילים פשוטות, זו שיטה שבה ה-AI מפעיל את הדפדפן כדי לבדוק מידע במסך הניהול.
ביצעתי את הכניסה ידנית, ולאחר מכן השארתי את החקירה שלאחר מכן ל-Codex.
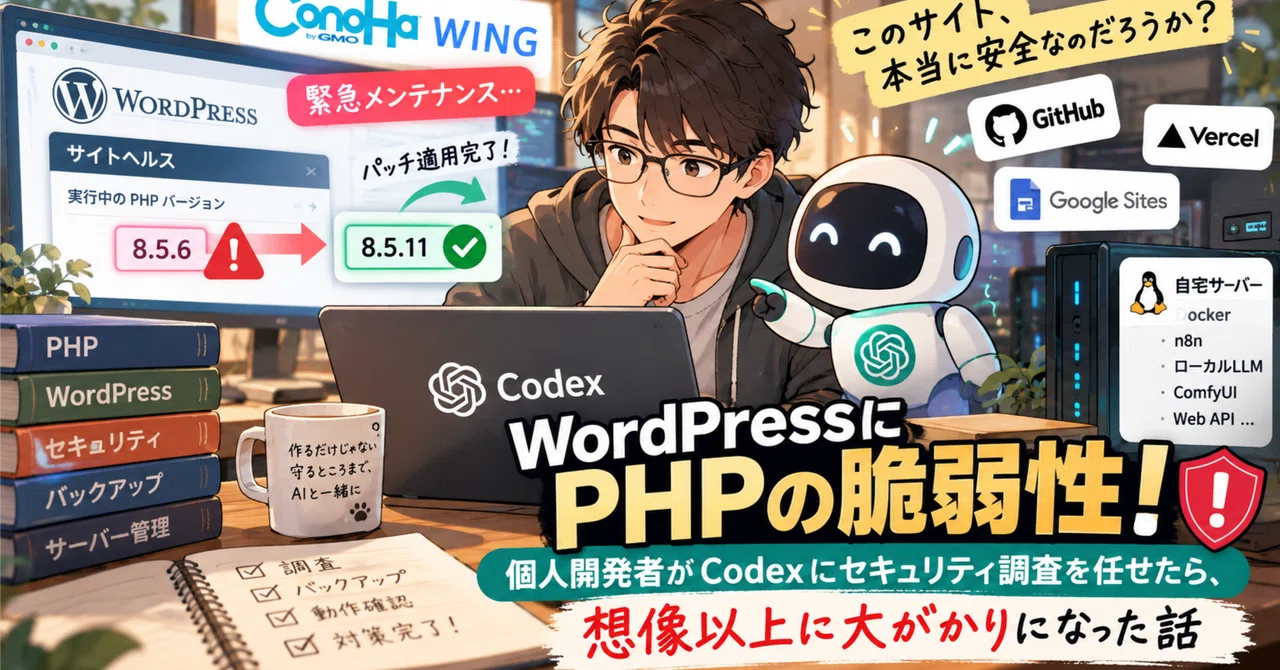
כתוצאה מכך זוהתה הגרסה של PHP הפועלת בפועל ב-WordPress.
לגבי הפגיעות שחקרתי, הגרסה הרשמית המתוקנת של PHP הייתה 8.5.12.
במילים אחרות, בהסתכלות רק על מספר הגרסה המוצג, הוא במצב מיושן.
אם חברת שרתים להשכרה החילה באופן עצמאי תיקון, ייתכן שהפגיעות תוקנה גם אם מספר הגרסה המוצג ישן.
לכן, הנחיתי את Codex לא פשוט 'לעדכן כי זה ישן', אלא לבדוק את המצב בפועל של התיקונים.
2. הייתה חומה שאפילו ה-AI לא הצליח לפרוץ
לאחר מכן, Codex החל לחקור את מסך הניהול ConoHa WING.
לוח המחוונים לניהול נטען לאט במיוחד.
כשאני ממשיך להפעיל את הדפדפן, הזמן קצוב שוב ושוב.
גם לאחר שהגיע סוף סוף למסך ההגדרות של PHP, הוצגה הפעם "שגיאה בלתי צפויה".
Codex ניסה את החקירה מספר פעמים תוך התאמת הסקריפט לפעולות הדפדפן.
עם זאת, הוא לא הצליח לאחזר את ערכי התצורה החיוניים של PHP.
בשלב זה בוצעו תחזוקה חירום גם בצד ConoHa.
אני לא יודע אם התקלה בלוח המחוונים של הניהול הייתה קשורה ישירות לתחזוקה.
עם זאת, מסוכן לשנות את הגדרות השרת בזמן שלא ניתן לאחזר מידע כרגיל.
לפיכך, העברתי את התנאי הבא ל-Codex.
"בצע שינויים רק אם ניתן לאשר שמדובר בגרסה קבועה וניתן לאבטח שיטת שחזור. אחרת, אל תבצע שינויים".
כאשר מפקידים משימות בידי AI, נוטים לחשוב, "אני רוצה שזה יעשה הכל אוטומטית עד הסוף".
עם זאת, הבנתי שבתגובות ביטחוניות חשוב גם לא להכריח את העבודה קדימה.
3. ניסיתי להפקיד אפילו את הגיבויים בידי AI
שינוי תצורת ה-PHP הושהה, אך בינתיים, Codex המשיך במשימות אחרות.
רכישת גיבויים ואישור שחזור.
בדוח זה, הצלחתי לאשר את העקביות של ארבעה גיבויים, כולל קבצים ומסד הנתונים.
יתר על כן, עבור מסד הנתונים, אישרתי שחזור של 17 טבלאות בסביבה מקומית.
ביצעתי גם בדיקות תחביר PHP על ערכות הנושא והתוספים של WordPress.
כמובן, זה לבדו אינו מבטיח החלמה מלאה.
עם זאת, חשוב לא רק לקחת גיבויים אלא גם לבדוק אם באמת ניתן לשחזר אותם.
כשחושבים על זה, כל עוד האתר פועל כרגיל, קל לדחות בדיקות מסוג זה.
כאשר ה-AI מנהל את החקירה כפי שעשה הפעם, קל יותר לטפל בתחומים שהוזנחו בעבר.
הערך של AI עשוי להיות טמון לא רק בהאצת משימות, אלא גם בהקלה על ביצוע עבודת אימות שבדרך כלל ידלג עליהן.
4. בזמן שחיכיתי, ConoHa תיקן את זה
ConoHa WING הודיעה כי השלימה את היישום של תיקוני אבטחה לכל PHP הגרסאות שהיא מספקת.
בתגובה זו, במקום לשנות את PHP לסדרת גרסאות אחרת, אומצה שיטה לשילוב תוכנית התיקון בגרסה הנוכחית.
במילים אחרות, התיקונים הדרושים מיושמים בצד ConoHa מבלי שמשתמשים WordPress יצטרכו להחליף את PHP בעצמם.
שינוי גרסת PHP עלול לגרום לבעיות תאימות עם ערכות נושא ותוספים.
הפעם, ניתן היה לבצע את התיקון תוך הימנעות מסיכון זה.
ולמחרת, ביקשתי בדיקה סופית מCodex.
פריט אימות: תוצאה. גרסת PHP: 8.5.6 → 8.5.11. החלת תיקון ConoHa: אושר שהושלם באמצעות הודעה רשמית. עמוד ראשי של WordPress: תקין. מאמרים/חיפוש/תצוגת תמונות: תקין. גישה למסך כניסה/ניהול: תקין. שגיאות PHP/DB: לא נמצאו.
למרות שהמספר שונה מהגרסה הרשמית המתוקנת 8.5.12, ב-ConoHa מסבירים שתוכנית התיקון לפגיעות זו כבר הוחלה.
במילים אחרות, זה אומר שאתה צריך לשפוט לא רק על סמך מספר הגרסה אלא גם על סטטוס התגובה של ספק השירות.
בנוסף, נמצאה שגיאה אחת JavaScript בלוח המחוונים לניהול, אך היא תועדה כבעיה נפרדת מהפגיעות PHP.
עם זה, התגובה לפגיעות WordPress PHP זו הגיעה לסגירה זמנית.
5. מאז שהייתי בזה, החלטתי לבדוק גם את כל השירותים האחרים שלי
בעודי ממשיך בחקירה על WordPress, עלתה בי מחשבה.
"אם אני מודאג לגבי WordPress, האם לא כדאי לי לבדוק גם את השירותים האחרים שלי?"
אני משתמש במגוון שירותים על בסיס יומיומי.
אני מאחסן את התוכניות שלי ב-GitHub ומארח אפליקציות אינטרנט ב-Vercel.
יתר על כן, יש לי שרת Linux בבית.
בשרת זה אני מפעיל אוטומציה עם n8n, מודלי שפה מקומיים (LLMs), יצירת תמונות ו-Web APIs.
למרות שבניתי כל אחד בעצמי, מעולם לא בדקתי את אבטחת המערכת כולה.
לכן, ביקשתי ביקורת אבטחה חוצת שירותים מ-Codex.
היקף החקירה כלל את GitHub, Vercel, Google Sites, ואת השרת הביתי Linux שלי.
ביקורת צולבת זו המשיכה לשלב הפקת הדוחות תוך כ-15 דקות.
וכן, התגלו מספר נקודות לשיפור.
6. הבעיות בפועל שנמצאו
התראות האבטחה של GitHub הושבתו
ב-GitHub, הושבתו התראות Dependabot עבור ששת המאגרים שאני מנהל.
זוהי תכונה שמודיעה לך אם נמצאה פגיעות ידועה ברכיבי התוכנות שבהן אתה משתמש.
בפיתוח סולו, אם תוכנית פועלת כרגיל, קל לדחות את עדכון ספריות התלות.
עם זאת, ספרייה שמאובטחת היום לא בהכרח מאובטחת בחודש הבא.
זה נראה כמו רעיון טוב להשתמש באופן פעיל בתכונות אלה.
מצד שני, ככל שנבדקה ההיסטוריה Git של שבעת המאגרים שניתן לאחזר, לא זוהה מידע סודי כגון מפתחות API.
כמובן, זה שהוא לא זוהה לא אומר שהוא בהחלט לא הודלף.
למרות זאת, יש משמעות לכך שחקרנו ואישרו זאת בפועל.
פגיעויות ב-Home Server Libraries
בשרת הביתי דווח על פגיעויות ידועות בספריות Python.
היעדים כללו את certifi, Pillow, Starlette ואחרים.
אלו הן ספריות המשמשות ליישומי אינטרנט, עיבוד תמונות ועוד.
עם זאת, זה שדווח על פגיעות לא אומר שהיא תמיד במצב שניתן לתקוף.
רמת הסיכון בפועל משתנה בהתאם לתכונות שבהן נעשה שימוש ולמצב הגישה החיצונית.
כמו כן, עדכון קל מדי יכול לפעמים לגרום לתוכניות אחרות להפסיק לעבוד.
לכן, יש צורך לבצע תיקונים בהדרגה תוך בדיקת תלות.
מקום לשיפור באימות ה-Web API
יתר על כן, לגבי Chat API בשימוש באמצעות Tailscale, אושרה גם תצורה ללא אימות בצד האפליקציה.
Tailscale הוא מנגנון לחיבור מאובטח של מכשירים מורשים זה לזה.
לכן, הוא אינו חשוף ללא הגנה לכל האינטרנט.
עם זאת, היכולת להתחבר לרשת ובעלי הסמכות להשתמש ב-API הן בעיות נפרדות.
נראה שיש צורך לשפר תחומים אלו גם בעתיד.
7. בסופו של דבר, אני רוצה להפוך את ניהול האבטחה עצמו לאוטומטי
דרך החקירה הזו, חשבתי על דבר אחד.
בעיות אבטחה לא מסתיימות רק בתיקון אותן הפעם.
נקודות תורפה חדשות ימשיכו להתגלות בעתיד.
בכל פעם, אני צריך לחקור את זה בעצמי, להנחות את Codex, ולאמת את התוצאות.
משמעות הדבר היא שמשימות ניהול יתבצעו ללא הגבלה.
לכן, בסופו של דבר, אני חושב על אוטומציה של ניהול האבטחה עצמו.
• בדוק מעת לעת את בטיחות השירותים והספריות.
• גלה נקודות תורפה ופגמי תצורה.
• תקן אוטומטית את מה שניתן לתקן בבטחה.
• הודע רק כאשר נדרש שיקול דעת אנושי.
לדוגמה, נניח שקיים צורך בעדכון מיכל Docker.
שמור את התצורה הנוכחית, עדכן את הקונטיינר והפעל אותו מחדש.
אם הוא פועל כרגיל, הוא הושלם.
אם יש בעיה, חזור למצב הקודם.
אם משימות כאלה יכולות להיות אוטומטיות בבטחה, יש להפחית משמעותית את נטל הניהול היומיומי.
כמובן, אין זה כך שצריך להשאיר הכל בידי AI.
עבור פעולות בלתי הפיכות כגון מחיקת נתונים או שינוי פרטי אימות, יש צורך בשיקול דעת אנושי.
הדבר החשוב הוא לא לתת ל-AI סמכות מלאה, אלא להגדיר את היקף המשימות שניתן להפקיד בידיו בבטחה.
שימו לב שביקורת חתך זו הוגבלה לזיהוי בעיות. המנגנונים לתיקון אוטונומי ותחזוקה שוטפת עדיין בשלבי בנייה.
8. הערך האמיתי של ניצול AI מורגש דרך חוויה זו
השתמשתי ב-AI כדי לבנות אפליקציות וכלי אוטומציה שונים עד עכשיו.
בכך, היו פעמים רבות שהרגשתי את הנוחות של AI.
עם זאת, ביקורת האבטחה הזו הייתה קצת שונה.
זה לא שAI יצר משהו חדש.
זה עזר בעבודה של המשך שימוש במה שכבר יצרתי בבטחה.
בפיתוח סולו, ההתמקדות נוטה להיות ביצירת תכונות חדשות.
בניית אפליקציות אינטרנט חדשות, בדיקת מודלים AI ושיפור מנגנוני אוטומציה.
מצד שני, משימות תחזוקה כמו בדיקות אבטחה, גיבויים ועדכון ספריות תלות נוטות להידחות.
על ידי הפקדת החקירה על Codex הפעם, הצלחתי לבדוק אזורים שבדרך כלל קשה לי להתנייד אליהם.
כמובן, Codex לא פתר הכל.
עבור חלקים שדרשו שינויים בצד ConoHa לא הייתה לי ברירה אלא לחכות לתגובת הספק.
את השגיאות במסך הניהול לא ניתן היה לפתור גם על ידי AI בלבד.
למרות זאת, זה היה מאוד משמעותי להיות מסוגל לארגן מה אפשר לבדוק ומה לא.
וכתוצאה מהימנעות משינויי תצורה בלתי סבירים, הצלחתי לסיים את התגובה הזו מבלי לשבור את WordPress.
מסקנה: AI יכול לשמש לא רק ל"יצירה" אלא גם ל"הגנה"
אירוע זה התחיל בחששות לגבי פגיעות PHP.
בהתחלה, התכוונתי רק לבדוק WordPress.
עם זאת, תוך כדי הפקדת החקירה בידי Codex, בסופו של דבר בדקתי את GitHub ואת השרת הביתי שלי.
קריאה וכלים קשורים
אבטחת WordPress- Jetpack Protect — סריקת חולשות ב-WordPress
- Limit Login Attempts Reloaded — הגבלת ניסיונות התחברות
- MalCare — סריקה וניקוי נוזקות
- פרצת אבטחה קריטית ב-PHP: מה בעלי אתרי WordPress חייבים לעשות
- דו"ח חולשות שבועי: מאות פלאגינים וערכות נושא ב-WordPress תחת איום
- חולשת אבטחה חדשה ב-PHP: מה בעלי אתרים צריכים לדעת