
3 שיטות עבודה מומלצות למיצוי הפוטנציאל של Snyk AppRisk Essentials
אמ;לק
Snyk AppRisk Essentials זמין כעת ללקוחות Snyk Enterprise Plan. המאמר מפרט שלוש שיטות עבודה מומלצות לניצול מרבי של הכלי, ומשפר את ניהול הסיכונים באפליקציות.
סיכום בעברית: מערכת VibeSec · מדיניות המקורות
נוסף ל-VibeSec:
כותרת מקורית: 3 best practices to make the most of Snyk AppRisk Essentials
התוכן המלא בעברית
תרגום אוטומטי מהמקור; מונחים טכניים נשארו באנגלית. לנוסח המחייב — הכתבה המקורית.
אלפי לקוחותינו ממנפים את Snyk כדי ליישם את אסטרטגיות ה-DevSecOps וה-
זו הסיבה שאנחנו כל כך נרגשים להשיק יכולות Snyk AppRisk Essentials ללקוחות שלנו!
השקת Snyk AppRisk Essentials לתוכנית Snyk Enterprise
למי שאולי פספס את הכותרות, Snyk AppRisk Essentials הוכרז בדצמבר אשתקד כהצעה הראשונה שלנו תחת Snyk AppRisk, והוא מספק ללקוחות גילוי נכסים, ניהול כיסוי ותעדוף מבוסס סיכונים. ב-1 במאי השנה הכרזנו גם על Snyk AppRisk Pro, המרחיב משמעותית את Snyk AppRisk Essentials ומציע נראות בזמן ריצה (runtime) לסיכוני אפליקציות, לצד יכולות מתקדמות לניהול סיכונים וניתוח נתונים הוליסטי.
כדי לעזור ללקוחותינו לממש בהצלחה את גישת ה-"shift-left" שלהם בעזרת Snyk, שילבנו כעת את יכולות גילוי האפליקציות וניהול הכיסוי של Snyk AppRisk Essentials בתוך תוכנית Snyk Enterprise, ללא עלות נוספת.
אז אם אתה לקוח קיים של תוכנית Enterprise שלנו, או מחפש להיות כזה, וברצונך להבין קצת יותר על המשמעות של היכולות הללו עבורך וכיצד לעשות בהן שימוש, אנא המשך לקרוא!
יכולות מרכזיות ב-Snyk AppRisk Essentials
היכולות הזמינות כעת בכל תוכנית Snyk Enterprise נועדו לעזור לך לקבל תצוגה ברורה יותר של כל נכסי האפליקציה המפותחים כדי שתוכל להבטיח שהם מוגנים כראוי על ידי Snyk.
מלאי נכסים
לקוחות Snyk יכולים כעת לקבל נראות לרכיבים המשמשים לבניית האפליקציות שלהם (אנחנו מכנים אותם "נכסים"), לקבוע בעלות, להבין את הקריטיות העסקית שלהם, וחשוב מכך – לקבוע אם הם מאובטחים (מה שאנחנו מכנים "כיסוי") על ידי המוצרים האחרים של Snyk: Snyk Open Source, Snyk Code, Snyk Container ו-Snyk IaC.
מדיניות
ללקוחות Snyk יש גישה לקטגוריה חדשה של מדיניות (Policies) המאפשרת להם לנהל באופן אוטומטי את הנכסים ואת הכיסוי שלהם ב-Snyk, וכן להפעיל פעולות נוספות על סמך תנאים שונים.
אינטגרציות
כדי לשפר את הנראות של הנכסים ולהעשיר את מלאי הנכסים החדש בהקשר נוסף, ללקוחות Snyk יש גישה למגוון אינטגרציות חדשות עם כלים ופלטפורמות שונות המשמשות לאורך ה-SDLC.
כדי ללמוד עוד על היכולות החדשות הללו ולהכיר כמה מהמושגים שהן מציגות לחוויית השימוש ב-Snyk, כגון "נכס" (asset) ו"כיסוי" (coverage), עיינו בתיעוד המוצר שלנו.
3 שלבים להצלחה: השקת Snyk AppRisk Essentials
להלן הדרך המומלצת שלנו להצלחה עם יכולות Snyk AppRisk Essentials החדשות.
כל ארגון הוא שונה ולכן השלבים המדויקים עשויים להשתנות בהתאם להגדרה הקיימת שלך עם Snyk וכן לדרישות הספציפיות שלך. עם זאת, גילינו שהשלבים הבסיסיים הבאים הם מתכון נפוץ לחוויה מוצלחת:
• שלב 3: הבן את המלאי והכיסוי שלך
הערה: הדרכה נוספת זמינה בקורס לימוד חדש וחינמי של Snyk AppRisk Essentials ב-Snyk Learn.
שלב 1: חבר את ה-SCM(ים) שלך
הצעד הראשון הוא להגדיר את השילוב Snyk AppRisk SCM. חיבור ה-SCM (Source Code Management) שלך מאפשר ל-Snyk לבנות את מלאי הנכסים.
למה זה חשוב? בפשטות, מלאי הנכסים מאפשר לך לקבל נראות לכל רכיבי התוכנה במאגרים (repositories) שלך. מה מפותח ועל ידי מי? האם הנכסים הללו נסרקים על ידי Snyk? האם עובדים עליהם באופן פעיל, או שהם מייצגים חלקים רדומים באפליקציה? האם הם חשובים לעסק או שניתן להוריד את סדר העדיפות שלהם כרגע? אלו חלק מהשאלות שמלאי הנכסים עוזר לענות עליהן, וחיבור Snyk ל-SCM שלך – או למספר SCMs אם אתה ארגון גדול – הוא מה שעוזר לבנות אותו.
כדי לחבר את ה-SCM שלך, פתח את ה-Integration Hub בדף ה-Integrations ב-Snyk UI ובחר את האינטגרציה הרלוונטית ל-SCM. Snyk AppRisk תומך ב-GitHub, Bitbucket, GitLab ו-Azure DevOps.
הוראות מפורטות לחיבור ה-SCM שלך עם Snyk AppRisk ניתן למצוא כאן.
מומלץ: חיבור ה-IDP או ה-Service Catalog שלך
פורטלים פנימיים למפתחים (IDPs) וקטלוגי שירותים הופכים פופולריים יותר ויותר בקרב צוותי פלטפורמה, DevOps ופיתוח, שכן הם מייעלים תהליכי עבודה, מעודדים שיתוף פעולה ומשפרים את הפרודוקטיביות לאורך מחזור חיי הפיתוח. מאחר שהם משמשים כמקור אמת יחיד לגבי האפליקציות המיוצרות וסביבת הפיתוח, אין זה מפתיע שכלים אלו מכילים הקשרים שימושיים רבים שניתן להשתמש בהם כדי למפות טוב יותר אפליקציות ולהבין את חשיבותן לעסק.
אם אתה משתמש ב-IDP או בקטלוג שירותים, אנו ממליצים לחבר אותו ל-Snyk AppRisk כשלב ראשוני נוסף. זה מעשיר עוד יותר את מלאי הנכסים של Snyk ומשפר את חוויית גילוי הנכסים וניהול הכיסוי.
כדי לחבר את ה-IDP או קטלוג השירותים שלך, פתח שוב את ה-Integration Hub ובחר את האינטגרציה הרלוונטית. Snyk AppRisk תומך ב-Backstage, ServiceNow CMDB, Atlassian Compass, Datadog Service Catalog, Harness ו-OpsLevel.
שימו לב שתהליך ההגדרה עבור Backstage שונה במקצת משאר ה-IDPs וקטלוגי השירותים הנתמכים, ומתבצע בתוך כל אחת מהאינטגרציות הרלוונטיות של ה-SCM.
אנא עיין בתיעוד המוצר שלנו לקבלת הוראות מפורטות.
לאחר שה-SCM(ים) שלך, ולחלופין ה-IDPs או קטלוגי השירותים שלך, יוגדרו בהצלחה, אינטגרציות אלו יוצגו בדף ה-Integrations כ-Connected, ומלאי הנכסים יתחיל להתמלא במידע. תוכל לצפות לכך שנתונים מלאים יהיו זמינים תוך 24 שעות לכל היותר.
שלב 2: צור מדיניות רלוונטית
לפני שאתה קופץ לחקור את כל הנתונים המרגשים הזמינים במלאי הנכסים, יש כמה דרכים קלות לייעל את הנתונים האלה כדי שתוכל להבין טוב יותר ולהשתמש בהם, במיוחד בעזרת מדיניות.
סיווג את הנכסים שלך
בעוד Snyk מושך המון מידע על הנכסים שלך באמצעות האינטגרציות שהוגדרו בשלב 1, מדיניות יכולה להוסיף הקשר חשוב נוסף לנכסים כדי לעזור לך לנהל אותם טוב יותר בתוך מלאי הנכסים.
ככלל אצבע, אנו ממליצים להתחיל ביצירת מדיניות המסווגת אוטומטית נכסים.
במלאי הנכסים, ה'סיווג' (class) של כל נכס – מ-'A' עד 'D' – מציין את חשיבותו לעסק שלך. אף שניתן להגדיר סיווגים אלה ידנית, גישה יעילה יותר היא ליצור מדיניות המסווגת נכסים באופן אוטומטי על סמך הסביבה הספציפית והצרכים הארגוניים שלך.
• סיווג נכסים המכילים מידע רגיש של לקוחות או עם בעלי קוד ספציפיים כנכסי 'A'.
• סיווג נכסים המתויגים כ'QA', 'test' או 'dev' כנכסים 'B' או 'C'.
• סיווג נכסים לא פעילים על סמך רעננות הריפו כנכסי 'D'.
ניהול כיסוי
לאחר זיהוי הנכסים הקריטיים לעסק שלך, תוכל להבטיח ש-Snyk מיושם ביעילות. על ידי קביעת מדיניות כיסוי, באפשרותך להגדיר את בקרות ה-Snyk הנדרשות ולהגיב מיד אם נמצאו פערי כיסוי.
• חיוב סריקות יומיות של Snyk Open Source ו-Snyk Code עבור כל נכסי 'A', תוך דרישה לסריקות שבועיות עבור נכסי 'B' ו-'C'.
• הפעלת התראה Slack או יצירת כרטיס Jira כאשר מזוהה נכס 'A' חדש לא סרוק.
קל ליצור מדיניות. בתוך ממשק ה-Snyk UI, פתח את הכרטיסייה Assets תחת דף ה-Policies ולחץ על New Policy.
אתה יכול להשתמש בתבניות מדיניות קיימות או ליצור מדיניות חדשה מאפס. הנחיות מפורטות ליצירת מדיניות זמינות כאן.
שלב 3: הבן את המלאי והכיסוי שלך
שלב אחרון זה נועד להפיק את המירב משני השלבים הקודמים, אשר מבטיחים שהמלאי שלך מכיל את הנתונים הדרושים כדי להשיג נראות לאפליקציות שלך ולכיסוי הניתן על ידי Snyk, ולאפשר תעדוף תיקונים בהתאם.
המלאי מספק גמישות רבה במונחים של חקירת הנתונים הזמינים, ומציע תכונות מיון, חיפוש וסינון אינטואיטיביות שיעזרו לך לחדד במהירות את תחומי הסיכון בתוכנית שלך.
נקודת מוצא נפוצה היא להתמקד בנכסי ה-'A' שלך. לחץ על הלחצן Filters כדי לצמצם את רשימת הנכסים המוצגים.
תחת העמודה Controls, תוכל לראות במהירות אם בקרות ה-Snyk הנדרשות בשימוש כנדרש ובהתאם למדיניות שהגדרת. בדוגמה של מאגר 'spring.goof' המוצג לעיל, אנו רואים ש-Snyk Open Source סרק את הנכס כראוי וזיהה נקודות תורפה קריטיות (כפי שמצוין על ידי הנקודה האדומה), אך Snyk Code לא הצליח לסרוק את הנכס כמצופה. תחת העמודה Developers, תוכל לזהות מי הבעלים של הנכס הזה כדי לטפל במהירות בפער הכיסוי.
בבחירת הנכס, תוכל לצפות במידע נוסף על הנכס, כולל סיכום הבעיות שזוהו ורשימת הנכסים הקשורים.
כדי להתחיל בטיפול בבעיות, לחץ על שם בקרת ה-Snyk (במקרה זה, Snyk Open Source). פעולה זו תפתח את דף ה-Issues, המספק תצוגה מאוחדת ומצטברת של כל הבעיות ש-Snyk זיהה באותו נכס ספציפי.
לאחר מכן תוכל להשתמש בניקוד הסיכון ברמת הבעיה של Snyk כדי לתעדף בעיות כדי להתמקד בבעיות אלו המהוות רמת סיכון גבוהה יותר.
כאמור, Snyk AppRisk Pro מעלה את הרף עוד יותר, בכך שהוא משלב גורמי סיכון מהאפליקציה במצב הריצה שלה, כדי לתמוך בחוויית תעדוף הוליסטית ומבוססת סיכונים. בעזרת הקשר זמן ריצה זה, תוכל למשל לדעת אם ספריית קוד פתוח פגיעה נפרסת או נטענת לזיכרון. קרא עוד על גורמי סיכון אלו והקשר זמן הריצה ב-Snyk AppRisk Pro כאן.
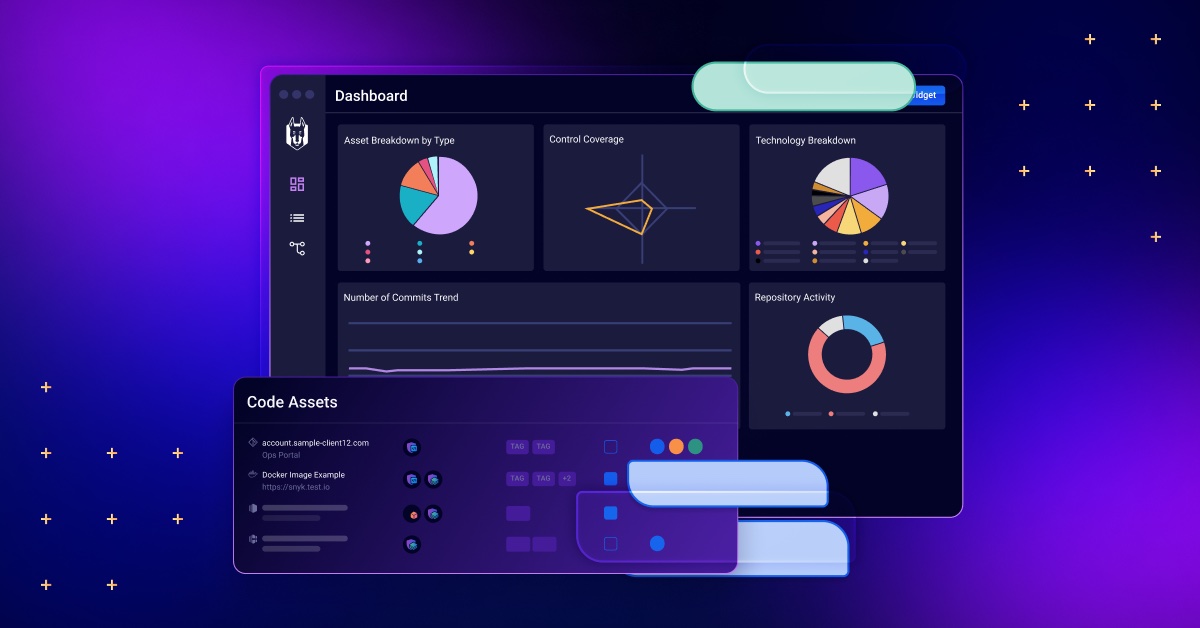
מלבד המלאי, באפשרותך גם לאמוד את הסטטוס הכולל של תוכנית ה-Snyk שלך באמצעות דף ה-Asset Dashboard. דף זה מכיל מספר ווידג'טים המתארים את הנכסים שזוהו על ידי Snyk ועד כמה הם מאובטחים.
מקסם את ה-ROI שלך עם Snyk
אנו מאמינים שהזמינות של יכולות גילוי היישומים וניהול הכיסוי ב-Snyk AppRisk Essentials מהווה צעד משמעותי קדימה בסיוע ללקוחותינו לייעל את מאמצי אבטחת היישומים בגישת ה-shift-left.
על ידי מתן נראות לנכסים מבוססי קוד והבטחת כיסוי אבטחה עקבי על ידי Snyk, יכולות אלו מאפשרות לארגונים להגביר את יעילות התוכנית שלהם, לשפר את רמת האבטחה ולמקסם את ה-ROI מההשקעה שלהם ב-Snyk.
לכן, אם אתה לקוח Enterprise קיים או מעוניין להפוך לכזה, אל תהסס לפנות לאיש הקשר שלך ב-Snyk או לבקר בתיעוד המקוון שלנו למידע נוסף על יכולות חדשות אלו וכיצד להשתמש בהן.
Unlock DevSecOps עם Snyk
התגבר על מורכבויות של אפליקציות ועל הזיות AI (AI hallucinations), תוך טיפוח שיתוף פעולה בין צוותי פיתוח לאבטחה בעזרת תובנות מ-Snyk ומ-Accenture.
קרא עוד
סיכוני מודלי AI תלויים במה שהמודל יכול להגיע אליו
ציון הסיכון של מודל הוא רק חלק מהתמונה: ההשפעה שלו תלויה בנתונים, בכלים ובפעולות שהיישום שלו יכול להגיע אליו. למד כיצד צוותי אבטחה יכולים לאמת טווח הגעה זה ולבחור בקרות ממוקדות.
הכירו את Evo Agentic AppSec: אבטחה שקצבה עומד בקצב הפיתוח של ה-AI
פיתוח מבוסס AI מקדים את תהליכי האבטחה המסורתיים. ה-Agentic AppSec של Snyk משתמש בסוכני אבטחה כדי למצוא, לתקן ולאמת נקודות תורפה ברציפות, בעוד בני האדם קובעים את הרף.
מתקפות אוטונומיות כבר כאן. ההגנה חייבת להתאים את עצמה למהירותן.