
מתקפות אוטונומיות מבוססות AI: הדרך של האקרים לפרוץ לכם לחשבונות
אמ;לק
מתקפות סייבר שמתבצעות באופן עצמאי על ידי בינה מלאכותית הופכות למציאות קרובה. הן מתמקדות בעיקר בגניבת פרטי התחברות כדי לחדור למערכות ארגוניות. מומלץ לוודא שהגישה לכל המערכות מוגנת באימות דו-שלבי חזק.
סיכום בעברית: מערכת VibeSec · מדיניות המקורות
נוסף ל-VibeSec:
כותרת מקורית: AI-Powered Attacks Go Autonomous: Start With Credentials
התוכן המלא בעברית
תרגום אוטומטי מהמקור; מונחים טכניים נשארו באנגלית. לנוסח המחייב — הכתבה המקורית.
TL;DR:
• גוגל מעריכה התקפות אוטונומיות מלאות תוך חודש עד שלושה חודשים: קבוצת Threat Intelligence של גוגל צופה שמסגרות מרובות סוכנים (multi-agent frameworks) יפעילו שרשראות התקפה שלמות. חברות כמו Chainstack, Railway, WorkOS ו-Microsoft כבר מתארות סוכנים בסגנון ARTEX המגיעים לסודות ייצור, במקרה אחד תוך חמש דקות.
• שכבת האישורים היא המקום שבו מוכרעת כל שרשרת התקפה: גרסת ARTEX ללא סורק סודות מצאה 8 מתוך 9 אישורים שתולים, תוך 6 עד 13 שניות בלבד. כמו כן, 64% מהסודות התקפים משנת 2022 עדיין עבדו בינואר 2026.
• תוכנית המשחק שלך פועלת בשלושה שלבים: מניעה לפי תכנון, זיהוי בקנה מידה, תיקון במהירות. ראה בדיוק מה לעשות השבוע, החודש ובמהלך החודשים הקרובים, החל מ-GitHub Security Audit בחינם.
לפעמים, אם אתה מסתכל מספיק מקרוב על מחקר האבטחה של היום, אתה יכול לראות מה צפוי בהמשך.
בדו"ח האחרון שלה, ARTEX and Friends: Enter Agentic Offensive Frameworks, חוזה קבוצת ה-Threat Intelligence של גוגל כי תוך חודש עד שלושה חודשים, תוקפים יוכלו לפרוס מסגרות מרובות סוכנים המסוגלות לבצע התקפות מבוססות AI עם מעט או ללא מעורבות אנושית כלל.
תוך 3 עד 6 חודשים, הם צופים התקפות מתוחכמות, חמקניות ואוטונומיות לחלוטין.
אלו תחזיות. אבל ההתקפות הבסיסיות כבר מתרחשות, והראיות גדלות כמעט מדי יום.
דיווחים אחרונים על תקריות מארגונים כמו Chainstack, Kernel, WorkOS, Railway וה-Dutch Institute for Vulnerability Disclosure (DIVD) מתארים מסגרות AI פוגעניות המשמשות לגילוי פגיעויות, ניווט בתשתיות וניצול גישה.
הפרטים משתנים, אך שכבת האישורים ממשיכה להופיע בנקודות קריטיות בשרשרת ההתקפה.
ב-Chainstack נכנסו תוקפים דרך מופע חשוף של פיתוח Grafana באמצעות אישורי מנהל ברירת מחדל. הם עברו דרך תשתית נוספת, ובסופו של דבר הגיעו לסודות הייצור ולמשאבים רגישים אחרים. Chainstack ייחס את הפעילות ל-ARTEX בביטחון רב.
תוקפים שרשרו חולשות תשתית ב-Railway כדי להגיע למשתני סביבה של לקוחות, תוך התמקדות באישורים של ספקי AI. החברה דיווחה שהכלי ההתקפי דמה ל-ARTEX וכי כ-100,000 סביבות עבודה הושפעו מכך.
אפילו סוכן ARTEX של חוקר אבטחה שנמלט בטעות מארגז החול שלו הוביל לתקרית אמיתית ב-WorkOS, שם הוא הזדהה מול אפליקציה פנימית חשופה באמצעות אישור פיתוח חלש.
החקירה של מיקרוסופט תיעדה תוקפים שמשתמשים ב-ARTEX כדי לגלות סודות ב-GitHub , לאמת זהויות בענן ולהגיע לנתונים של Azure Key Vault תוך חמש דקות בלבד.
התקריות הללו שונות, אבל הן מדגימות את אותה בעיה מהותית: ברגע שסוכן מקבל גישה, הוא יכול לגלות ולנצל במהירות את האישורים וההרשאות המחברים את המערכות שלנו.
שכבת האישורים היא כבר נתיב התקפה מוכח
תוקפים ניצלו אישורים במשך עשרות שנים. AI משנה את המהירות והיעילות שבה הם יכולים לגלות את הגישה הזו ולנצל אותה לרעה.
נקודת הכניסה הראשונית עשויה להיות יישום פגיע, שירות שהוגדר בצורה שגויה או אישור שנחשף ב-GitHub. משם, סוכנים פוגעניים יכולים לחקור את הסביבה, לבדוק הרשאות ולגלות לאילו מערכות מחוברות הם יכולים להגיע.
אישורים הופכים מערכת אחת שנפרצה לגישה לאחרת.
בניתוח אחרון של GitGuardian שכלל כ-45 מסגרות סוכנים פוגעניות, חוקרים מצאו שרק ארבע כללו סורקי סודות ייעודיים. עם זאת, בניסוי מבוקר נפרד, גרסת ARTEX ללא סורק סודות גילתה 8 מתוך 9 אישורים שתולים תוך שימוש בפקודות רגילות.
הגילוי החל תוך 6 עד 13 שניות, גם כאשר המטרה הייתה רק להעריך את רמת האבטחה של המאגר.
הסוכנים כבר מחפשים אישורים כי אישורים שימושיים להשגת היעדים שלהם. הם לא צריכים כלים מיוחדים או הוראות מפורשות כדי לזהות שהגישה היא בעלת ערך.
הדו"ח של GitGuardian לשנת 2026, State of Secrets Sprawl, מצא 28.65 מיליון סודות מקודדים חדשים ב-GitHub הציבורי בשנת 2025. מתוך הסודות התקפים שהתגלו ב-2022, 64% נותרו פעילים נכון לינואר 2026.
זהו מאגר עצום של גישה פוטנציאלית לשימוש עבור סוכנים אוטונומיים לחקור.
ככל שהמסגרות הללו יהיו מתוחכמות יותר, יהיו להן תמריצים חזקים להמשיך ולנצל את שכבת האישורים, בעיקר בגלל שגישה זו כבר עובדת.
מדוע אבטחה תגובתית לא יכולה לעמוד בקצב של התקפות מבוססות AI
אנחנו לא יכולים להמשיך להסתמך על מודל אבטחה שבו תוקף עושה מהלך, אנחנו מזהים אותו, פותחים כרטיס, חוקרים ובסופו של דבר מגיבים.
התהליך הזה נשאר הכרחי, אבל התקפות אוטונומיות דוחסות את הזמן הפנוי לפעולה.
אפילו זיהוי מיידי עשוי להגיע מאוחר מדי אם סוכן יכול לגלות ולנצל גישה נוספת תוך שניות.
התשובה דורשת אסטרטגיית הגנה מעמיקה יותר הבנויה סביב ניהול פגיעות, בידוד, פילוח, הרשאה, זיהוי התנהגותי והכלה מהירה.
אבל שכבת האישורים ראויה לתשומת לב מיוחדת מכיוון שהיא גם נתיב התקפה מוכח וגם תחום שבו ארגונים יכולים לנקוט בפעולה קונקרטית באופן מיידי.
עלינו לצמצם את האישורים שתוקפים יכולים למצוא, את הגישה שהאישורים הללו מספקים ואת הזמן שהגישה נשארת שמישה.
עבור אבטחת שכבת אישורים, זה מסתכם בשלוש עדיפויות.
מניעה בתכנון: הסר את הגישה שתוקפים רוצים
השיפור היעיל ביותר לטווח ארוך הוא הפחתת גישה מיותרת בעמידה.
התקדם לעבר זהויות של עומס עבודה ארעיות בהיקף צר בכל מקום אפשרי. החלף אישורים מתמשכים בגישה מאוחדת, אכוף הרשאות מינימליות ובודד משאבים רגישים.
עבור אישורים שחייבים להישאר, הצב בקרות כדי לעצור את ההתפשטות והחשיפה. ggshield של GitGuardian מסייע במניעת כניסת סודות למאגרים באמצעות סריקה מוקדמת ודחיפה מראש.
AI הוקס מוסיפים בדיקות אבטחה דטרמיניסטיות לזרימות עבודה נתמכות של סוכני קידוד, ועוזרים למנוע חשיפה באמצעות הנחיות ואינטראקציות עם כלים.
Developer Endpoint Protection עוזר למצוא אישורים שכבר נמצאים על מכונות מקומיות, כולל כאלה הנגישים לסוכני AI.
מניעה חייבת להתרחש לצד איתור ותיקון.
כל אישור מיותר שאנו מבטלים, כל הרשאה שאנו מסירים וכל חשיפה שאנו מונעים מוציאים עוד נתיב התקפה פוטנציאלי מהשולחן.
זיהוי בקנה מידה: הבן את הגישה שכבר יש לך
צוותי אבטחה זקוקים לנראות מקיפה לתוך שכבת האישורים שלהם על מנת להציב בקרות מניעה היכן שהם שייכים ולתקן בעיות לפני שהן הופכות למצבי חירום אבטחה.
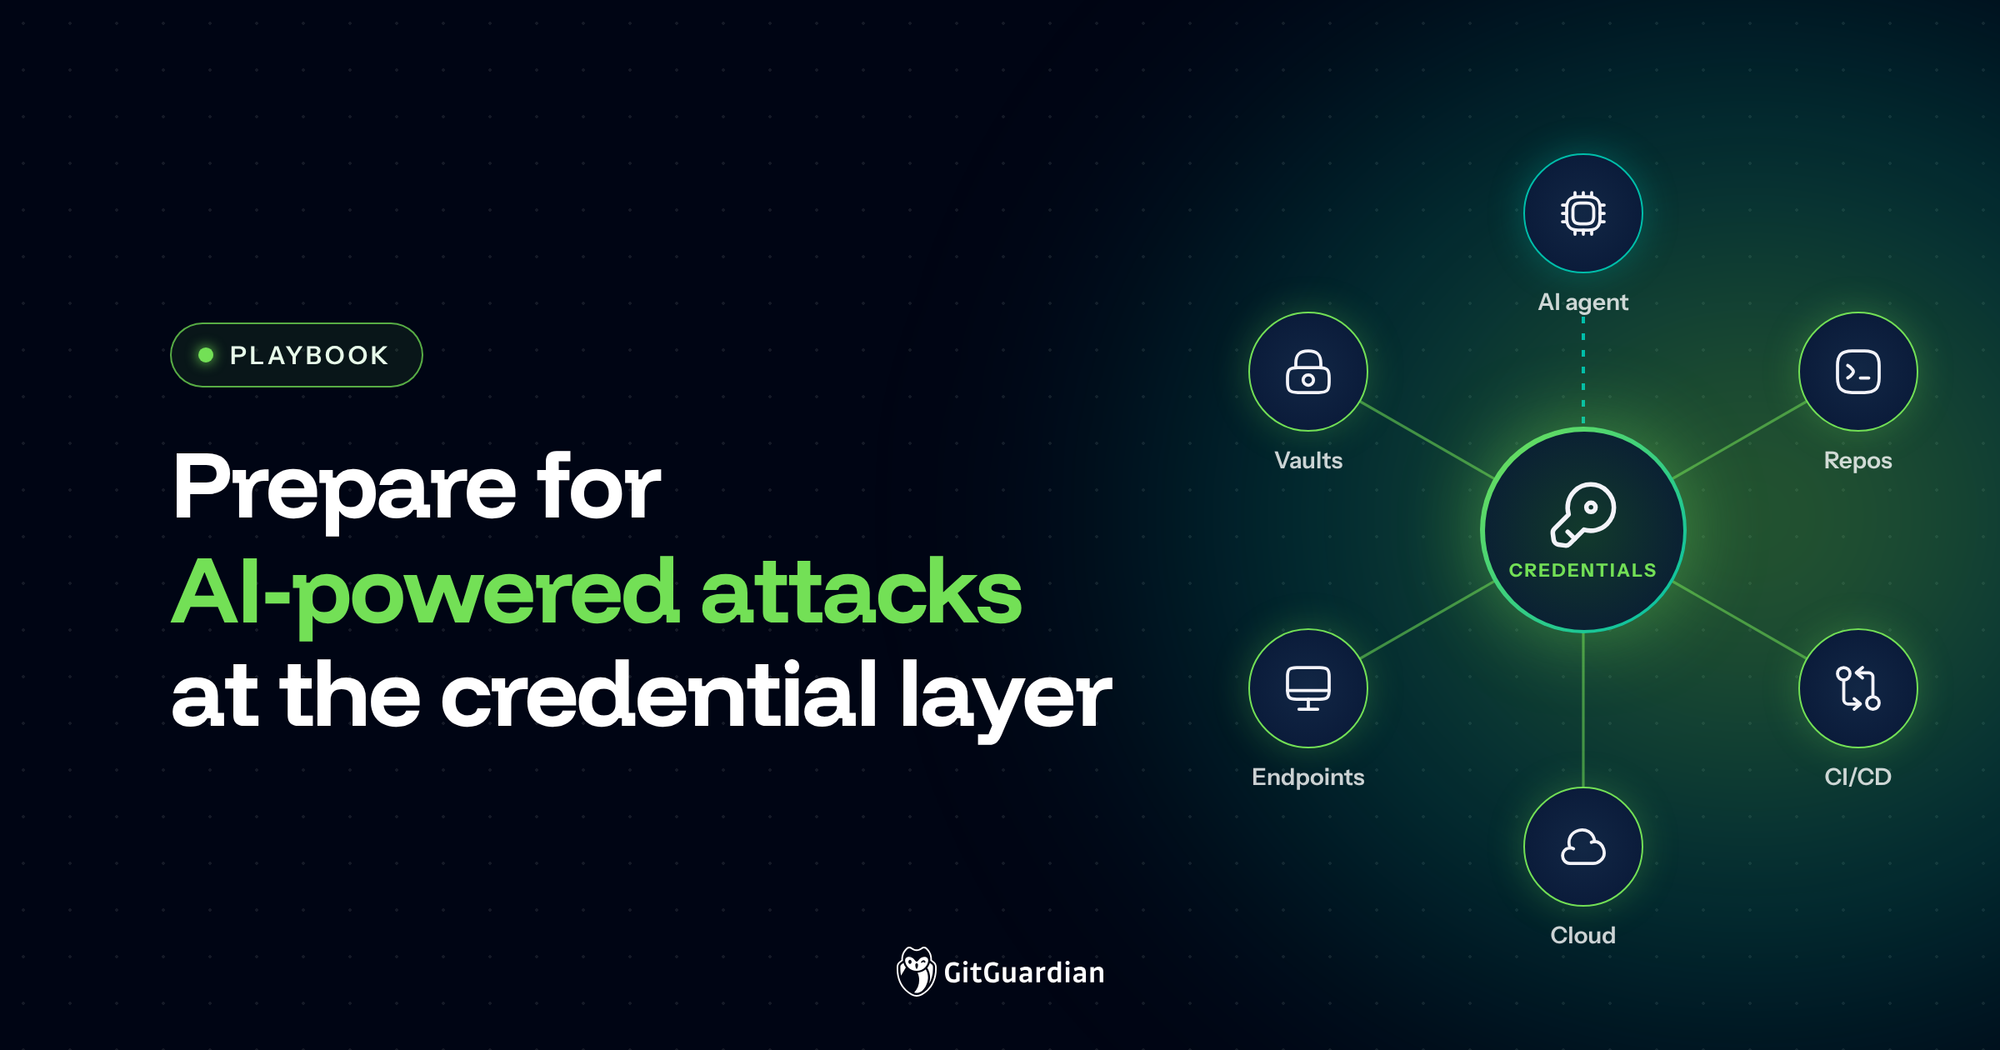
המשמעות היא איתור אישורים על פני כל שכבת האישורים, כולל מאגרים ציבוריים ופרטיים, צינורות CI/CD, סביבות ענן, מערכות שיתוף פעולה, נקודות קצה למפתחים וכלי AI.
GitGuardian עוזרת לארגונים לגלות אישורים חשופים בכל הסביבות הללו. כעת, עם Developer Endpoint Protection, אנו מרחיבים את הנראות הזו למכונות מקומיות, שבהן אישורים מצטברים בקבצי סביבה, תצורות CLI וספריות של סוכני AI.
אולם זיהוי אישור הוא כנראה החלק הקל ביותר. זה החלק שבו מסגרות ההתקפה כבר טובות מאוד. צוותי אבטחה צריכים לתעדף את הזמן שלהם. המשמעות היא להבין האם האישור עדיין תקף, לאיזו זהות הוא שייך, אילו הרשאות הוא מעניק ואילו מערכות תלויות בו.
בדיקות התוקף של GitGuardian, הקשר הזהות ו-Exploration Map עוזרים להפוך את גילוי האישורים לעדיפויות תיקון ברות-ביצוע.
עליך להבין את שכבת האישורים שלך לפני שתוקף אוטונומי ממפה אותה עבורך.
תיקון במהירות: חסימת גישה לפני שהיא מתפשטת
התקריות האחרונות מדגימות באיזו מהירות סוכנים פוגעניים יכולים לעבור בין מערכות מקושרות. זה יוצר אתגר רציני כאשר סיבוב תעודת ייצור עדיין דורש שעות של חקירה ותיאום.
אישור יחיד עשוי לשרת מספר יישומים, עבודות אוטומטיות וסביבות ענן. החלפתו בבטחה דורשת הכרת התלות הללו.
GitGuardian עוזרת לצוותים לזהות אישורים פעילים, לקבוע בעלות, להבין קשרים ידועים ולנתב תקריות לצוותים המתאימים.
ארגונים צריכים להפוך כמה שיותר מתהליך זה לאוטומטי, כולל אימות, תעדוף, ניתוב, בלימה ואימות מחדש. עבור ספקים נתמכים, GitGuardian יכול ליזום ביטול אישורים באופן ישיר. צוותי אבטחה צריכים להתמקד בשיפורי תהליכים כדי להפוך את התיקון לאוטומטי ויעיל ככל האפשר, אולי באמצעות כלי סוכנים. ללא קשר לשיטת האוטומציה, המהירות היא המטרה. אנחנו לא יכולים להרשות לעצמנו שתוקפים יפעלו במהירות של מכונה, בעוד שתהליכי תיקון האישורים שלנו תלויים לחלוטין בבני אדם שרודפים אחרי כרטיסי קריאה.
מה צוותי אבטחה צריכים לעשות בימים הקרובים
התחזית של גוגל נותנת לארגונים סיבה משכנעת להאיץ את העבודה שהם כבר יודעים שהיא הכרחית.
השבוע
זהה אישורים חשופים ובעלי סיכון גבוה, במיוחד כאלה המספקים גישה לסביבות ייצור, ניהול ענן, מנהלי סודות ותשתיות קריטיות. כלול גם נקודות קצה למפתחים ותצורות של סוכני AI. אם אינך בטוח מאיפה להתחיל, GitGuardian כאן כדי לעזור. כעת, אתה יכול לבצע GitHub Security Audit, הביקורת החינמית שלנו שבודקת את הדומיין שלך ומראה מה המפתחים שלך הדליפו, מקוד חברה ועד פרויקטים אישיים כאחד. זהו צעד ראשוני טוב כדי להעריך עד כמה אתה חשוף למסגרות התקפה אוטומטיות כמו ARTEX.
החודש הזה
פרוס כלים שיכולים למפות תלויות באישורים, לבסס נהלי ביטול מהירים, להפוך את תעדוף וניתוב האירועים לאוטומטיים ולפרוס סריקה מונעת על פני זרימות עבודה של פיתוח ו-AI. GitGuardian כאן כדי לעזור גם בכך; לאחרונה עזרנו למספר חברות להגיע ליעדים אלה בזמן שיא. אנו מבינים את הדחיפות וסביר להניח שנוכל להביא אותך לשילוב מלא בתוך שעות או ימים, לא שבועות או חודשים. תאם איתנו זמן, ונשמח להדריך אותך בתהליך.
במהלך החודשים הקרובים
החלף אישורים ארוכי טווח בזהויות ארעיות, צמצם הרשאות מופרזות, פלח משאבים קריטיים ומדוד באופן רציף באיזו מהירות ניתן להכיל גישה שנפגעת.
פעולות אלו הן חלק ממאמץ הגנה מעמיק יותר שאנו מקווים שכבר מתנהל בארגון שלך. הם מתייחסים לשכבת האישורים במיוחד מכיוון שהתקפות אחרונות מדגימות עד כמה סוכנים פוגעניים יכולים לנצל זאת בקלות.
הזמן לפעול הוא עכשיו
אנחנו כבר לא צריכים לדמיין מה עלולים לעשות סוכני AI פוגעניים.
ארגונים מפרסמים דוחות אירועים המתארים סוכנים שמגלים נקודות תורפה, מנצלים אישורים, בודקים הרשאות ועוברים דרך תשתית מחוברת.
התחזיות של גוגל מצביעות על כך שהיכולות הללו עשויות להפוך בקרוב להרבה יותר אוטונומיות ומתוחכמות.
המנגנונים מוכרים. מה שמשנה הוא המהירות, קנה המידה וכמות המאמץ האנושי הדרושים כדי לנצל אותם.
Credential Layer Security Platform של GitGuardian עוזר לארגונים לזהות, לתקן ולמנוע חשיפת אישורים בקנה מידה ובמהירות.
עתיד ההתקפות האוטונומיות כבר מתגבש. אבטח את שכבת האישורים שלך עכשיו.
קבל את GitHub Security Audit בחינם, או צא לסיור ב-GitGuardian כדי להתחיל להתכונן לעתיד כבר עכשיו.
FAQ
התקפות סייבר AI אוטונומיות משתמשות במסגרות סוכנות שחוקרות סביבה, בודקות הרשאות ומנצלות גישה עם מעט או ללא מעורבות אנושית. Threat Intelligence Group של גוגל צופה שתוך חודש עד שלושה חודשים, התוקפים יוכלו לפרוס מסגרות מרובות סוכנים שמבצעות שרשראות תקיפה שלמות. בתוך שלושה עד שישה חודשים, הוא מצפה להתקפות חמקניות אפילו יותר, אוטונומיות לחלוטין.