
ניהול מאובטח של סודות וסיסמאות בפייתון
אמ;לק
ניהול לא תקין של מפתחות גישה וסיסמאות בקוד מהווה פרצה קריטית לאתרים ולאפליקציות. המדריך מציג שש שיטות עבודה מומלצות כדי להבטיח שהסודות שלכם נשארים מוגנים ולא דולפים החוצה.
סיכום בעברית: מערכת VibeSec · מדיניות המקורות
נוסף ל-VibeSec:
כותרת מקורית: How to Handle Secrets in Python: Six Secure Patterns
התוכן המלא בעברית
תרגום אוטומטי מהמקור; מונחים טכניים נשארו באנגלית. לנוסח המחייב — הכתבה המקורית.
• 28.65 מיליון סודות חדשים: Python הופכת כתיבת אישורי גישה בקוד (hardcoding) לטריוויאלית, ו-28.65 מיליון סודות חדשים הגיעו ל-GitHub הציבורי בשנת 2025.
• python-dotenv או keyring באופן מקומי: טען סודות מקובץ .env באמצעות python-dotenv, או מצרור המפתחות (keychain) של מערכת ההפעלה באמצעות keyring, והוסף את שניהם ל-.gitignore לפני ה-commit הראשון.
• אימות מבוסס תפקידים בסביבת הייצור (Production): עברו ל-AWS Secrets Manager, Google Cloud Secret Manager, Azure Key Vault או HashiCorp Vault, עם אימות מבוסס תפקיד (role-based) במקום מפתח סטטי.
• SecretStr ומודול ה-secrets: עטפו ערכים ב-SecretStr של Pydantic כך שלוגים ו-tracebacks לא יוכלו להדפיס אותם, והשתמשו במודול secrets ליצירת אסימונים (tokens) במקום בפונקציות אקראיות רגילות.
• 64% מהאישורים נותרו תקפים גם לאחר שהיה עליהם להתחלף: בצעו רוטציה לפי לוח זמנים ובצעו סריקה ב-pre-commit וב-CI, מכיוון שמעל 64% מהאישורים שהיו תקפים ב-2022 נותרו תקפים גם בבדיקות חוזרות בינואר 2026.
כל אפליקציה שאתה מפעיל במהלך היום, בין אם זה למסחר במניות או להזמנת תספורת, מדברת עם שירותים אחרים מאחורי הקלעים, והתקשורת הזו נשענת על סודות. Python הופכת את הקריאה של אישור גישה מקובץ והעברתו לספריית לקוח לפעולה טריוויאלית. אותה נוחות היא הסיבה לכך שמפתחות API, סיסמאות למסדי נתונים ואסימוני גישה ממשיכים להופיע כ-hardcoded בקוד המקור ולהישמר ב-Git.
GitGuardian זיהה 28.65 מיליון סודות חדשים מסוג hardcoded ב-commits ציבוריים ב-GitHub במהלך 2025 – עלייה של 34% משנה לשנה והקפיצה הגדולה ביותר שנרשמה בשנה אחת. פרויקטי Python תורמים את חלקם לעניין, ולרוב לא בגלל רשלנות. הדרך המהירה ביותר להריץ סקריפט עובד היא בדרך כלל גם הדרך הכי פחות בטוחה.
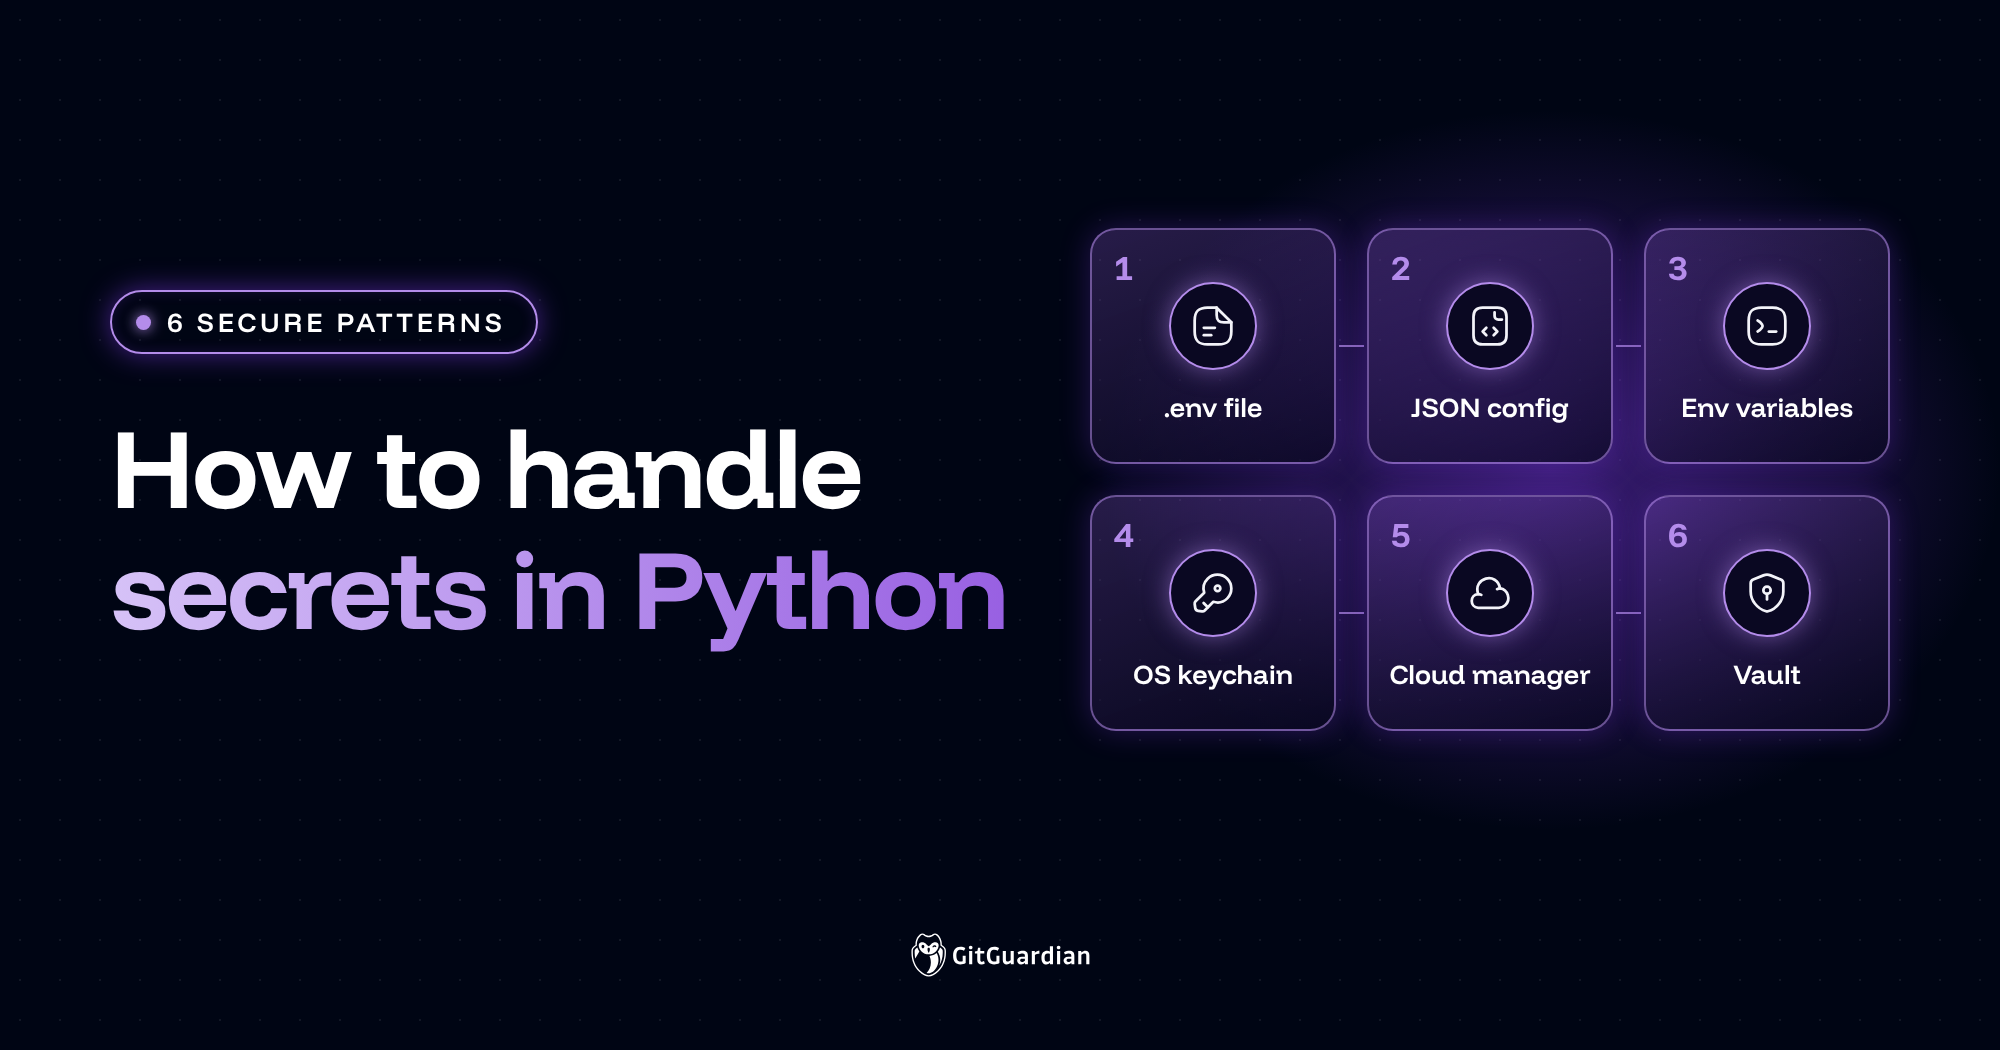
במדריך זה, נעבור על שש תבניות לניהול סודות ב-Python, כל אחת מלווה בקוד עובד: קבצי .env, קבצי הגדרות JSON, משתני סביבה, צרור המפתחות (keychain) של מערכת ההפעלה, מנהלי סודות בענן, ו-HashiCorp Vault. נבחן גם היכן כל תבנית מתאימה, כיצד ליצור אסימונים מאובטחים באמצעות הספרייה הסטנדרטית, וכיצד לשמור סודות מחוץ למערכת בקרת הגרסאות מלכתחילה.
מה עליכם להכין כדי לעקוב אחר המדריך
לפני שנתחיל, כמה דברים שכדאי שיהיו במקום כדי ששום דבר לא יכשיל אותך מאוחר יותר:
• נוחות עם Python וממשק שורת פקודה (CLI)
• עורך או IDE כגון VS קוד או PyCharm
• הבנה בסיסית של ענן Identity and Access Management (IAM) עבור האפשרויות המנוהלות
פקודות המעטפת למטה משתמשות בתחביר macOS ו-Linux. מקבילות ל-Windows מצוינות היכן שהן שונות.
שש דרכים לניהול סודות ב-Python
בחלק זה נעבור על שישה דפוסים, שכל אחד מהם פותר בעיה אחרת. אלו השיטות המאובטחות שכדאי להכיר; שלוש הראשונות מונעות הכללת סודות בקוד המקור על גבי מכונה בודדת, ושלוש האחרונות מוסיפות הצפנה במנוחה (at-rest), מסלולי ביקורת ורוטציה בין סביבות שונות.
1. Load Secrets From a .env File With python-dotenv
קובץ .env מכיל זוגות של מפתח וערך שהקוד שלך קורא בזמן ההפעלה במקום להטמיע אותם בקוד (hardcoding). זוהי הגישה הסטנדרטית עבור סביבת פיתוח מקומית.
התקן את חבילת python-dotenv באמצעות הפקודה הבאה:
pip install python-dotenv
כעת ניצור קובץ .env למטרות בדיקה:
API_KEY=test-key API_SECRET=test-secret
כמובן, קובץ זה לעולם לא צריך להישמר במאגר ה-Git שלך! הוסף אותו ל-.gitignore לפני שתכתוב שורת קוד אחת. Git מתעדת היסטוריה, כך שקובץ .env שנשמר ב-commit יישאר קריא גם לאחר מחיקתו.
.env
כבר ביצעת commit לקובץ? אל דאגה, זה קורה. תחילה בצע רוטציה לאישורי הגישה, ולאחר מכן נקה את ההיסטוריה באמצעות מדריך לשכתוב היסטוריית Git. הרוטציה היא הצעד הראשון, כיוון ששכתוב ההיסטוריה לא מבטל סוד שמישהו כבר הספיק להעתיק.
עכשיו קרא את הערכים. load_dotenv() דוחף את תוכן הקובץ לתוך סביבת התהליך, שם os.getenv יכול להגיע אליהם:
from dotenv import load_dotenv import os load_dotenv() api_key = os.getenv("API_KEY") api_secret = os.getenv("API_SECRET")
ברירת מחדל אחת עשויה להפתיע: load_dotenv() אינה דורסת משתנה שכבר קיים בסביבה, כך שערך מיוצא (exported) גובר על הערך בקובץ .env. זה נעשה בכוונה, כדי לאפשר לפלטפורמה לעקוף את הקובץ המקומי בסביבת הייצור, אך זה עלול להוביל לניפוי באגים מבלבל כאשר ערך מיושן מהשבוע שעבר מסתיר את הערך שזה עתה ערכת. השתמש ב-override=True כאשר אתה רוצה שהקובץ יקבל עדיפות.
קטע הקוד הבא משתמש ב-dotenv_values() , שנותן לך מילון במקום ומשאיר את סביבת התהליך ללא נגיעה. זוהי ברירת המחדל הבטוחה יותר כאשר ספריה שאתה תלוי בה רושמת את הסביבה שלה:
from dotenv import dotenv_values secrets = dotenv_values(".env") def main(): print(secrets["API_KEY"]) if __name__ == "__main__": main()
פרויקטים גדולים יותר זקוקים לרוב למספר קבצי env, אחד לכל יעד. אתה יכול לשמור קובץ .env לעבודה מקומית וקובץ .env.dev עבור סביבת פיתוח בענן:
from dotenv import dotenv_values secrets = dotenv_values(".env") dev_secrets = dotenv_values(".env.dev")
ניהול סודות בדרך זו שומר על קובץ אחד לכל יעד, לכן מעבר בין סביבות שונות פירושו טעינת קובץ אחר במקום עריכת קוד Python.
הגדר .env.example המפרט כל שם משתנה נדרש עם ערך ריק. תורמים חדשים יודעים אז מה לאכלס מבלי שאף אחד יחלק אישורים אמיתיים מעל Slack.
2. קריאת סודות מקובץ הגדרות JSON
קובץ JSON מתאים לתצורה מקוננת שקובץ env שטוח מטפל בה בצורה מביכה. קובץ ה-json נשאר מחוץ לשליטה בגירסה בדיוק כפי שעושה קובץ ה-.env. בואו ניצור קובץ secrets.json:
{ "db": { "host": "localhost", "port": 27017, "name": "test" }, "server": { "host": "localhost", "port": 3000 } }
אותו כלל חל כאן, אז הוסף את secrets.json לקובץ ה-gitignore שלך באופן מיידי. עכשיו כשיש לנו את הקובץ JSON מוכן, בוא נכתוב עוזר קטן כדי לקרוא ערכים מתוכו:
import json def get_value_from_json(json_file, key, sub_key): try: with open(json_file) as f: data = json.load(f) return data[key][sub_key] except (OSError, KeyError, json.JSONDecodeError) as e: print("Error: ", e) return None print(get_value_from_json("secrets.json", "db", "host"))
תפיסת חריגים (exceptions) ספציפיים במקום Exception גנרי מונעת ממצב של מפתח חסר למסוך שגיאות ניתוח (parse) אמיתיות.
3. קרא את Secrets From Environment Variables
משתני סביבה נקבעים על ידי מערכת ההפעלה, פרופיל מעטפת או מתזמר, וכל תהליך יורש אותם. מכיוון שמשתני סביבה חיים מחוץ לקוד שלך, סקריפט אחד פועל ללא שינוי בסביבות שונות. רצים של Containers ואינטגרציה מתמשכת (CI) מסתמכים על הדפוס הזה מכיוון שהפלטפורמה מזריקה ערכים מבלי לגעת בקוד שלך.
export API_KEY_TEST=dummykey
במכונה Windows, שתי הפקודות אינן ניתנות להחלפה. הסט חל על ההפעלה הנוכחית של Command Prompt:
set API_KEY_TEST=dummykey
setx כותב את המשתנה לרישום כך שהוא ישרוד על פני הפעלות, אבל הוא לא משנה את החלון שבו אתה מפעיל אותו:
setx API_KEY_TEST "dummykey"
זה מכשיל אנשים רבים. אם תריץ setx ואז תנסה להריץ את הסקריפט באותו חלון טרמינל, os.environ.get יחזיר None. פתח טרמינל חדש לאחר מכן, או השתמש ב-set כאשר אתה זקוק לערך רק עבור הסשן הנוכחי.
קרא את זה בסקריפט Python שלך עם מודול מערכת ההפעלה:
import os secret_key = os.environ.get("API_KEY_TEST")
כל סקריפט Python שמופעל מאותה מעטפת יורש את הערך הזה. זוהי הנוחות שבדבר, אך זו גם הסיבה לכך שמשתני סביבה דולפים: כל ספרייה שאתה מייבא יכולה לקרוא אותם.
כדאי לציין שני חסרונות. ייצוא סוד בשורת הפקודה כותב אותו להיסטוריית המעטפת (shell history), לכן לעבודה אינטראקטיבית העדיפו קובץ .env או את ה-CLI של מנהל הסודות שלכם. משתני סביבה גלויים גם לכל תהליך צאצא ולעיתים קרובות לכל תהליך שמבצע dump למצב הזיכרון, מה שהופך אותם לבחירה חלשה עבור אישורי גישה בעלי ערך גבוה וחיים ארוכים. סודות בשורת הפקודה דורשים טיפול מיוחד; ל-GitGuardian יש פירוט מלא יותר על נושא זה.
4. Store Secrets ב-OS Keychain With Python Keyring
חבילת מחזיק המפתחות מאחסנת אישורים בחנות האישורים של מערכת ההפעלה עצמה ולא קובץ בדיסק. ב-macOS כלומר Keychain, ב-Windows זה Credential Locker, וב-Linux זה כל ספק Secret Service כגון GNOME מחזיק מפתחות או KWallet. שום דבר לא נמצא בטקסט רגיל בספריית הפרויקט שלך, כך שאין קובץ לביצוע בטעות.
pip install keyring
השתמש בו כדי לאחסן סודות עבור כלי CLI וכדי לגשת שוב לסודות בריצה הבאה ללא הנחיה. ה-API הוא שלוש פונקציות, שהן הערעור כולו:
import keyring keyring.set_password("my-app", "api_user", "s3cr3t-value") api_key = keyring.get_password("my-app", "api_user") keyring.delete_password("my-app", "api_user")
זוהי אפשרות מצוינת עבור תחנות עבודה של מפתחים וכלי CLI, אך פחות מתאימה לשרתים. שרת Linux ללא ממשק גרפי (headless) אינו מריץ Secret Service כברירת מחדל, לכן keyring עלול להיכשל או לחזור לשימוש בגיבוי פחות מאובטח. היו כנים לגבי מודל האיומים: keyring מגן על סודות במצב מנוחה ומונע את הכללתם ב-Git, אך כל תהליך שרץ תחת המשתמש שלך יכול לבקש אותם. זו אינה הגנה מפני תוכנות זדוניות שכבר מורצות על המכונה, וסודות נוטים להצטבר על מכונות מפתחים במקומות רבים מעבר לצרור המפתחות.
5. Retrieve Secrets From א Cloud Secrets Manager
כל ספק ענן מרכזי מציע מנהל סודות מנוהל הכולל הצפנה במנוחה, גישה מבוססת IAM, יומני ביקורת ורוטציה אוטומטית. זו הנקודה שבה ניהול סודות הופך לסוגיה של אבטחת ענן ולא רק להסדר עבודה מקומי. בחרו בשירות התואם את סביבת הענן שלכם, או השוו בין מגוון כלי ניהול הסודות הרחב יותר.
בכל שלושת המקרים, בצע אימות באמצעות תפקיד או זהות עומס עבודה מצורפת במקום מפתח גישה סטטי. אחרת פשוט הזזת את הבעיה: עכשיו אתה צריך סוד כדי להביא את הסודות שלך.
בוא נכתוב פונקציית שליפה קטנה עבור כל אחד מהשלושה.
AWS Secrets Manager עם הלקוח boto3 Python. יש גם מדריך מעמיק יותר לטיפול בסודות עם AWS Secrets Manager :
import boto3 def fetch_secret_from_aws(secret_name, region="us-east-1"): client = boto3.session.Session().client("secretsmanager", region_name=region) return client.get_secret_value(SecretId=secret_name)["SecretString"]
Google Cloud Secret Manager (נכתב לרוב כ-GCP Secret Manager), עם ספריית google-cloud-secret-manager. ניהול הגרסאות הוא מפורש, לכן הגרסה היא ארגומנט נדרש כאן, ולא ברירת מחדל ל-latest. העבירו מספר גרסה ספציפי בסביבת הייצור ושמרו את המחרוזת latest לעבודה מקומית בלבד.
from google.cloud import secretmanager def fetch_secret_from_gcp(project_id, secret_id, version): client = secretmanager.SecretManagerServiceClient() name = f"projects/{project_id}/secrets/{secret_id}/versions/{version}" response = client.access_secret_version(request={"name": name}) return response.payload.data.decode("UTF-8")
Azure Key Vault עם הספריות azure-keyvault-secrets ו-azure-identity. ה-DefaultAzureCredential פותר זהות מנוהלת ב-Azure ואת פרטי ההתחברות המקומית שלך במהלך הפיתוח, כך שאותו קוד פועל בשני המקומות.
from azure.identity import DefaultAzureCredential from azure.keyvault.secrets import SecretClient def fetch_secret_from_azure(vault_url, secret_name): client = SecretClient(vault_url=vault_url, credential=DefaultAzureCredential()) return client.get_secret(secret_name).value
AWS Secrets Manager, Azure Key Vault ו-Google Cloud Secret Manager חושפים API בעל מבנה דומה: אימות, מתן שם לסוד, ואחזור סודות בזמן ריצה. ספקי הענן נבדלים בעיקר באופן שבו הם מגדירים את הגישה למשתמשים מורשים ובאופן ניהול הגרסאות, כך שעלות המעבר ביניהם נשארת נמוכה. כל השלושה עדיפים על קובץ env לכל מה שקשור בגישה לסביבת הייצור.
כל קריאה כזו עוברת ברשת, לכן מומלץ לשמור את התוצאה במטמון (cache) בזיכרון למשך חיי התהליך במקום לבצע אחזור בכל בקשה. השתמשו במטמון עם זמן תפוגה קצר אם אתם מסתמכים על רוטציה.
קריאה וכלים קשורים
אבטחת Python- Bandit — סריקה סטטית לקוד Python לאיתור בעיות אבטחה נפוצות.
- Bearer — SAST עם התמקדות בפרטיות ו-PII
- CodeQL — מנוע ניתוח סטטי של GitHub
- Vibe Coding לכולם: מי בודק את האבטחה של האפליקציות שנוצרות ע"י AI?
- למה חשוב להפריד בין כותב הקוד לכותב הבדיקות ב-AI?
- עדכון אבטחה ל-Django: הגדרות מאובטחות והגנה על עוגיות