
המסע שלנו עד היום: העצמת מפתחים לאבטחה מהירה
אמ;לק
Snyk מתארת את המסע שלה להשגת חזונה הסופי: להעצים את מיליוני המפתחים בעולם לפתח במהירות ובבטחה. המאמר מדגיש את שאיפתה של החברה לשלב אבטחה בתהליכי פיתוח בזריזות, מבלי להתפשר על מהירות היצירה.
סיכום בעברית: מערכת VibeSec · מדיניות המקורות
נוסף ל-VibeSec:
כותרת מקורית: Our Journey to Today
התוכן המלא בעברית
תרגום אוטומטי מהמקור; מונחים טכניים נשארו באנגלית. לנוסח המחייב — הכתבה המקורית.
היום התקרבנו צעד נוסף לעבר החזון האולטימטיבי שלנו - להעצים כל אחד מ-27 מיליון המפתחים בעולם לפתח במהירות תוך שמירה על אבטחה.
בשם כל משפחת Snyk המורחבת, כל עובד, שותף ולקוח בהווה ובעבר, אני נרגש להודיע שהיום מציין אבן דרך חשובה נוספת במסע של Snyk: סגירת סבב הגיוס Series E שלנו.
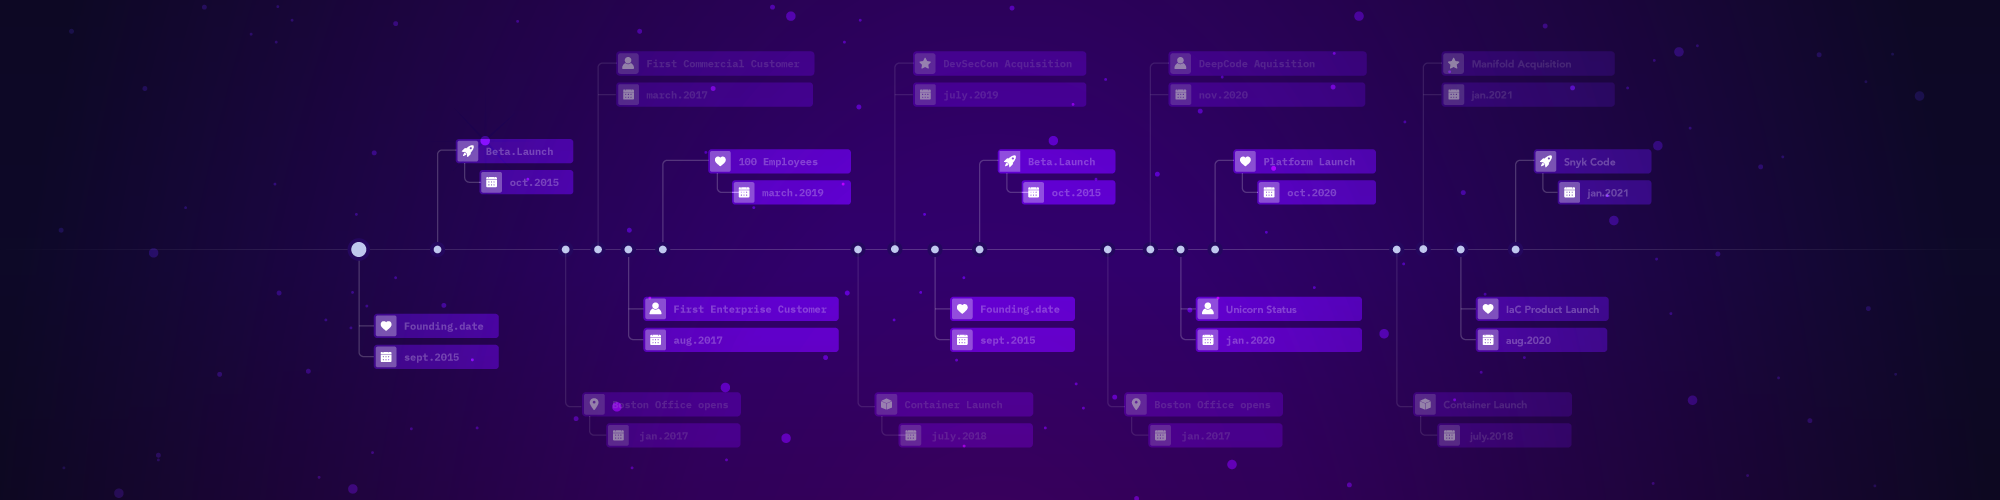
לאחר שגייסנו לראשונה סבב Series A לפני שלוש שנים בלבד, התרחבנו ממוצר האבטחה המקורי שלנו, Snyk Open Source, להוספת שלושה מוצרים נוספים לקו המוצרים: Snyk Container, Snyk Infrastructure as Code (IaC) ו-Snyk Code - כולם בנויים על גבי ה-Cloud Native Application Security Platform המובילה בתעשייה שלנו. שילבנו כוחות גם עם DeepCode ו-Manifold כדי להכניס מומחיות הנדסית ו-AI נוספת לחברה, וצמחנו בהצלחה ממשרדים קטנים ב-Tel Aviv ובלונדון ליותר מ-500 עובדים הפזורים ברחבי אמריקה, אירופה ואסיה.
היום הוא גם זמן טוב להתבוננות. אני מאמין באמת ובתמים שההגעה לנקודה זו התאפשרה בזכות היצמדות לעיקרון המכונן שלנו: אבטחה ששמה את המפתח במרכז, שמתעדפת את חוויית המפתח בראש ובראשונה. יש לנו 2.2 מיליון מפתחים מדהימים בקהילת Snyk, שמתגמלים אותנו על הנחישות והמחויבות שלנו למפתחים, ועוזרים לנו לקדם את תעשיית האבטחה.
תמיד הרגשנו מחויבות לעזור לארגונים בכל הגדלים לשפר את עמדת האבטחה שלהם. עד כה, יותר מ-700 לקוחות משלמים אימצו את ה-Cloud Native Application Security Platform שלנו כדי לאבטח הכל, החל מקוד מקור פתוח ועד לקונטיינרים ותשתית ענן, ואנו אוהבים את שיתוף הפעולה החדש שאנו רואים בין צוותי הפיתוח לצוותי האבטחה שלהם. שינוי הגישה של ארגון לאבטחה הוא משימה קשה - אני מלא הערכה למובילי אבטחת המוצר המבריקים שלוקחים על עצמם את האתגר הזה, ונרגש שאנו יכולים לעזור להם להפוך זאת למציאות.
מצמיחה להתרחבות
ההכרזה של היום היא השקעה בעתיד תעשיית האבטחה, הבנויה סביב יישומים מקוריים בענן. זה מראה שהדרך היחידה להרחיב את האבטחה היא להטמיע אותה בפיתוח, אשר בתורו ניתן להשיג רק על ידי בניית כלים מעולים למפתחים, תוך שימת צרכי המפתחים במקום הראשון!
ההון שגויס יאפשר לנו להאיץ את הצמיחה בכל רמה - להכפיל את המאמצים באסטרטגיית הצמיחה מונעת-המוצר המצליחה שלנו, לתחזק את מסד הנתונים המקיף ביותר בעולם לפגיעויות, להוסיף לסגל הלקוחות הגדל שלנו ולגייס כישרונות לצוות שלנו ברחבי העולם. בנוסף, נמשיך להשקיע בקוד הפתוח ובאקו-סיסטם הרחב של המפתחים, תוך שיתוף פעולה עם חברות מוטות-מפתחים נוספות כמו Atlassian, Datadog, Docker, Dynatrace, Red Hat ואחרות, כדי להטמיע אבטחה במארג פיתוח התוכנה.
טרנספורמציה בתחום האבטחה היא צורך עולמי, ועם המימון החדש נוכל לקחת את המשימה שלנו לקנה מידה גלובלי. ראשית, נקדם את תנועת האבטחה ששמה את המפתח במרכז על ידי הרחבת הפעילות שלנו לאזור אסיה-פסיפיק ויפן (APJ), בשיתוף פעולה עם שותפי ההשקעה החדשים שלנו, Temasek ו-Geodesic.
מחקר של Ernst and Young מהשנה שעברה מצא כי בשנתיים הקרובות, 87% מהחברות באזור אסיה-פסיפיק יהיו בשלבים מתקדמים במסעות הטרנספורמציה הדיגיטלית שלהן, כאשר אנליסט מחקר מ-IDC Asia Pacific ציין בחוכמה בדו"ח שנערך לאחרונה כי חברות אלו "מתעלמות מ-DevSecOps על אחריותן בלבד".
כאשר הצמיחה החזקה ביותר במספר המפתחים צפויה באזור אסיה-פסיפיק במהלך העשור הקרוב, Snyk מכירה בכך שמעולם לא היה זמן טוב יותר עבורנו לשרת את השוק הזה.
Welcome Jeff Yoshimura, Erica Geil and Shaun McLagan!
בלב Snyk, ומה שאני מוקיר יותר מכל, נמצא צוות ותרבות מדהימים (אפילו זכינו בפרסים על כך!). השילוב של אכפתיות, אספקת מוצרים, מיקוד במשתמש ומנטליות של "צוות אחד" הוא המפתח לניצול ההזדמנות הזו בשוק, והעובדה שכל כך הרבה אנשים נהדרים הצטרפו להרפתקה שלנו היא הדבר שאני הכי גאה בו כמייסד. לכן לא יכולתי להיות מאושר יותר לקבל היום רשמית שלושה מנהלים חדשים: Jeff Yoshimura בתפקיד Chief Marketing and Customer Experience Officer, Erica Geil בתפקיד CIO, ו-Shaun McLagan בתפקיד Vice President, Asia Pacific Japan (APJ) Sales. בנוסף לשלושת הגיוסים האסטרטגיים הללו, אנו מצרפים למשפחת Snyk גם שני חברים חדשים לדירקטוריון: Mike Scarpelli, סמנכ"ל כספים ב-Snowflake, ו-Ping Li, שותף ב-Accel. הניסיון הרלוונטי והתשוקה שלהם למשימה שלנו יהיו מכריעים להצלחתנו ב-2021 ואילך. כל אחד מהם יתרום רבות ל-Snyk בעודנו מקדמים יחד את תנועת ה-DevSecOps.
אם אתם מעוניינים ללמוד עוד על התרבות של Snyk ועל התפקידים הפתוחים שלנו כרגע, בקרו בדף ה-Jobs שלנו ב-Snyk כדי ללמוד עוד ולהגיש מועמדות עוד היום!
קרא עוד
Turn Your Vulnerability Backlog Into Pull Requests With Agentic Remediation
ה-Evo Remediation Agent נמצא כעת ב-Open Preview, ומביא לפתרון תלות אוטומטי ל-Evo Agentic AppSec. צוותי AppSec יכולים כעת להפעיל תיקון מתמשך
הכירו את Evo Agentic AppSec: אבטחה שעומדת בקצב של פיתוח ה-AI
הפיתוח AI-driven עולה על זרימות העבודה המסורתיות של אבטחה. Snyk's Agentic AppSec משתמשת בסוכני אבטחה כדי למצוא, לתקן ולאמת נקודות תורפה ללא הרף, בזמן שבני אדם מציבים את הרף.
מתקפות אוטונומיות כבר כאן. ההגנה חייבת להתאים את עצמה למהירותן.
תוקפים אוטונומיים מכווצים את החלון להגנה. למד כיצד גילוי מתמשך, תיקון, אימות ומניעה יכולים לעזור לצוותי האבטחה לעמוד בקצב.