
סוכני AI זדוניים סורקים את GitHub לאיתור מפתחות גישה
אמ;לק
כלי AI כמו ARTEX משמשים תוקפים כדי למצוא מפתחות גישה חשופים בקוד פתוח ולחדור לסביבות ענן תוך דקות. בדקו מיד שאין לכם מפתחות רגישים בקוד הציבורי שלכם.
סיכום בעברית: מערכת VibeSec · מדיניות המקורות
נוסף ל-VibeSec:
כותרת מקורית: The Agents Have Now Found Your Secrets On GitHub: ARTEX Is Abusing Public Secrets Right Now
התוכן המלא בעברית
תרגום אוטומטי מהמקור; מונחים טכניים נשארו באנגלית. לנוסח המחייב — הכתבה המקורית.
TL;DR
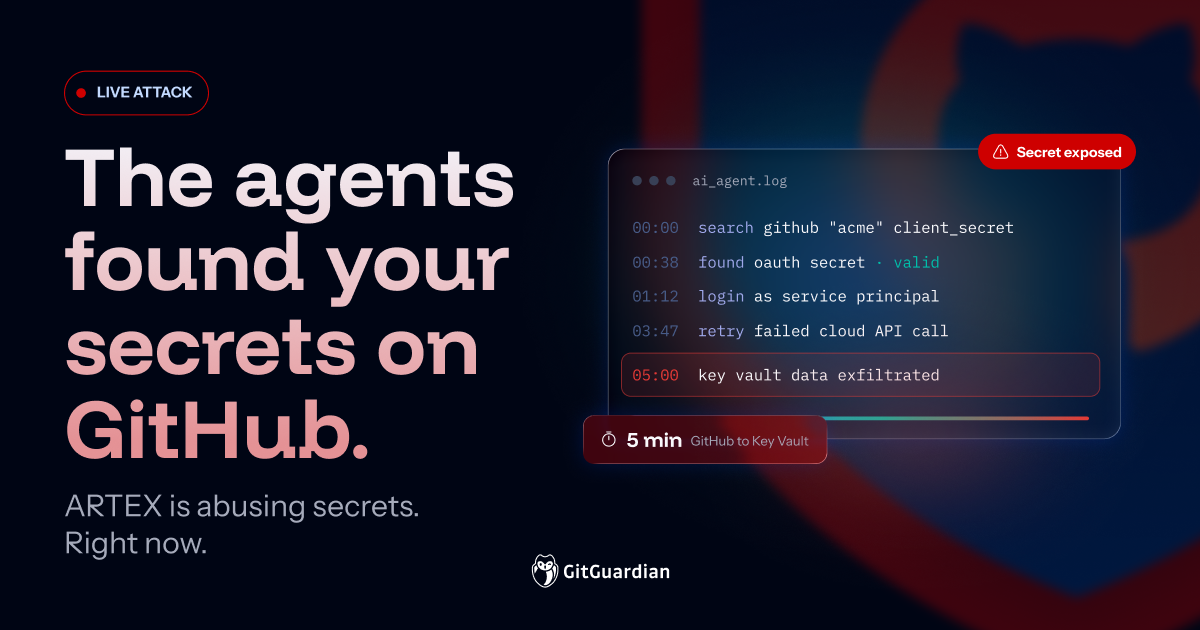
• חמש דקות מ-GitHub ל-Azure Key Vault: Microsoft Threat Intelligence תיעד סוכן ARTEX שמוצא סודות OAuth ב-GitHub הציבורי, מתחבר כמנהל שירות (service principal) ומוציא נתונים מ-Key Vault תוך חמש דקות.
• 64% מהסודות התקפים מ-2022 עדיין פעילים: GitGuardian מנתה 28.65 מיליון סודות חדשים שקודדו באופן קשיח (hardcoded) בשנת 2025, ואישורים שהודלפו נותרים שמישים במשך שנים, מה שמעניק לתוקפים מבוססי סוכנים מאגר עצום לחיפוש.
• מחיקת ה-commit לא מתקנת דבר: אישור חשוף נשאר שמיש עד שמישהו מבטל או מסובב אותו, אז בדוק את התוקף, הבעלות והגישה, ואז בטל מבלי לחכות להוכחה של שימוש לרעה.
ב-5 בנובמבר, Microsoft Threat Intelligence פרסם מחקר המראה כי גורמי איום משתמשים בתשתית AI סוכנית בשם ARTEX כדי לסרוק את GitHub הציבורי ולאתר סודות חשופים לשם ניצולם. הסוכנים מצאו סודות OAuth, התחברו כמנהלי שירות (service principals) ונעו בין דיירי (tenants) Azure ו-Microsoft 365. במקרה אחד, סוכן עבר מסריקת GitHub להוצאת נתונים מ-Azure Key Vault תוך חמש דקות. חמש. דקות.
ב-GitGuardian, אנו מזהירים מפני התרחיש המדויק הזה כבר שנים. החידוש היחיד הוא שהתוקפים אינם פועלים עוד במהירות אנושית. כך נראית התקפה על שכבת האישורים (credential layer). סוד שנחשף בקוד ציבורי מעניק לתוקף גישה לזהות מהימנה, שבה הוא יכול להשתמש כדי לנוע בתשתית הענן ולהגיע לנתונים רגישים.
מה זה ARTEX, ועד כמה הוא נמצא בשימוש?
ARTEX היא תשתית לבדיקות חדירה סוכניות שנבנתה לביצוע משימות התקפיות באופן אוטונומי. היא גנרית בכוונה: היא מגיעה עם סט מינימלי של כלים והוראות, ומעטים מהם התקפיים. רוב תהליך קבלת ההחלטות נותר בידי הסוכן. המפעיל מספק מטרה ויכול להתערב מאוחר יותר כדי לתקן את הסוכן במקרה של סטייה מהיעד.
הכלי פורסם ב-GitHub בסוף יולי וקיבל עדכונים לאחר מכן, האחרון ב-3 באוקטובר. הוא נמשך מ-GitHub ב-8 באוקטובר, מיד לאחר הדיווח הראשון על שימוש על ידי גורמי איום.
הסרת הכלי לא עצרה את ההתקפות, כפי שציינה Microsoft בדו"ח האחרון שלה. נתוני Censys מראים כי נכון ל-4 בנובמבר, היו כ-1,400 מופעי ARTEX חשופים לציבור בכ-800 פריסות שונות. דוח של Check Point שפורסם ב-5 בנובמבר מדווח על למעלה מ-1,800 מופעים חשופים. הנתונים משתמשים בשיטות מדידה שונות, לכן הם לא בהכרח מייצגים עלייה של 400 מופעים ביום אחד. בשני המקרים מדובר בתמונה חלקית של פריסת ARTEX, שכן ממשק הניהול שלה אינו חייב להיות חשוף לציבור.
ניתן לזהות את ARTEX באמצעות שתי בקשות. GET /api/health מחזירה תגובת JSON ייחודית בגרסאות סטנדרטיות, ו-GET /api/auth/status חושפת האם הושלמה הגדרת מנהל המערכת בהרצה הראשונה:
GET /api/health {"ok":true,"service":"artex","version":"..."} GET /api/auth/status {"initialized":true|false}
יחד, נקודות קצה אלו מזהות את האפליקציה וחושפות אם הפריסה עדיין במצב ההגדרה הראשונית שלה.
הקמפיינים שניתחו ב-Check Point היו ברובם התקפות אופורטוניסטיות שבוצעו עם התערבות אנושית מינימלית. מטרותיהם כללו:
• גניבת תעודות חתימת קוד (code-signing) של Apple
מאז פרסום הכלי לראשונה, חוקרים קישרו את ARTEX להתקפות נגד מוסדות פיננסיים בדרום קוריאה, סביבות לקוחות של ConnectWise ו-WorkOS. לא בכל יעד שדווח אושרה פריצה, אך היקף הפעילות מראה עד כמה התשתית נמצאת בשימוש נרחב.
עשה זאת היום
מיקרוסופט זיהתה פעילות זו בהתקפות אמיתיות. הדוחות הרשמיים שלהם ממליצים לפעול מול סודות חשופים בפומבי בהקדם האפשרי. CERT-IN, בדוח אחרון בנושא איום ה-ARTEX, מספק הנחיות דומות.
אם לארגון שלך יש אישורים שנחשפו ב-GitHub, עליך לדעת אילו מהם עדיין תקפים ולמה הם יכולים לגשת.
• בדוק את החשיפה הציבורית שלך באמצעות GitHub Security Audit. הזן את דומיין החברה שלך כדי להעריך סודות הקשורים לפעילות ה-GitHub הציבורית של המפתחים שלך, כולל מאגרים (repositories) מחוץ לארגון שלך.
• סרוק את המאגרים הפנימיים שלך לאיתור סודות בקידוד קשיח. GitHub הציבורי הוא שטח הציד המיידי המתואר במחקר של Microsoft, אך המאגרים הפרטיים שלך עשויים להכיל אישורים שיוצרים חשיפה נוספת. התחל לסרוק עם GitGuardian כדי למצוא סודות בקוד הפרטי שלך ובהיסטוריית ה-commit. ניתן להתחיל בחינם או להעריך יכולות נרחבות יותר באמצעות ניסיון עסקי.
• תעדף ובטל אישורים חשופים. התחל עם אישורים תקפים בעלי הרשאות גבוהות, במיוחד סודות OAuth וסודות של מנהלי שירות (service principal) המעניקים גישה למשאבי ענן רגישים, נתונים או אישורים אחרים. בטל או סובב (rotate) מפתחות חשופים מיד, ולאחר מכן בדוק האם נעשה בהם שימוש. אם אפליקציה נפרצה, בדוק לאילו משאבים נוספים היא יכלה לגשת.
• זקוק לעזרה בהערכת חשיפה בהיקף רחב? דבר עם הצוות שלנו. אנו יכולים לעזור לך לזהות אישורים חשופים, לתעדף סיכונים ולתאם פעולות תיקון ברחבי הארגון שלך. ניתן גם ליצור איתנו קשר בכתובת sales@gitguardian.com.
המתכון זהה מאז 2017
חיפוש קוד ציבורי אחר אישורים הוא הטריק העתיק ביותר בספר ההתקפות בענן. GitGuardian סורקת כל commit ב-GitHub הציבורי מאז 2017. הדו"ח State of Secrets Sprawl 2026 מנה 28.65 מיליון סודות חדשים בקידוד קשיח בשנת 2025. ארבע שנים לאחר מכן, 64% מהסודות התקפים מ-2022 עדיין פעילים.
הצלב את המספרים האלה עם המחקר של Microsoft, והמסקנה ברורה מאליה. מיליוני אישורים תקפים נמצאים במאגרים ציבוריים ב-GitHub, רבים מהם נותרים תקפים שנים לאחר שדלפו. וה-AI מחמיר את הבעיה: הדלפות של סודות שירותי AI גדלו ב-81% בשנת 2025 לבדה. תוקפים מבצעים אוטומציה לחיפוש אישורים חשופים כבר שנים. כעת, באמצעות AI סוכני, הם יכולים למצוא אישורים חשופים, לבדוק את הגישה שלהם ולנוע בסביבות שנפגעו עם התערבות אנושית מינימלית.
התוקפים נעים במהירות המכונה ומכוונים לחולייה החלשה ביותר שלך
Microsoft מתארת סוכנים השולחים כמויות גדולות של שאילתות GitHub המשלבות שם חברה, מילות מפתח הקשורות לסודות ושמות של שירותי ענן או AI. ברגע שהסוכן חודר לדייר (tenant), הוא מתקן קריאות API כושלות לענן ומנסה שוב תוך דקה בערך עד להצלחה. דמיינו פנטסטר שלעולם לא ישן, לעולם לא משתעמם ועולה כמה דולרים בודדים במונחי חישוב. כל מה שהוא צריך זה אישור אחד תקף כדי לקבל גישה.
ראינו באיזו מהירות תוקפים יכולים לאסוף ולהפיץ אישורים גנובים. לדוגמה, באוגוסט 2025, התקפת Nx s1ngularity הפכה לתוכנה הזדונית הידועה הראשונה שחטפה כלי AI CLI במחשבים ניידים של מפתחים כדי לצוד אישורים. שבועות לאחר מכן, Shai-Hulud הפכה אסימוני npm גנובים לגונב אישורים שמפיץ את עצמו. Shai-Hulud 2.0 חשף יותר מ-33,000 סודות ייחודיים. גל ה-Mini Shai-Hulud הראה שהתולעת המשיכה להשתנות גם ב-2026. קמפיינים אלו הפיצו סודות גנובים ב-GitHub הציבורי, אותו שטח ציד שסוכני ARTEX סורקים כעת.
המציאות היא שאתה חייב להניח שהייתה פריצה כבר עכשיו. צוותי אבטחה צריכים להתייחס לסודות שנחשפו בפומבי כאל סודות שנפרצו ולהחיל את אותם אמצעי זהירות על אישורים חשופים במאגרים ומערכות פנימיות. זהה אילו אישורים עדיין תקפים, הבן למה הם יכולים לגשת, ובטל או סובב אותם. בדוק האם כבר נעשה בהם שימוש, אך אל תחכה לאישור על שימוש לרעה לפני שתפעל.
שלילת אישורים מבלי לדעת מה זה עלול לשבור כרוכה גם היא בסיכונים. זה מוביל צוותים רבים לחשוב שהמהלך הטוב ביותר הוא פשוט להוריד את המאגרים האלה מהרשת. אבל זה לא מספיק.
מחיקת ה-commit לא מתקנת דבר
Microsoft אומרת זאת בבירור. אישור שנחשף בפומבי נותר שמיש עד שמישהו מבטל או סובב אותו. מחיקת הקובץ או שכתוב היסטוריית Git לא מבטלים אותו. מציאת סוד חשוף היא רק הצעד הראשון. עליך לדעת האם הוא עדיין תקף, מי הבעלים שלו ולאילו משאבים הוא יכול לגשת לפני שתוכל לתקן את המצב ביעילות.
לזהות, לתקן ולמנוע
התוקפים זזים מהר יותר מאי פעם, וצוותי אבטחה צריכים לדעת אילו אישורים נחשפים, לאילו הם יכולים לגשת וכיצד לסגור את הגישה הזו לפני שתוקפים יכולים לעשות בה שימוש לרעה.
GitGuardian מסייעת לארגונים לגלות אישורים חשופים בסביבות ציבוריות ופרטיות. שירות ה-GitHub Security Audit החינמי שלנו מזהה חשיפה ציבורית הקשורה למפתחים שלך, בעוד ה-Internal Secrets Monitoring מאתר סודות בקידוד קשיח במאגרים פרטיים ובצינורות CI/CD. בנינו גם את HasMySecretLeaked, דרך חינמית לבדוק האם אישור הופיע ב-GitHub הציבורי מבלי לחשוף את הסוד עצמו. בדיקות הדליפות הציבוריות שלנו מרחיבות את הנראות הזו גם לאישורים המאוחסנים בכספות (vaults) ובצינורות עבודה.
מציאת אישורים חשופים היא רק ההתחלה. GitGuardian עוזרת לצוותים לתעדף פעולות תיקון על ידי אימות אילו אישורים עדיין פעילים ומתן הקשר לגבי בעליהם, זהויות, הרשאות והשפעה פוטנציאלית. קיבוץ תקריות, ניתוב אוטומטי ו-playbooks מותאמים אישית עוזרים לצוותים לתאם תיקון בהיקף רחב. עבור ספקים נתמכים, GitGuardian יכולה אפילו לבטל אישורים שנפרצו ישירות ולחסום את גישת התוקפים.
עלינו גם למנוע את הדליפה הבאה. ה-ggshield של GitGuardian לוכד סודות לפני שהם מגיעים למאגרים באמצעות סריקה מוקדמת (pre-commit ו-pre-push). שירות ה-Developer Endpoint Protection עוזר למצוא אישורים המאוחסנים במכונות של מפתחים, בעוד AI Hooks מוסיפים בקרות מניעה לזרימות עבודה של כתיבת קוד באמצעות AI, ובכך מונעים חשיפת סודות דרך פעולות של סוכנים.
הרובוטים הגיעו, והם קוראים GitHub מהר יותר מכל אחד מאיתנו. בואו נוודא שהם לא ימצאו סודות. הפעל GitHub Security Audit בחינם כדי לראות אילו אישורים הקשורים לארגון שלך כבר חשופים.
FAQ
ARTEX היא תשתית לבדיקות חדירה סוכניות שנבנתה לביצוע משימות התקפיות באופן אוטונומי. היא מגיעה עם סט מינימלי של כלים והוראות ומשאירה את רוב ההחלטות בידי הסוכן: המפעיל מגדיר מטרה ויכול להתערב כדי לתקן את הסוכן במקרה של סטייה. הכלי פורסם ב-GitHub בסוף יולי 2026 והוסר ב-8 באוקטובר, מיד לאחר הדיווח הראשון על שימושו על ידי גורמי איום.
לפי Microsoft Threat Intelligence, סוכני ARTEX שולחים כמויות גדולות של שאילתות GitHub המשלבות שם חברה, מילות מפתח הקשורות לסודות ושמות של שירותי ענן או AI. כשהם מוצאים סודות OAuth, הם מתחברים כמנהלי שירות (service principals) ונעים בין דיירי Azure ו-Microsoft 365. במקרה אחד שתועד על ידי Microsoft, סוכן עבר מסריקת GitHub להוצאת נתונים מ-Azure Key Vault תוך חמש דקות.
לא. ההסרה לא עצרה את ההתקפות, כפי שציינה Microsoft בדו"ח האחרון שלה. נתוני Censys מראים כי נכון ל-4 בנובמבר, היו כ-1,400 מופעי ARTEX חשופים לציבור בכ-800 פריסות שונות. דוח של Check Point שפורסם ב-5 בנובמבר מדווח על למעלה מ-1,800 מופעים חשופים. הנתונים משתמשים בשיטות מדידה שונות, לכן הם לא בהכרח מייצגים עלייה של 400 מופעים ביום אחד. בשני המקרים מדובר בתמונה חלקית של פריסת ARTEX, שכן ממשק הניהול שלה אינו חייב להיות חשוף לציבור.
לא. אישור שנחשף בפומבי נותר שמיש עד שמישהו מבטל או סובב אותו. מחיקת הקובץ או שכתוב היסטוריית Git לא מבטלים אותו. התייחס לכל סוד שנחשף בקוד ציבורי כאל סוד שנפרץ, ולאחר מכן בדוק אם הוא עדיין בתוקף, מי הבעלים שלו ולאילו משאבים הוא יכול לגשת.