
עדכון אבטחה קריטי ב-PHP: מה בעלי אתרי WordPress חייבים לעשות עכשיו
אמ;לק
שוחרר עדכון אבטחה דחוף לשפת PHP שסוגר פרצות קריטיות. אם אתם מנהלים אתר וורדפרס, עליכם לוודא מול חברת האחסון שגרסת ה-PHP שלכם עודכנה לגרסאות המתוקנות כדי למנוע השתלטות עוינת על האתר.
סיכום בעברית: מערכת VibeSec · מדיניות המקורות
נוסף ל-VibeSec:
כותרת מקורית: Critical PHP Vulnerability: Emergency Release Tonight at 11 PM | What WordPress Operators Need to Do Today
התוכן המלא בעברית
תרגום אוטומטי מהמקור; מונחים טכניים נשארו באנגלית. לנוסח המחייב — הכתבה המקורית.
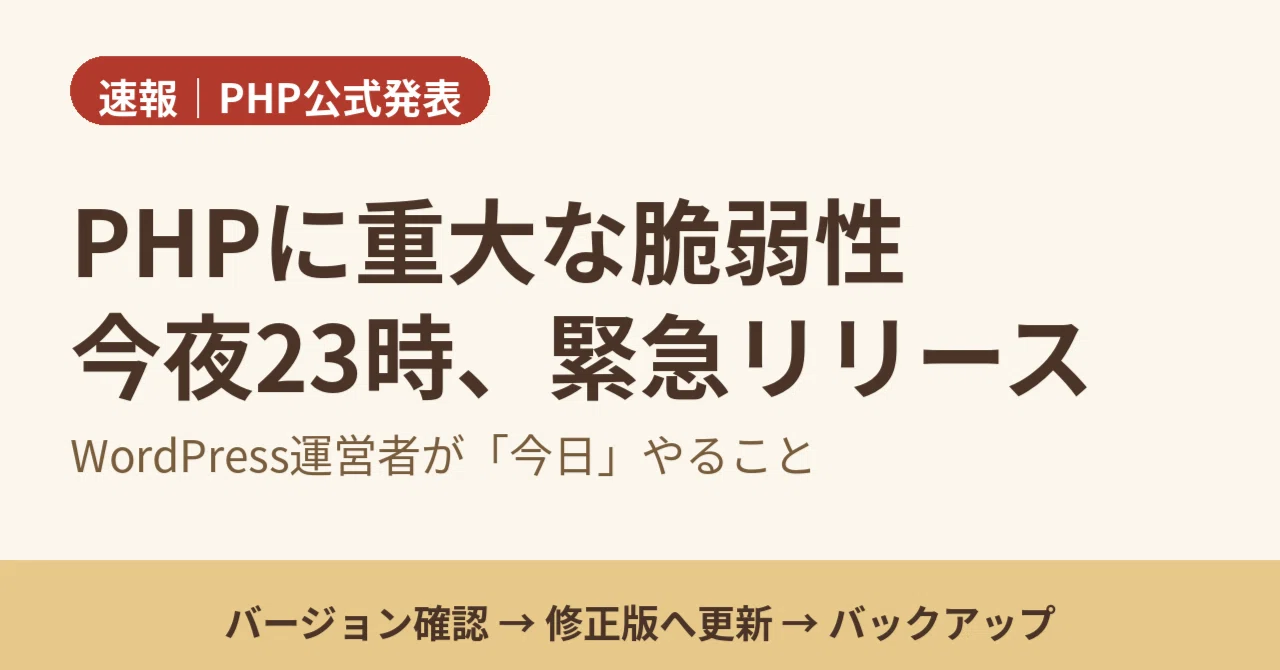
בסביבות השעה 23:00 אמש, 19 בנובמבר, פורסמה הודעת האבטחה של PHP. הגרסאות המתוקנות הן 8.2.36, 8.3.37, 8.4.28 ו-8.5.13. אותם תיקונים כלולים גם ב-PHP 8.6.0, ששוחרר באותו יום. עדכון זה מטפל ב-17 פגיעויות, 7 מהן נמצאות בקטגוריה החמורה ביותר (CVSS 9.2). עדכון פשוט לגרסאות התיקון של אוקטובר (8.5.12, 8.4.27, 8.3.36, 8.2.35) אינו מספיק. אנא עדכן לגרסאות המפורטות למעלה תוך הישארות בענף (branch) הנוכחי שלך. הקריטריונים לאימות הם כדלקמן: 8.5.13 ומעלה עבור ענף 8.5, 8.4.28 ומעלה עבור ענף 8.4, 8.3.37 ומעלה עבור ענף 8.3, ו-8.2.36 ומעלה עבור ענף 8.2. אם הגרסה שלך ישנה יותר מאלו, אנא עדכן אותה דרך ממשק הניהול של השרת שלך. מכיוון שגרסאות 8.1 ומטה אינן מקבלות יותר עדכוני אבטחה, אנא תכנן העברה ל-8.3 או ל-8.4. שים לב שחלקים במאמר זה המזכירים את 'שחרור הערב' משקפים את המצב לפני השחרור. פוסט-סקריפט זה מכיל את המידע העדכני ביותר.
מבוא
זהו נושא שמי שמפעיל אתרים על גבי WordPress צריך לבדוק היום.
WordPress פועלת על שפת תכנות בשם PHP. פגיעות חמורה מאוד התגלתה ב-PHP בחודש אוקטובר. יתר על כן, שחרור אבטחה קריטי נוסף היה מתוכנן לליל ה-19 בנובמבר, בסביבות השעה 23:00.
אם מעולם לא בדקת את גרסת ה-PHP שלך, אנא עשה זאת לפחות פעם אחת היום. אין הרבה שאתה צריך לעשות.
מה קרה באוקטובר
על פי ההודעה הרשמית של PHP, שתי פגיעויות קריטיות תוקנו בגרסאות התיקון שפורסמו ב-21 באוקטובר (8.5.12, 8.4.27, 8.3.36, 8.2.35). שתיהן מהסוג שבו 'ניתן להריץ קוד חיצוני ללא אימות', והחומרה מדורגת ב-9.2 בסולם CVSS. זהו ציון הקרוב למקסימום של 10.
בציטוט הנוסח הרשמי: 'אין פתרון עוקף מלא. עדכון הוא האפשרות הבטוחה היחידה'. זה לא נועד להפחיד אותך, אלא להבהיר שמכיוון שלא ניתן למנוע זאת באמצעות שינוי הגדרות, הפתרון היחיד הוא לעדכן לגרסה המתוקנת.
אם PHP של האתר שלך נשאר בגרסה ישנה, החור הזה נשאר פתוח.
השחרור יצא בליל ה-19 בנובמבר
הצוות הרשמי של PHP הודיע ב-18 בנובמבר כי יבצע שחרור אבטחה קריטי ב-19 בנובמבר בין 14:00 ל-14:30 (UTC). השחרור יצא כמתוכנן, מה שתואם לשעות 23:00-23:30 ב-19 בנובמבר לפי שעון יפן. הדבר תקף לכל הגרסאות הנתמכות, והגרסאות המתוקנות הן 8.2.36, 8.3.37, 8.4.28 ו-8.5.13. גם אם עדכנת לגרסאות התיקון של אוקטובר, עליך לעדכן פעם נוספת כעת. אם עדיין לא עדכנת אפילו לגרסאות אוקטובר, כדאי לעדכן הכל לגרסה העדכנית ביותר בבת אחת.
מה מפעילי WordPress צריכים לעשות היום
ראשית, בדוק את גרסת ה-PHP של האתר שלך. בלוח המחוונים של WordPress, עבור אל Tools -> Site Health -> Info -> Server כדי לראות את גרסת ה-PHP.
לאחר שבדקת זאת, ראה איזה מהדברים הבאים חל עליך:
• אם אתה משתמש ב-8.5.13 ומעלה עבור ענף 8.5, 8.4.28 ומעלה עבור ענף 8.4, 8.3.37 ומעלה עבור ענף 8.3, או 8.2.36 ומעלה עבור ענף 8.2, כבר טיפלת בעדכון זה. • אם מספר הגרסה שלך ישן יותר מאלו, לא טיפלת בו. אנא עבר לגרסת PHP חדשה יותר דרך ממשק הניהול של השרת שלך. • אם אתה משתמש ב-8.1 ומטה, אינך מקבל יותר תיקונים רשמיים מ-PHP. אנא תכנן העברה ל-8.3 או ל-8.4. מכיוון שהתמיכה ב-8.2 מסתיימת גם היא ב-31 בדצמבר 2026, אנו ממליצים לעבור ל-8.3 ומעלה במידת האפשר.
אם אתה משתמש בשירות אחסון אתרים (Shared Hosting), ייתכן שחברת האחסון תעדכן זאת אוטומטית או שתצטרך לבצע את ההחלפה בעצמך. אמור להיות פריט תפריט כגון 'PHP Version Settings' בממשק הניהול של השרת שלך, שבו תוכל לבדוק ולהחליף גרסאות.
כמו כן, אנא בצע גיבוי לפני ביצוע המעבר. מיד לאחר שדרוג הגרסה, ייתכן שתוספים ישנים יפסיקו לפעול ויגרמו להופעת מסך לבן. אם יש לך גיבוי, תוכל לשחזר את האתר ללא פאניקה. לאחר השדרוג, אנא בדוק לפחות שדף הבית, לוח הניהול ודפים חשובים כמו טפסי יצירת קשר מוצגים כהלכה.
הדיון על גרסאות והדיון על קוד נפרדים.
הנושא של היום היה על 'שדרוג גרסת הקרן (PHP).' זה משהו שכולם צריכים לעשות היום.
דבר נוסף שאני עושה באתר שלי מאז אוקטובר הוא בדיקת הקוד המותאם אישית (snippets) שהתקנתי ב-WordPress. גם אם התשתית חדשה, זה חסר משמעות אם יש פרצות בקוד שלך. זו אינה ידיעה דחופה, אלא משימה שיש לבצע ביסודיות, לכן ערכתי תיעוד ורשימת בדיקה מהעולם האמיתי במדריך בתשלום. זה בסדר לעשות זאת לאחר שתסיים לעדכן את התשתית.
מַסְקָנָה
גרסת ה-PHP היא נושא שבדרך כלל לא חושבים עליו. עם זאת, כאשר מופיעה פגיעות מהסוג שבו 'ניתן להריץ קוד ללא אימות', כפי שקרה הפעם, הזמן שבו אתה משאיר את המערכת מוזנחת הוא הזמן שבו אתה נמצא בסיכון.
זה בסדר לחכות לשחרור הערב ולעדכן הכל ביחד החל ממחר. עם זאת, אנא בדוק לפחות 'מה הגרסה שלך' היום. ברגע שתדעו את המספר, תדעו מה צריך לעשות.
※ מאמר זה נכתב על סמך ההודעה מהאתר הרשמי של PHP (php.net). מכיוון שההליך עשוי להשתנות בהתאם לסביבות שרת שונות, אנא בדוק גם את ההוראות של חברת האחסון שלך לגבי אופן ביצוע המעבר.
קריאה וכלים קשורים
אבטחת WordPress- Jetpack Protect — סריקת חולשות ב-WordPress
- Limit Login Attempts Reloaded — הגבלת ניסיונות התחברות
- MalCare — סריקה וניקוי נוזקות
- פרצת אבטחה קריטית ב-PHP: מה בעלי אתרי WordPress חייבים לעשות
- דו"ח חולשות שבועי: מאות פלאגינים וערכות נושא ב-WordPress תחת איום
- חולשת אבטחה חדשה ב-PHP: מה בעלי אתרים צריכים לדעת