
10 טכניקות הפריצה המובילות לאינטרנט לשנת 2024
אמ;לק
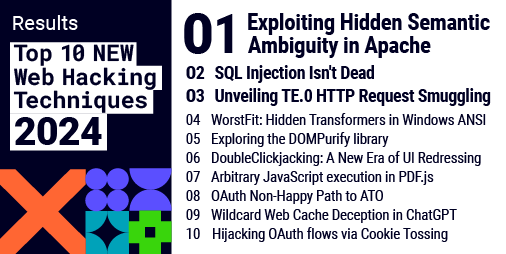
ברוכים הבאים למהדורה ה-18 של '10 טכניקות הפריצה המובילות לאינטרנט לשנת 2024', מאמץ קהילתי שנתי לזהות את מחקרי אבטחת האינטרנט החדשניים והמומלצים ביותר שפורסמו בשנה האחרונה. גלו את המתודולוגיות והווקטורים העדכניים לכישורים.
סיכום בעברית: מערכת VibeSec · מדיניות המקורות
נוסף ל-VibeSec:
כותרת מקורית: Top 10 web hacking techniques of 2024
התוכן המלא בעברית
תרגום אוטומטי מהמקור; מונחים טכניים נשארו באנגלית. לנוסח המחייב — הכתבה המקורית.
James Kettle
• פורסם: יום שלישי, 4 בפברואר 2025 בשעה 15:01 UTC
• עודכן: יום שלישי, 4 בפברואר 2025 בשעה 15:20 UTC
ברוכים הבאים ל-Top 10 Web Hacking Techniques של 2024, המהדורה ה-18 של המאמץ השנתי הקהילתי שלנו לזיהוי מחקרי אבטחת האינטרנט החדשניים ביותר שפורסמו בשנה האחרונה, ואשר חובה לקרוא.
פוסט זה הוא שיאו של שיתוף פעולה בן שלושה שלבים עם קהילת האבטחה. במהלך החודש האחרון:
• הקהילה הגישה מועמדות למחקר המוביל משנת 2024
• הקהילה הצביעה על המועמדויות הללו כדי לבנות רשימה קצרה של 15 המובילים
• פאנל מומחים הצביע על הרשימה הקצרה כדי לבחור ולדרג את 10 המועמדים הסופיים.
השנה, הקהילה הגישה 121 עבודות מחקר מדהימות - כמעט כפול ממה שראינו בפעם הקודמת. כדי להפוך את מספר האפשרויות בהצבעה הקהילתית לניתן לניהול, סיננתי ערכים שהיו מאמרים שפורסמו לפני 2024, כאלו שאינם בתחום אבטחת יישומי אינטרנט, או כתבות (writeups) שאמנם היו בעלות ערך, אך לא חדשניות. גם לאחר הסינון הזה, נותרו 103 ערכים!
לאחר ההצבעה בקהילה, התכבדנו לראות שבין חמש עשרה הטכניקות המובילות נכללו שלוש של PortSwigger Research. כדי להימנע מהסיכון שקרה בשנה שעברה, הוצאתי אותן מהצבעת הפאנל. כמובן, אנחנו עדיין מאוד גאים בהן, ותוכלו לקרוא אותן כאן:
• צריך לשמור את כולם במטמון: כיפוף הכללים של ניצול מטמון אינטרנט
• פיצול אטום האימייל: ניצול מנתחים כדי לעקוף בקרות גישה
• הקשיבו ללחישות: התקפות תזמון אינטרנט שבאמת עובדות
לאחר מכן, 15 המועמדים הסופיים מהצבעת הקהילה נותחו והוצבעו על ידי פאנל מומחים המורכב מ-Nicolas Grégoire, Soroush Dalili, STÖK, Fabian (LiveOverflow) ואנוכי.
השנה, נושא אחד שלט בחמשת הראשונים - אולי תוכל לנחש מה זה היה.
10. חטיפת תזרימי OAuth באמצעות Cookie Tossing
במקום העשירי, Hijacking OAuth flows via Cookie Tossing של Elliot Ward מציג יישום חדשני לטכניקת ה-Cookie Tossing המוערכת בחסר. מחקר זה נוצר בהשראת פוסט מוקדם יותר של Thomas Houhou.
שני המאמרים הם קריאת חובה, במיוחד אם אי פעם נתקעתם עם self-XSS, או XSS בתת-דומיין לא משמעותי. קובצי Cookie קדמו ל-Same-Origin Policy ששולט ב-JavaScript, ומחקר זה מראה שלמרות עשרות שנים של טלאי אבטחה מ-HttpOnly ועד SameSite, הם עדיין מהווים סכנה. אולי יהיה בטוח יותר פשוט להשתמש ב-localStorage עבור אסימוני הפעלה (session tokens) במקום זאת.
9. ChatGPT Account Takeover - Wildcard Web Cache Deception
Web Cache Deception הופיע לראשונה במקום השני בטכניקות הפריצה המובילות לאינטרנט של 2017, ולאחרונה ראה התפתחות מהירה.
ב-ChatGPT Account Takeover - Wildcard Web Cache Deception, Harel מציג טוויסט בטכניקה, תוך ניצול פענוח לא עקבי כדי לבצע מעבר נתיב ולחמוק מההיקף המיועד של כלל מטמון. בנינו מעבדה Web Security Academy המבוססת על טכניקה זו, כך שתוכלו לנסות אותה בעצמכם.
אנו ממליצים בחום לקרוא את כל הכתבות של המחבר - הם היו השראה בסיסית למחקר הטעיית מטמון האינטרנט שלנו.
8. מנתיב לא תקין של OAuth ל-ATO
במקום ה-8, OAuth Non-Happy Path to ATO מאת Oxrz מבטא את תהליך החשיבה מאחורי שרשרת התקפה יפה וחדשנית. STÖK תפס בצורה מושלמת מדוע המחקר הזה בולט:
אני פשוט אוהב איך משהו שנראה שפיר כמו אפליקציה שמכבדת כותרת "Referer:" שעברה מניפולציה יכול להפוך להשתלטות מלאה על חשבון באמצעות OAuth. השרשרת הזו מדגימה בצורה מושלמת כיצד השראה ממחקר קודם (במקרה זה, הכתבה הכמעט אגדית של Frans Rosén בנושא Dirty Dancing), בשילוב עם צלילה עמוקה לתיעוד של OAuth, יכולים להוביל לשרשראות התקפה יצירתיות ורציניות. שכחתי לחלוטין את זרימת ההתקפה הזו, אבל אין סיכוי שאני לא אבצע בדיקות אוטומטיות להפניות מבוססות-Referer בכל פעם שאני בוחן משהו מעתה ואילך!
7. CVE-2024-4367 - ביצוע קוד JavaScript שרירותי ב-PDF.js
במקום השביעי, יש לנו... CVE! ליתר דיוק, CVE-2024-4367 - ביצוע JavaScript שרירותי ב-PDF.js. זה נדיר שפגיעות בודדת ומתוקנת מוצאת את דרכה לעשירייה הראשונה, אך הממצא הזה של Thomas Rinsma הוא יוצא דופן. PDF.js מוטמע באופן נרחב כספרייה, מה שהופך את ההשפעה מסדר שני לעצומה וקשה לניבוי. מחקר זה הוא ניתוח איכותי של משטח תקיפה שהוזנח מאוד, ומערער הנחות לגבי המקומות מהם תוקף עשוי להשיג דריסת רגל.
אם אתם נהנים מלהטוטים ב-PDF כמו זה, אנו ממליצים בחום לעיין בפרסומים של Alex Inführ ו-Ange Albertini.
6. DoubleClickjacking: עידן חדש של UI Redressing
DoubleClickjacking: A New Era of UI Redressing מציג וריאציה על Clickjacking שעוקפת כמעט כל מנגנון הגנה ידוע. ערך זה היה שנוי במחלוקת בקרב הפאנל כיוון שהוא נראה פשוט ומובן מאליו בדיעבד, אך עדיין הגיע למקום גבוה בשל הערך הגולמי והבלתי ניתן להכחשה שלו.
בעוד שנצנוצים של מושג ההתקפה הזה קיימים כבר שנים, Paulos Yibelo מספק אותו עם ביצוע מושלם שמוכיח שזהו באופן חד משמעי הזמן הנכון להתקפה הזו. הגבלות מסגור ו-SameSite קובצי Cookie הרגו במידה רבה את Clickjacking, וביצועי הדפדפן השיגו רמה שהופכת את תנועת היד כמעט בלתי נראית. תאהב את זה, תשנא את זה, או פשוט תשנא את העובדה שלא גילית את זה קודם, זו לא טכניקה להתעלם ממנה!
5. סיור בספריית DOMPurify: עקיפות ותיקונים
חיטוי HTML היה שדה קרב XSS במשך עשרות שנים, והספרייה DOMPurify של Cure53 התגלתה כפתרון ההגנתי היחיד שבאמת עובד.
המאמר Exploring the DOMPurify library: Bypasses and Fixes צולל עמוק לתוך מנגנוני ה-HTML-parsing הפנימיים של הדפדפן, ומגלה ומיישם פרימיטיבים חדשניים של מוטציות XSS (mXSS). המאמר מתואר על ידי LiveOverflow כ"שמחה צרופה לקריאה" ו"כנראה המאמר המקיף ביותר להבנת mXSS וכיצד זה משפיע על מנגנוני ניקוי (sanitizers) כגון DOMPurify". זו קריאת חובה לכל מי שעוסק ב-JavaScript ו-XSS, והוא ישמש כמדריך לכל מי שמחפש לפתח עקיפות לניקוי HTML עוד שנים רבות.
4. WorstFit: חשיפת טרנספורמציות נסתרות ב-Windows ANSI
כולם 'יודעים' שהמרת קידודי תווים היא שדה מוקשים מוחלט, ובכל זאת איכשהו זה נראה לעתים רחוקות בניצולים מהעולם האמיתי. ב-WorstFit: Unveiling Hidden Transformers in Windows ANSI, מוכיחים Orange Tsai ו-splitline את הכוח האמיתי של מחלקת התקפה זו, תוך צבירת CVEs רבים והפעלת משחק האשמות בין ספקים בתהליך. זה תמיד סימן למחקר מעולה כשמשהו שנראה כאילו הוא אמור להיות ידע פלטפורמה בסיסי, צץ ומפתיע את כולם.
אנו מצפים לראות תגליות נוספות בתחום זה, ולאחר שראיתי את ההרצאה הזו בשידור חי ב-Black Hat Europe, הוספתי זיהוי אוטומטי של טרנספורמציות בסגנון WorstFit ל-ActiveScan++ כדי לעזור. STÖK הבחין שסייר המיפוי של WorstFit הוא גם פנינה אמיתית ליצירת רשימות מילים עבור Fuzzing.
3. חשיפת TE.0 HTTP Request Smuggling
ההבנה הקהילתית לגבי הברחת בקשות (Request Smuggling) עדיין מתפתחת במהירות, והמאמר Unveiling TE.0 HTTP Request Smuggling: Discovering a Critical Vulnerability in Thousands of Google Cloud Websites הוא תרומה חשובה שחובה לקרוא מאת Paolo Arnolfo, Guillermo Gregorio ו-@_medusa_1_.
המחקר הזה משמעותי עבורי באופן אישי שכן הוא לימד אותי שיעור חשוב. כשנתקלתי לראשונה בהברחת בקשות CL.0 שיערתי ש-TE.0 יכול להתקיים אבל שלעולם לא ניתן יהיה לנצל את זה, מכיוון שזה ידרוש מהשרת האחורי לקבל בקשה HTTP שמתחילה במספר ובשורה חדשה. טעיתי מאוד מאוד. לאחר ששלטת ביסודות, אם אתה רוצה לפרוץ את הגבולות, הסתמכות על חיזוי וניתוח יכולה לעכב אותך. אם אתה לא שואל את השאלה כי אתה חושב שאתה יודע את התשובה, אתה נשאר בור.
אם אתה תוהה איך ההתקפה עובדת בפועל, הניחוש הכי טוב שלי הוא שהקצה הקדמי שכתב את הגוף ללא חתיכות, אבל שוכח להגדיר את הכותרת Content-Length עקב השיטה OPTIONS. זהו ממצא מטורף שפותח את הדלת להמון אפשרויות. צפו במרחב הזה.
2. ה-SQL Injection לא מת: הברחת שאילתות ברמת הפרוטוקול
לפעמים אפשר לדעת שהמחקר הולך להיות מדהים רק מהכתובית. ל-LiveOverflow יש ניתוח נהדר:
"התקדמות מחקרית נהדרת מתרחשת לעתים קרובות בצומת שבין תחומים. ב-SQL Injection Isn't Dead: Smuggling Queries at the Protocol Level של Paul Gerste, אנו יכולים לראות רעיונות של שחיתות זיכרון בינארית מיושמים על עולם הפריצה לאינטרנט. יש לנו הצפת מספרים שלמים (integer overflow) שמשחיתה גודל, ובעצם טכניקת heap-spray כדי לפגוע בשאילתה מזויפת בצורה מהימנה יותר... יפהפה."
זה עדות לכמה התחרות הייתה חזקה השנה שזה לא תפס את המקום הראשון.
1. התקפות בלבול: ניצול עמימות סמנטית נסתרת בשרת Apache HTTP
Orange Tsai תבע את המיקום #1 בפעם השלישית עם Confusion Attacks: Exploiting Hidden Semantic Ambiguity בשרת Apache HTTP . פרסום מחקרי מעורר השראה, עמוק ומשפיע זה הותיר את כל הפאנל ביראת כבוד. הנה מה שהיה להם לומר:
שוב, מחקר פנטסטי מאת Orange! זה מטורף שאף אחד לא שקל להתקרב ל-Apache בצורה כזו לפני כן! - Nicolas
אני בטוח שאנחנו רק מגרדים את פני השטח של מה שאפשרי באמצעות בנייה על מחקר זה. לא יכול לחכות לחפור לעומק, לחפש טביעות אצבע ואינדיקטורים של בלבולים, וכשהזמן יהיה מתאים – לעשות בלגן! - STÖK
Orange Tsai מתייחס ל-Apache httpd כמו אתגר אינטרנט CTF! זה מדהים עד כמה המחקר של Orange עמוק ומשפיע (תמיד). לאור הפופולריות של httpd, מחקר זה ישמש כאסמכתא לעוסקים באבטחה במשך זמן רב. - LiveOverflow
Orange מבלבל את כל האפליקציות! - Soroush
זהו מחקר מדהים, חובה לקריאה וראוי בהחלט למקום הראשון. כל הכבוד Orange!
מַסְקָנָה
קהילת האבטחה פרסמה כמות שוברת שיאים של מחקרים איכותיים בשנת 2024, מה שהוביל לתחרות עזה הן על קולות הקהילה והן על קולות הפאנל. זה לא היה רק עניין של כמות - זה היה היבול האיכותי ביותר של מחקר שראיתי מאז שלקחתי עליי את פרויקט העשירייה הראשונה ב-2018, ואם המגמה תימשך בשנה הבאה זה הולך להיות רציני. עם 103 מועמדויות ורק עשרה מקומות, כתבות נהדרות רבות לא נכנסו לרשימה, אז הקפידו לבדוק את רשימת המועמדויות המלאה ולספר לנו מה היה המקום הראשון שלכם. כמו כן, אם זיהיתם מחקר יוצא דופן משנת 2024 שמעולם לא קיבל מועמדות, שלחו לי מייל ואוסיף אותו לרשימה.
חלק ממה שמקנה לערך מקום בעשירייה הראשונה הוא אורך החיים הצפוי שלו, לכן כדאי מאוד להתעדכן גם בארכיון העשירייה הראשונה. אם אתם מעוניינים לקבל תצוגה מקדימה של מה שעשוי לזכות בשנת 2025, אתם יכולים להירשם ל-RSS שלנו, להצטרף ל-r/websecurityresearch, לקפוץ ל-Discord שלנו, או לעקוב אחרינו ברשתות החברתיות. אם אתם מעוניינים לבצע מחקר מסוג זה בעצמכם, שיתפתי כמה שיעורים שלמדתי במהלך השנים במאמרים: Hunting Evasive Vulnerabilities, How to choose a security research topic, ו-So you want to be a web security researcher?
תודה ענקית לפאנל על שתרם מזמנם ומומחיותם לאצירת התוצאה הסופית, ותודה גם לכל מי שלקח חלק! ללא המועמדויות, ההצבעות, והכי חשוב המחקר שלך, זה לא היה אפשרי.