
האם אפליקציות שנבנו בעזרת AI הן בטוחות לשימוש?
אמ;לק
בדיקה שבוצעה על אפליקציות שנבנו בשיטת Vibe Coding הראתה שהן עלולות להכיל חולשות אבטחה, במיוחד בטיפול בקבצים חיצוניים. חשוב לבצע סריקות אבטחה יסודיות גם כשמפתחים בעזרת כלי בינה מלאכותית. אל תסמכו על הקוד הגנרטיבי בעיניים עצומות, ובצעו בדיקות אבטחה לפני העלייה לאוויר.
סיכום בעברית: מערכת VibeSec · מדיניות המקורות
נוסף ל-VibeSec:
כותרת מקורית: I tried security testing my self-made Web apps created with Vibe Coding using Generative AI
התוכן המלא בעברית
תרגום אוטומטי מהמקור; מונחים טכניים נשארו באנגלית. לנוסח המחייב — הכתבה המקורית.
מבוא
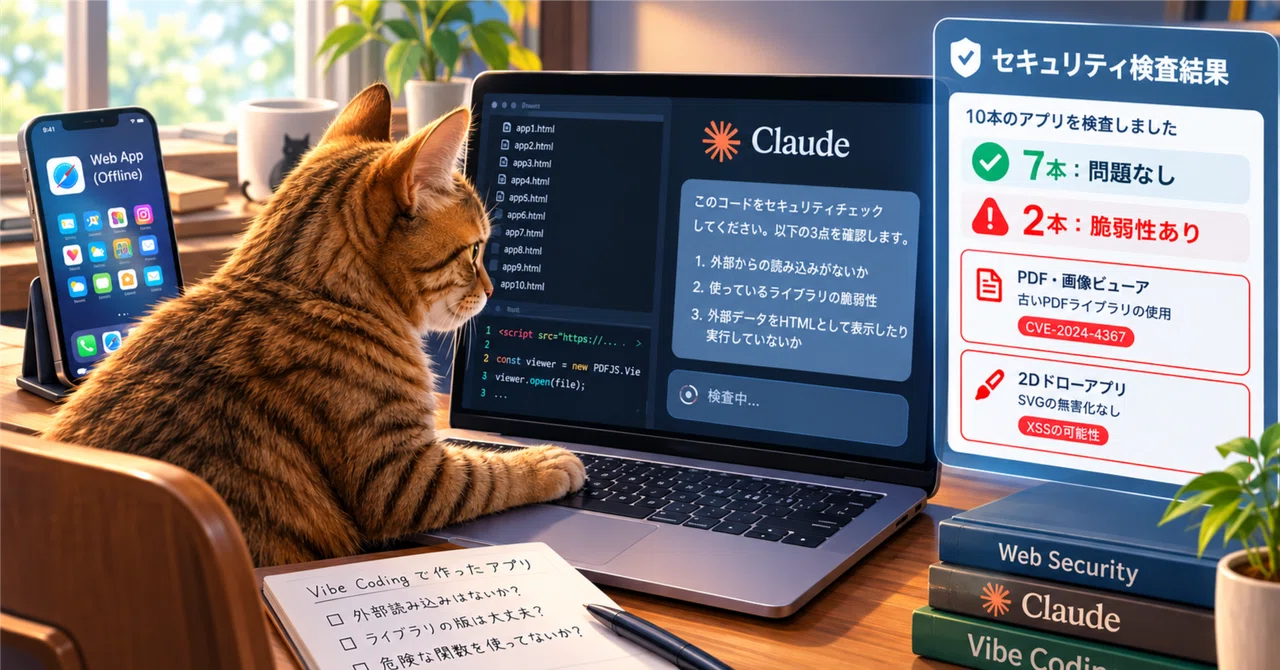
(תוצאות) לאחר שביקשתי מ-Claude לבדוק 9 מהאפליקציות שפיתחתי בעצמי, נמצאו נקודות תורפה בשתיים מהן. בשני המקרים מדובר בבעיות המתרחשות רק "בעת פתיחת קבצים שהתקבלו ממקור חיצוני", והן אינן בעלות אופי שעלול לגרום נזק ל-iPhone עצמו.
אני יוצר אפליקציות Web באמצעות "Vibe Coding", תהליך שבו אני כותב תוכניות תוך כדי שיחה עם בינה מלאכותית, ואני משתמש בהן באופן בלעדי במצב לא מקוון בדפדפן ה-iPhone שלי. אלו כלים לשימוש אישי בלבד, ללא שרתים או מערכות התחברות. עם זאת, בעיות אבטחה בקוד שנוצר באמצעות Vibe Coding הפכו לאחרונה לנושא חם. בעוד שתהיתי, "האם זה משנה אם מדובר בשימוש אישי במצב לא מקוון?", החלטתי לבדוק זאת בעצמי.
סיכונים נדונים בפומבי
היו שני סוגים עיקריים של סיכונים שנדונו. עם זאת, רוב אלה מתייחסים לאפליקציות שיש להן כניסות, תשלומים או שרתים.
• פגיעויות בקוד שנוצר על ידי AI: מאמר טיוטה ב-arXiv (לפני ביקורת עמיתים) מעריך סוכני קידוד באמצעות משימות הנגזרות מפרויקטים בעולם האמיתי. מדווח כי בעוד ש-61% מהתשובות שנוצרו על ידי SWE-Agent באמצעות Claude 3.5 Sonnet היו תקינות מבחינה תפקודית, רק 10.5% מהן היו מאובטחות.
• התקפות שרשרת אספקה באמצעות ספריות: ב-31 במרץ 2026 דווח כי חבילת ה-npm של ספריית ה-JavaScript הפופולרית Axios נפגעה (לפי מאמר של חברת אבטחה).
מכיוון שלאפליקציות שלי אין שרתים או מערכות התחברות, היעדים העיקריים של הסוג הראשון כלל אינם קיימים. הסוג השני עוסק בעיקר במיקוד למחשב האישי או לסביבת הפיתוח של המתכנת. למרות זאת, אינני יכול לדעת אם הקוד "בטוח באמת" מבלי לבחון אותו.
שיטת בדיקה
סיפקתי ל-Claude את 9 קבצי ה-HTML וביקשתי ממנו לבדוק את שלוש הנקודות הבאות:
• בין אם הוא קורא משהו מהאינטרנט (סקריפטים או גופנים חיצוניים)
• האם לגרסאות של הספריות המשולבות יש פגיעויות ידועות
• האם נתונים המגיעים מבחוץ מוצגים כ-HTML או מבוצעים כתוכנית כפי שהם
עבור המקרים שבהם נמצאו חלקים חשודים, ביקשתי מ-Claude ליצור קובץ בדיקה (PoC) ולהריץ אותו בפועל כדי לוודא אם אכן ניתן לנצל את הפגיעות.
נמצאו פגיעויות
1. מציג PDF/תמונות: ① תוכן: טעינת ספריית PDF ישנה (pdf.js 3.11.174) מ-CDN חיצוני. ② סיכון: הרצת JavaScript שרירותי בעת פתיחת קובץ PDF זדוני. ③ שיטת אימות: הצלבת גרסת הספרייה עם מאגרי מידע של פגיעויות מוכרות.
2. אפליקציית ציור בדו-ממד: ① בעת טעינת קובץ SVG, התוכן הוזרק למסך ללא סינון (Sanitization). ② סיכון: הרצת JavaScript שרירותי בעת פתיחת קובץ SVG זדוני. ③ שיטת אימות: שחזור הניצול בפועל באמצעות קובץ SVG לבדיקה.
1. ספריית PDF ישנה
נראה של-pdf.js יש פגיעות ידועה תחת המזהה CVE-2024-4367. על פי הנחיות האבטחה הרשמיות של Mozilla ומידע האבטחה של Debian, ניתן להריץ JavaScript שרירותי בהקשר של PDF.js עקב חוסר בבדיקת תקינות בעת עיבוד גופנים. על פי מסדי נתונים של פגיעויות, גרסאות 4.1.392 ומטה מושפעות, והבעיה תוקנה בגרסה 4.2.67. קיימת גם אפשרות להגדיר את isEvalSupported ל-false כפתרון עוקף עבור גרסאות לא מעודכנות, אך אפשרות זו לא נכללה באפליקציה שלי.
כאן הבנתי שמה שחשבתי כשימוש במצב לא מקוון בלבד, היה למעשה תלוי באינטרנט. כיוון שטען ספריות עבור PDF וחילוץ קבצי zip מהרשת, האפליקציה לא הייתה אמורה להיפתח במצב לא מקוון ללא מטמון דפדפן. הסיבה לכך היא שה-AI סיפק קוד שנטען מ-CDN כ"דרך מקובלת לכתיבת קוד", ואני השתמשתי בו כפי שהוא.
2. אין חיטוי בעת טעינת SVG
קובץ SVG הוא תמונה, אך ניתן להטמיע בתוכו תוכניות (למדתי זאת לראשונה בעקבות ההסבר מה-AI). לצורך הבדיקה, ה-AI יצר קובץ SVG עם תכונת onerror="..." (קוד שרץ כאשר הטעינה נכשלת) שהוטמעה בתוך אלמנט תמונה, ובדקתי זאת על ידי פתיחת הקובץ באפליקציה. לאחר מכן, ה-JavaScript המוטמע אכן הופעל. לעומת זאת, הטמעה באמצעות תג <script> לא הופעלה.
דברים שלא היו להם בעיות
7 הנותרים היו בסדר. המשותף להם הוא שהם נבנו כך "לא לקבל נתונים מבחוץ" או "להתייחס אליהם כאל טקסט גם אם התקבל".
• אפליקציית עיבוד ביטויים מתמטיים: גודלה 17MB ומנוע החישוב (Python ו-SymPy) מוטמע כולו בתוכה. היא אינה ניגשת לאינטרנט. פונקציית eval, שנחשבת למסוכנת, הייתה קיימת רק בחלק הספציפי של ה-Node.js בתוך הספרייה ולא נעשה בה שימוש בדפדפן.
• שתי אפליקציות להצגת נתונים: יש להן נתונים מוטמעים בתוך האפליקציה ואינן טוענות קבצים חיצוניים. עיבוד לניקוי טקסט לפני תצוגה (escapeHtml) נכלל גם הוא.
• ארבע אפליקציות מדידה באמצעות חיישנים: לא הייתה טעינה או שליחת נתונים החוצה, והתצוגה טופלה כטקסט בלבד. ערכי המיקרופון וה-GPS הוצגו רק על המסך ולא נשלחו לשום מקום.
עד כמה יש השפעה?
גם אם רץ סקריפט זדוני, האפשרות של נזק להגיע ל-iPhone עצמו נמוכה, והיא נשארת בטווח המוגבל של הדפדפן.
מדריך האבטחה הרשמי של אפל קובע, "כל האפליקציות של צד שלישי נמצאות בארגז חול". Sandboxing מוסבר כ"Sandboxing נועד למנוע מאפליקציות לאסוף או לשנות מידע המאוחסן על ידי אפליקציות אחרות", והוא גם תוכנן כך שאפליקציות לא יכולות "לבצע שינויים במכשיר". מכיוון שהסקריפט פועל רק כדף אינטרנט בתוך אפליקציית הדפדפן, הוא לא יכול להגיע לתמונות, אנשי קשר, אפליקציות אחרות או הגדרות iOS.
מצד שני, הדברים הבאים יכולים לקרות בדפדפן.
• התוכן של העמוד הפתוח נקרא או נכתב מחדש: הכוונה היא לספרים המוצגים או ליצירת ציורים.
• שליחה החוצה: אם האפליקציה מקוונת, הנתונים המוצגים יכולים להישלח לשרת חיצוני. זהו הנזק הריאלי. אם היא לא מקוונת, לא ניתן לשלוח נתונים.
• קריאה או מחיקה של נתונים שנשמרו בדפדפן: זה כולל הגדרות תצוגה או מיקומים שמורים. האם האפליקציה יכולה להגיע לנתונים שמורים של אפליקציות אחרות שפיתחתי הנמצאות באותה תיקייה, תלוי במפרט של הדפדפן. לא יכולתי לאשר זאת במסמכים רשמיים.
הגעה למכשיר עצמו מתרחשת רק במקרה של מתקפה מתוחכמת המשלבת נקודות תורפה ללא תיקון הן בחלק הליבה של הדפדפן (WebKit) והן ב-iOS. זהו סיכון שקיים בעת צפייה בכל אתר אינטרנט, ללא קשר לפגמים באפליקציות מתוצרת עצמית. אמצעי הנגד הוא לעדכן את iOS ואת הדפדפן.
אמצעי נגד והפקת לקחים
ניתן לתקן את שניהם מבלי לשנות את הפונקציונליות. אני מתכנן לשקף זאת בתיקונים עתידיים.
• מציג PDF: שדרוג של pdf.js לגרסה 4.2.67 ואילך והטמעתו בקובץ יחד עם ספריית חילוץ ה-zip. בנוסף, אגדיר isEvalSupported ל-false ואסיר את הטעינה של גופני רשת. פעולה זו גם תבטיח עבודה לא מקוונת אמיתית.
• אפליקציית ציור: לפני טעינת SVG, אוסיף עיבוד להסרת תכונות שמתחילות ב-"on", תגיות <script>, <foreignObject>, וקישורים שמתחילים ב-"javascript:". לאחר התיקון, אאשר שהקוד לא מבוצע באמצעות אותו קובץ SVG ששימש לבדיקה.
בהתבסס על הניסיון הזה, הנה הדברים שאני מתכנן להיזהר מהם ב-Vibe Coding מעתה ואילך.
• תכונות שמקבלות קבצים מבחוץ הן בסיכון גבוה. תכונות שפותחות PDFs, SVGs, רוכסנים וכו', יכולות להפוך לנקודות כניסה להתקפות. לעומת זאת, נראה כי לכלים שאינם מקבלים נתונים חיצוניים כמעט אין חששות.
• בקש מה-AI שיצר אותו לבצע את הבדיקה ישירות. אני מתכנן שהוא יבדוק שלוש נקודות: "טעינה חיצונית", "גרסאות ספרייה" ו"פונקציות מסוכנות".
חומרי עזר (נבדק על ידי מחקר של בינה מלאכותית גנרטיבית)
• מקור ראשי: Apple Platform Security - אבטחת תהליך זמן הריצה ב-iOS ו-iPadOS
• מקור ראשי: Debian Security Tracker – CVE-2024-4367
• מסד נתונים של פגיעות: Kodem – CVE-2024-4367
• מאמר (לפני ביקורת עמיתים): האם Vibe Coding בטוח? Benchmarking Vulnerability of Agent-Generated Code in Real-World Tasks (arXiv:2512.03262)
• מאמר של חברת אבטחה: Arctic Wolf – פגיעה בחבילת ה-npm של Axios