
הזרקת כותרות HTTP והפיכתה לסיכון קריטי
אמ;לק
חוקרי אבטחה הדגימו איך הזרקת כותרות HTTP (HTTP Header Injection) פשוטה יכולה להפוך למתקפת CRLF-Powered Desync קריטית באמצעות הנחיה (Prompt) אחת בלבד. זהו תזכורת חשובה לצוותי פיתוח לבצע ניקוי קפדני של קלט משתמש לפני הכללתו בכותרות התגובה.
סיכום בעברית: מערכת VibeSec · מדיניות המקורות
נוסף ל-VibeSec:
כותרת מקורית: Making HTTP header injection critical with one prompt
התוכן המלא בעברית
תרגום אוטומטי מהמקור; מונחים טכניים נשארו באנגלית. לנוסח המחייב — הכתבה המקורית.
Tom Stacey
• פורסם: יום רביעי, 4 בנובמבר 2026 בשעה 15:12 UTC
• עודכן: יום רביעי, 11 בנובמבר 2026 בשעה 14:37 UTC
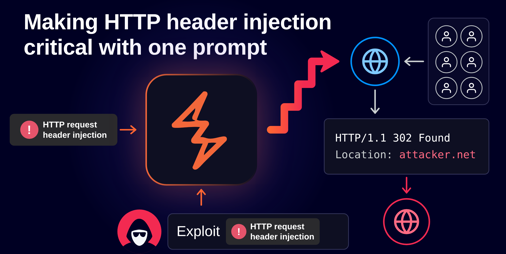
כעת ניתן להסלים הזרקת כותרות HTTP ל-CRLF-Powered Desync ולנצל אותה כדי להגיש למשתמשים אקראיים הפניה (redirect) ל-collaborator שלך, באמצעות הנחיה (prompt) אחת בלבד. זה עתה הצגנו בדיקת סריקה חדשה עבור HTTP Request Header Injection וזיקקנו את מתודולוגיית הניצול מתוך CRLF-Powered Desync Attacks: Beheading HTTP Streams לתוך Burp AT. צפו בזה בפעולה למטה:
מתקפות HTTP request smuggling הן הרסניות. כדי להחמיר את המצב, הן כל כך נפוצות ומורכבות שפרסמנו עליהן שש מצגות מחקר ב-BlackHat USA. אלו הרבה טכניקות פריצה חדשות שכדאי להכיר אם אינך רוצה לפספס נקודות תורפה קריטיות במהלך הבדיקות שלך.
כדי לעזור לבודקים לגלות נקודות תורפה קריטיות ומתקדמות יותר, אנו מזקקים את הידע של צוות PortSwigger Research לכדי כישורים (skills) של Burp AT. זה מאפשר לכלי לבצע את מתודולוגיית המחקר שלנו באופן אוטונומי ברקע, כל זאת בזמן שאתה ממשיך בבדיקות הידניות שלך.
מתודולוגיית ה-CRLF-Powered Desync שלנו
כדי להמחיש למה אנחנו מתכוונים, להלן הצעדים ש-Burp AT מבצע עבורך ברקע. המיומנות מצפה לבעיית הזרקת כותרות HTTP מ-Burp, ומשתמשת בה כדי להריץ מספר שלבים, שכל אחד מהם מהווה חלק מהמתודולוגיה שבה השתמשנו במהלך המחקר שלנו:
שלב 1 - זיהוי מיקום ההזרקה במעלה הזרם (Upstream)
זה שנקודת ההזרקה שלך היא הנתיב (path), לא אומר שהכותרת שהזרקת תגיע בסופו של דבר לנתיב במעלה הזרם. נתקלנו במספר מקרים שבהם הנתיב נכתב מחדש לכותרת מותאמת אישית במעלה הזרם; המשמעות היא שכדי להשיג פיצול בקשה (request splitting), היינו צריכים לזהות אם הכותרת המותאמת אישית מופיעה לפני או אחרי כותרת ה-host הקיימת.
לדוגמה, אם הדבר הבא מייצר קוד סטטוס רגיל למראה:
אבל הוספת כותרת host כזו מפעילה שגיאת 400:
אז נוכל להיות בטוחים למדי שההזרקה שלנו מתרחשת בתוך כותרת מותאמת אישית שמופיעה אחרי כותרת המארח של הבקשה במעלה הזרם.
הערה: בדיקת המיומנות והסריקה תומכות בכל נקודת הכנסה, לא רק בנתיב
שלב 2 - אימות ה-desync באמצעות פיצול בקשה
לאחר מכן, עלינו לבנות עומס פיצול הבקשות שלנו ולהוכיח שאנו יכולים להשיג דה-סינכרון. לשם כך, אנו משתמשים במבנה שסופק על ידי שלב 1 כדי לבנות עומס פיצול בקשה עם קידומות כמו:
המיומנות תבצע Fuzzing למספר מטענים (payloads) שונים של קידומת כדי לנסות ולהפיק קודי סטטוס ייחודיים. ברגע שהיא תאסוף 2 או 3 כאלו, נדע שהקידומות שלנו משנות את הבקשות במעלה הזרם והיא תעבור לשלב הניצול.
שלב 3 - מצא גאדג'ט ניצול
שלב זה יפעיל סריקה ממוקדת (mini-crawl) כנגד הדומיין שאתה בוחן, בניסיון למצוא הפניות פתוחות (open redirects) שניתן לגרום להן באמצעות כותרת ה-Host, כותרת ה-X-Forwarded-Host או כתובת URL מוחלטת.
שלב 4 - Exploit המטרה
בהנחה שמצאנו גאדג'ט בשלב 3, כעת נוכל לבנות את הניצול שלנו על ידי שילוב מבנה הבקשה משלב 2 עם הגאדג'ט משלב 3. לדוגמה, אם שלב 3 זיהה שבקשה ל-/assets הופנתה ל-/assets/ ונעשה שימוש בכותרת ה-host כדי לקבוע את יעד ההפניה, שלב 4 ינסה את הניצול הבא:
אם שליחת בקשה זו שוב ושוב דרך חיבורים שונים מייצרת את תגובת ההפניה הצפויה לדומיין של התוקף, המיומנות מדווחת על בעיה עם כל הראיות.
אם אתה כמוני, אולי אתה תוהה מדוע בחרנו בנתיב ניצול בטוח כל כך בהשוואה למתקפות שפרסמנו במאמר המחקר שלנו. שקלנו נתיבי ניצול אחרים, כמו Response Queue Poisoning, אך זה התברר כמסוכן כל כך בבדיקות שלנו עד שבחרנו לנקוט בזהירות ובחרנו בניצול שיהיה פחות קטסטרופלי אם במקרה ישפיע על משתמשים אמיתיים. עם זאת, אם אתה מחפש השפעה גדולה יותר, הניצול המדווח הוא הפרימיטיב להשתלטות מלאה על האתר אם תשרשר אותו עם הרעלת מטמון (cache poisoning).
PortSwigger Research Skills
המיומנויות המפותחות על ידי PortSwigger Research בנויות כדי להפוך את הטכניקות שאנו מגלים למעשיות ככל האפשר, במהירות הגבוהה ביותר. על ידי יציקת המתודולוגיה שלנו לתוך Burp AT, בודקים יכולים לזהות נקודות תורפה קריטיות מווקטורי תקיפה חדשניים ברגע שהטכניקות מתפרסמות.
הכישורים שלנו נכשלים בחן וכוללים מספר נקודות יציאה שמחזירות את הבוחן לתהליך לצורך המשך טיפול. לדוגמה, אם שלב הגאדג'ט נכשל, עדיין תקבל ממצא desync מאומת ללא עדות לניצול. אם שלב 2 לא מצליח להשיג מספיק קודי סטטוס מובחנים, הוא ידווח במקום זאת על בעיה טנטטיבית.
הכישורים שלנו בנויים גם כדי לכסות כל מקרה קצה שנתקלנו בו במהלך המחקר. לאחר ש-Burp AT יסיים, יהיה לך ניצול מקצה לקצה לדיווח, או ממצא מאומת שתוכל לקדם בקלות עם הידע המקצועי שלך.
לדוגמה, מקרה קצה מסובך במיוחד שלעתים קרובות מתפספס כאשר התקפת desync נכשלת הוא מנהור בקשות עיוור (blind request tunnelling). כדי להתמודד עם זה, אנו משחררים מיומנות נוספת שמיומנות ה-CRLF-Powered Desync תחזור אליה אם יתברר ש-desync מלא אינו אפשרי בשלב 2. עם קצת מזל, מיומנות ה-CRLF-Powered Tunnelling תמצא ניצול לעקיפת בקרת גישה, אך אם היא לא תצליח בכך, תמצא מוכן עבורך session של Intruder מאוכלס מראש שמוכן לשימוש עם רשימות המילים שלך.
הכישורים מופעלים כברירת מחדל, אז בפעם הבאה ש-Burp Scanner מדווח על הזרקת כותרות, נסה לבקש מ-Burp AT לנצל אותה. ייתכן שתמצא נקודת תורפה קריטית באמצעות הנחיה אחת בלבד.