
זליגת נתונים באמצעות סגנונות CSS In-line מותנים בשרשור
אמ;לק
מאמר זה חושף שיטה לזליגת נתונים באמצעות הזרקת CSS אנונימית דרך תכונות style. המחבר מראה כיצד ניתן לנצל הזרקת CSS בסגנונות inline כדי לגנוב נתוני תכונות ללא סלקטורים או ייבוא גיליונות סגנונות חיצוניים. זוהי חולשה פוטנציאלית חמורה במערכות אינטרנט.
סיכום בעברית: מערכת VibeSec · מדיניות המקורות
נוסף ל-VibeSec:
כותרת מקורית: Inline Style Exfiltration: leaking data with chained CSS conditionals
התוכן המלא בעברית
תרגום אוטומטי מהמקור; מונחים טכניים נשארו באנגלית. לנוסח המחייב — הכתבה המקורית.
Gareth Heyes
• פורסם: יום שלישי, 26 באוגוסט 2025 בשעה 12:54 UTC
• עודכן: יום רביעי, 27 באוגוסט 2025 בשעה 07:35 UTC
גיליתי כיצד להשתמש ב-CSS כדי לגנוב נתונים ממאפיינים (attributes) ללא שימוש בבוררים (selectors) או בייבוא גיליונות סגנונות! המשמעות היא שכעת ניתן לנצל הזרקת CSS דרך מאפייני style! למדו כיצד לעשות זאת בהמשך:
מישהו שאל אם ניתן לגנוב נתונים באמצעות סגנונות מוטבעים (inline styles). בהתחלה ביטלתי את הרעיון, אך אז נזכרתי בטכניקה המצוינת של Slonser לשימוש בפונקציות attr() ו-image-set() כדי לגנוב נתונים ממאפיין. שיטה זו מאפשרת לגנוב מאפיין שלם בתנאי שאתה מייבא גיליון סגנונות מהדומיין שבחרת. זה גרם לי לתהות: מה לגבי מצבים ללא ייבוא גיליון סגנונות? האם ניתן לגנוב נתונים רק באמצעות סגנונות מוטבעים?
ב-CSS הוצגו הצהרות if; נכון, לשפת התכנות הזו (שלא באמת נחשבת כזו) יש כעת תנאים. הייתי בטוח שאוכל להשתמש בזה כדי לבדוק את ערך המאפיין ולבצע בקשת רקע לכל דומיין שארצה, ללא צורך בייבוא גיליון סגנונות. התחלתי ליצור וקטור:
אבל זה לא עבד. לאחר מכן, Slonser שלח קוד קצר שאכן עבד, והתברר שהשוואת התנאי ב-if דורשת מרכאות כפולות ולא בודדות:
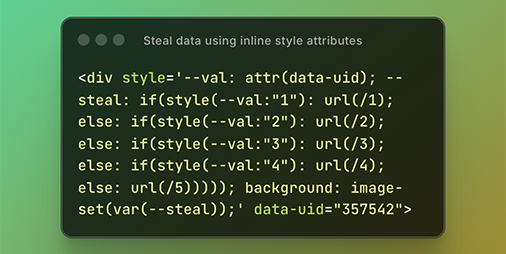
כמה מוזר הוא CSS! אני רגיל לכך שמרכאות בודדות וכפולות ניתנות להחלפה כמו ב-JavaScript. כעת, אנחנו יכולים לבצע בקשה לדומיין שרירותי באמצעות בקשת רקע וסגנונות מוטבעים. הבעיה היא שניתן לבדוק רק ערך אחד, אך כמובן ששפת התכנות הזו (שלא באמת נחשבת כזו) תומכת ב-nested if statements! לכן ניתן לשרשר אותם יחד ולבדוק ערכים מרובים. זה מאפשר לגנוב נתונים לא מורכבים כמו מזהי משתמש או שמות משתמש:
בדוגמה הקודמת, ניתן לגנוב את המאפיין data-uid אם הוא מכיל ערך בטווח של 1-10. אז אם אי פעם מצאתם את עצמכם נעולים בתוך מאפיין style ואתם צריכים לגנוב את הנתונים של מאפיין מסוים, תוכלו להשתמש ב-Custom Action שלנו ב-Burp Suite כדי לבצע Brute force לערכים הנדרשים! שימו לב: נכון לזמן כתיבת שורות אלו, טכניקה זו עובדת רק בדפדפנים מבוססי Chromium.
הנה סרטון המדגים גניבת שמות משתמש מהמאפיין data-username באמצעות Burp Custom Action :
עדכון...
Luke Jahnke ציין שניתן לבצע בקשת רקע ללא תחביר ה-url(). מחרוזת פשוטה תעשה את העבודה. המשמעות היא שניתן לצמצם את הווקטור ל: