
למה כל כך קשה להחליף מפתח גישה (Credential Rotation) שדלף?
אמ;לק
מאמר מעולה שמסביר איך מפתח גישה אחד שדלף מופיע בטעות במיקומים רבים (קוד, קונפיגורציות, Jira ועוד). מציע שיטות להחלפה מהירה ומאורגנת של מפתחות גישה כדי לצמצם נזקים.
סיכום בעברית: מערכת VibeSec · מדיניות המקורות
נוסף ל-VibeSec:
כותרת מקורית: Why Is Credential Rotation So Hard? Follow One Leaked Production Key
התוכן המלא בעברית
תרגום אוטומטי מהמקור; מונחים טכניים נשארו באנגלית. לנוסח המחייב — הכתבה המקורית.
TL;DR
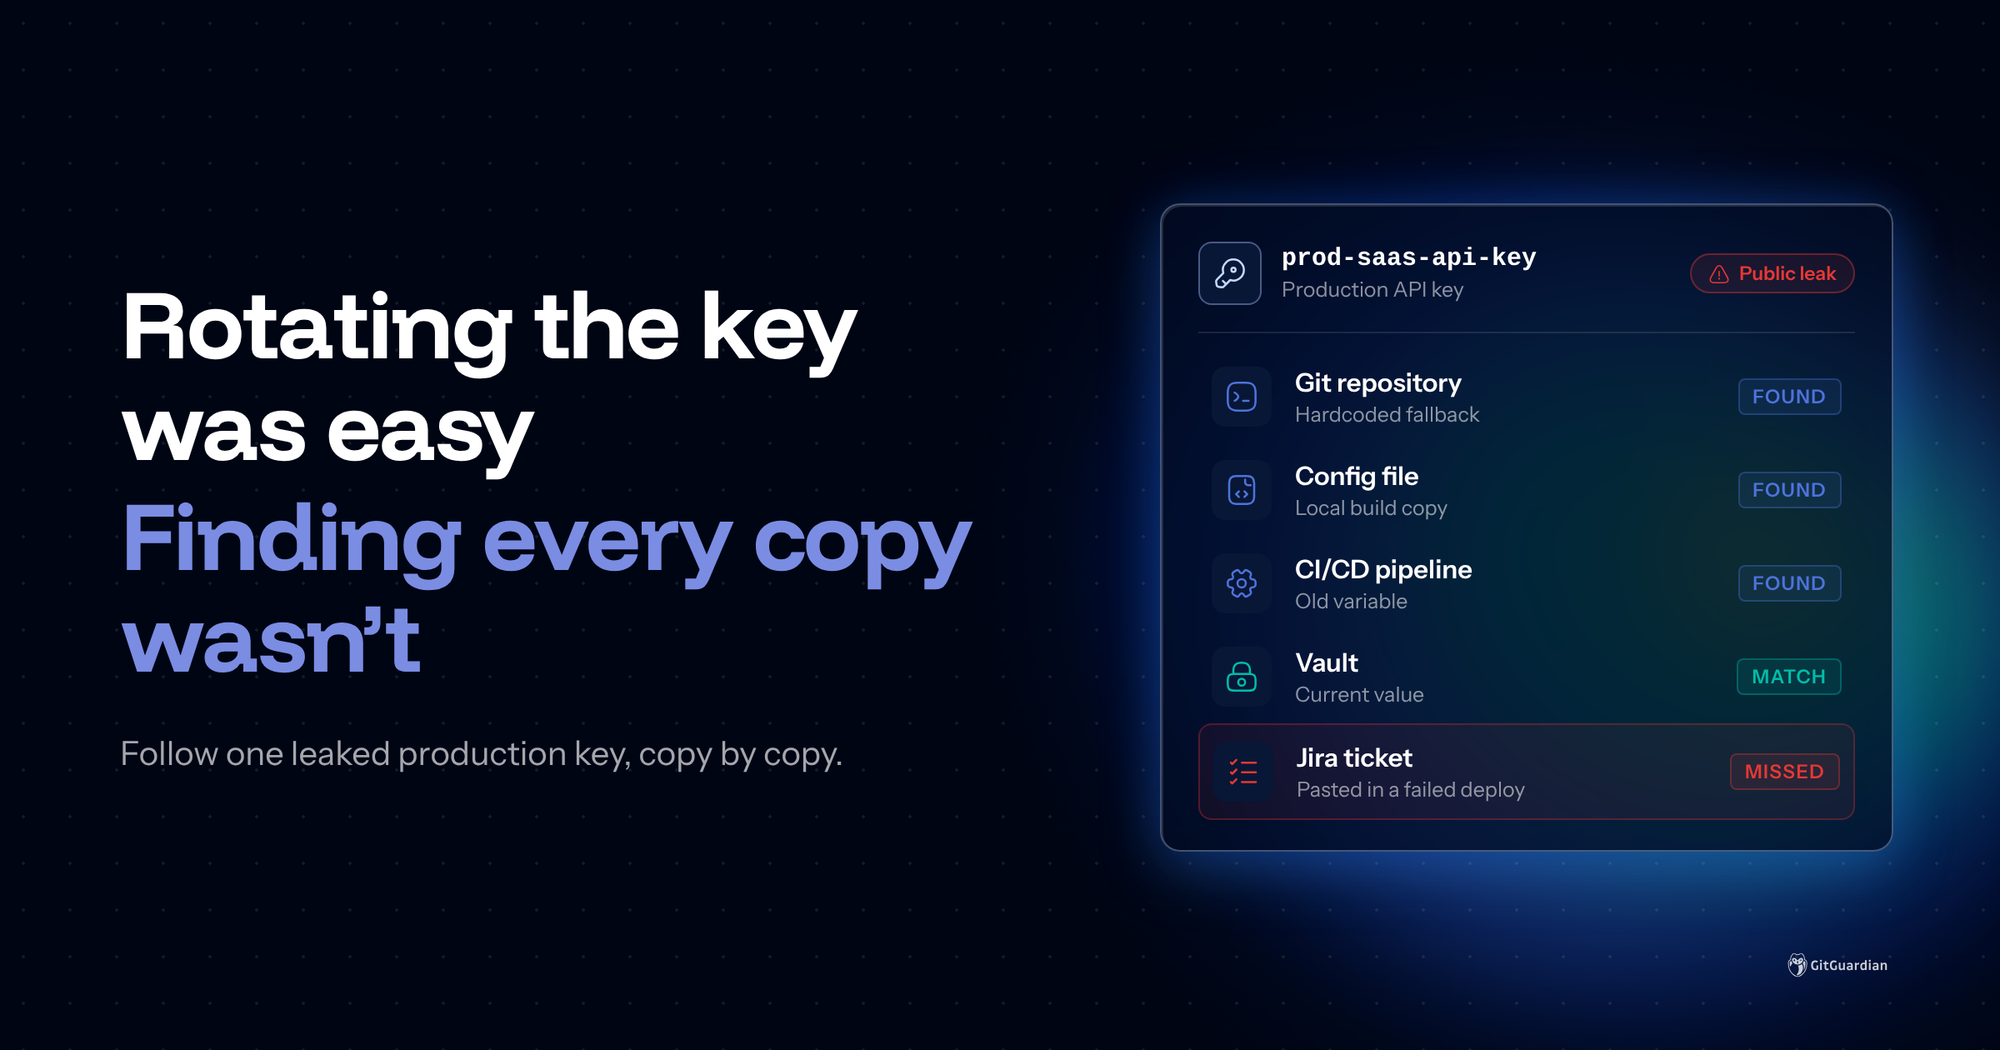
• למפתח אחד שדלף היו 13 עותקים, והצוות ידע רק על אחד: ערכי fallback מקודדים בקוד (hardcoded), קובץ תצורה, משתנה CI/CD ישן, ערך בכספת (Vault) וכרטיס Jira - כולם הכילו את אותו הסוד. אף אחד לא ידע לומר באיזה מהם תהליך הפריסה (deploy) בוטח.
• תהליך ה-Rotation קל, שבירת ה-production היא לא: התיקון הטכני לקח כמה שעות. מציאת כל העותקים, תיאום בין שלושה צוותים והחשש מהפריסה הבאה הפכו את זה למשימה של שלושה ימים, ועדיין פספסנו את העותק שהיה ב-Jira.
• שחזר את אותה הדלפה עם מלאי מלא: ראה כיצד אותה תקרית מטופלת תוך שעות, עם רישום של כל מופע, בעלים והתאמה ל-Vault לפני שליחת ה-Pull Request הראשון. לאחר מכן למד כיצד לוותר על ה-Rotation לחלוטין.
מפתחות API וסיסמאות ארוכי טווח מוצאים את דרכם לשכבת ה-credentials, לעתים קרובות כטקסט גלוי (plaintext) ובמקומות שמעולם לא נועדו להכיל אותם. הם נוטים להישאר שם, תקפים ושמישים עבור כל מי או מה שמוצא אותם. הם נשארים שם מסיבה אחת פשוטה: ביצוע Rotation לאישורים הוא אחת הבעיות הקשות ביותר באבטחה מודרנית.
ההימור הוא די פשוט: כל אישור חשוף הוא דלת פתוחה לנתונים גנובים, מערכות שנהרסו או גישה עמוקה יותר. זה בדיוק מה שהתוקפים תמיד הלכו אחריו. Agentic AI מעלה את ההימור, מכיוון שהוא פועל עם כל האישורים שנמצאים בהישג יד, גם כאשר למפעיל שלו יש כוונה טובה.
זו בעיה הולכת וגוברת. דוח State of Secrets Sprawl 2026 של GitGuardian מצא 28.65 מיליון סודות מקודדים חדשים ב-commits ציבוריים ב-GitHub בשנת 2025 בלבד. מדובר בעלייה של 35% משנה לשנה. סודות תקפים שזוהו ב-2022 נבדקו מחדש בינואר 2026, ו-64% מהם עדיין היו תקפים.
אחת הבעיות בתיקון היא שביצוע Rotation הוא לא רק עמלני, אלא גם מסוכן.
ביצוע Rotation לאישור שגוי עלול להפיל את ה-production, לשבור תהליכי בנייה (builds) ולבזבז מאות שעות הנדסה. צוות יכול לחסום תוקף, אך באותו רגע לחסום גם את כל העסק. הבטחת זמינות היא אחד מעקרונות הליבה של האבטחה, ולכן ביטול (revocation) של סוד צריך להיעשות בצורה מחושבת, עם נתונים תומכים המראים שלא יתרחש נזק.
לעתים קרובות שואלים אותנו, "מדוע רוטציה כל כך קשה?"
ביצוע Rotation הוא קשה כי על פני השטח זה נראה פשוט כמו "לסובב ולבטל", נכון? השלבים הטכניים הסופיים הם למעשה החלקים הקלים ביותר. המציאות היא שהתיקון נעצר בגלל הצורך למפות כל מקום שבו האישור נמצא ולתאם את החלפתו.
כדי להבין מדוע, קחו מפעל מציאותי אחד והדליפו אישור ייצור אחד. לאחר מכן עברו על השיקום פעמיים, פעם אחת עם כלים קיימים ופעם אחת עם GitGuardian משולב במלואו.
מעקב אחרי ה-API key
דמיין חברה בגודל בינוני עם מערך ענן סטנדרטי (פשוט). בדוגמה שלנו, שירות פונה לאפליקציית SaaS המחזיקה נתוני לקוחות. הוא מבצע אימות באמצעות מפתח API יחיד המשמש ב-production. סביב המפתח הזה יושבים שישה דברים שרוב הצוותים יזהו.
הקוד של השירות נמצא במאגר Git. קובץ התצורה אומר לשירות כיצד להתחבר. צינור CI/CD בונה את הקוד ופורס אותו.
אפליקציית ה-SaaS מקבלת את המפתח ומחזירה רישומי לקוחות. כספת (Vault) מחזיקה את הערך העדכני של המפתח. Jira עוקבת אחר העבודה, כולל התקריות.
ה-pipeline אמור למשוך את המפתח מה-Vault בזמן הפריסה, ושום מקום אחר לא אמור להחזיק אותו. זהו העותק היחיד שצוות ה-DevOps מכיר או דואג לו, שכן הוא מחזיק את המערכת יחד. אם קיימים עותקים נוספים, זה לא נתפס כעדיפות עסקית.
המציאות היא שהמפתח למעשה קדם ל-Vault. מפתחים קידדו אותו בקוד (hardcoded) כגיבוי (fallback) בקוד ובתצורה. מישהו העתיק אותו לקובץ התצורה כדי להריץ build מקומי. לאחר מכן הם עברו לשימוש ב-Vault; הסוד מעולם לא עבר Rotation, ולכן ה-pipeline המשיך להשתמש במשתנה ישן עם אותו ערך.
במהלך פריסה כושלת באביב שעבר, מהנדס הדביק את המפתח בכרטיס Jira כדי שחבר לצוות יוכל לשחזר את השגיאה. זה מביא אותנו לתקרית שלנו.
יש למעשה 13 עותקים של מפתח אחד. הצוות אחראי רק על אחד מהם.
האירוע: הקוד נוחת במאגר ציבורי
תארו לעצמכם שמפתח מקודד בקוד סוד שהוא מוצא ב-Jira לצורכי בדיקה, ודוחף ענף (branch) למאגר שמתגלה כציבורי. זהו תרחיש מציאותי מאוד, ולפעמים הוא אכן זדוני, אך בדוגמה שלנו, נניח שזו הייתה טעות.
צוות האבטחה שלך מקבל התראה באימייל. עכשיו הם צריכים לפעול. כעת נאלצת עבודת השיקום לקבל עדיפות.
האינסטינקט הוא לבטל את המפתח באפליקציה SaaS באופן מיידי. ואז מתחילות השאלות.
האם ה-pipeline קורא את המפתח מה-Vault או מהמשתנה שלו? אילו פריסות ייכשלו אם המפתח יפסיק לעבוד? האם העותק ב-Vault זהה לזה שהודלף? למי יש הרשאות מנהל באפליקציית ה-SaaS?
כל אלה זקוקים לתשובות בזמן שהמפתח נשאר חשוף. הנה איך התגובה הזו מתרחשת עם ובלי GitGuardian, בהתבסס על מה שהלקוחות אמרו לנו.
סיבוב ללא GitGuardian
הבה נניח שלצוות יש את כל מה שצריך כדי לתקן את הבעיה מנקודת מבט טכנית. לעתים רחוקות זו הבעיה. כעת הם זקוקים לתשובות ממקור אחד של אמת לגבי המפתח הזה.
שעה 0 עד 1
העריכו את החשיפה. האבטחה מאשרת שהמפתח שייך לארגון ובודקת שהוא עדיין פועל מול האפליקציה SaaS. המפתח יכול לקרוא ולכתוב רישומי לקוחות, כך שהאירוע הופך קריטי. האבטחה מושכת את יומני הגישה של האפליקציה SaaS ומתחילה לחפש את מי שמחזיק באינטגרציה.
שעות 1 עד 4
הצוות פועל כדי למצוא כל עותק של הסוד שבו הוא נחשף. זהו תהליך ידני, המבוצע מ-CLI עם כלים מדור קודם.
חיפוש במאגרים פנימיים מעלה את ה-fallback המקודד ואת קובץ התצורה. צוות הפלטפורמה פותח את הגדרות ה-pipeline ומוצא את המשתנה הישן. אף אחד לא יכול לומר מיד אם ה-pipeline משתמש במשתנה הזה או בהפניה ל-Vault, מכיוון ששניהם קיימים והקדימות תלויה באופן שבו סקריפט הפריסה נכתב לפני שנים.
לבסוף, לאחר התייעצות עם מספר גיליונות אלקטרוניים, כולם מסכימים שהכספת מחזיקה באותו ערך כמו האישור המקודד. זה לקח מאמץ אמיתי, אבל כעת הצוות אישר שסיבוב המפתח ייגע בכל פריסה. הסיכון המוערך הופך את זה לעדיפות עליונה עבור כולם.
עם זאת, אף אחד לא מחפש Jira. כרטיסים לא מרגישים כמו תשתית, אז העותק החמישי נשאר איפה שהוא.
שעות 4 עד 8
לאחר מכן, הצוות צריך להסכים על תוכנית רוטציה. היה ספר משחק, אבל הוא נראה ממש לא מעודכן, מכיוון שהכותב כבר לא נמצא בארגון.
הצוות בודק איזה קובץ או מקור ה-production באמת צריך, וזה הופך לנקודת ההמרה המרכזית. אם משתנה ה-pipeline עוקף את ה-Vault, כתיבת ערך חדש ל-Vault לא משנה דבר. ביטול המפתח הישן לפני העדכון ישבור את הפריסה הבאה. צוות הפיתוח אחראי על הקוד והתצורה, צוות הפלטפורמה אחראי על ה-pipeline, ומנהל ה-SaaS אחראי על המפתח עצמו. שלושה צוותים צריכים להסכים על סדר פעולות, כל זאת בזמן שהשעון מתקתק ויש תוקף עם גישה.
יום 2
הצוות מבצע את הקוד והשינויים הדרושים בכספת. זה לוקח לא מעט זמן ותיאום, מושך אנשים מהעבודה המתוכננת שלהם ודוחף נושאים עוד יותר לתוך צבר ההזמנות שלהם.
מפתחים מסירים את ה-fallback המקודד ואת עותק התצורה. צוות הפלטפורמה מוחק את משתנה ה-pipeline ומכוון את הפריסה ל-Vault. לאחר מכן מתבצעים ה-Pull Requests, ביקורות הקוד ופריסת בדיקה. זהו זמן יקר שהיה צריך להיות מוקדש למילוי בקשות לקוחות ולשיפור המוצר.
יום 3
המנטרה של הצוות הופכת לבסוף ל-"Rotate, revoke, verify". נדרש אירוע חירום של "all hands on deck" כדי לאחד את כולם מאחורי המטרה, עם מעורבות של הנהלה בכירה, אך זה יצר מיקוד זמני. מנהל ה-SaaS יוצר מפתח חדש. הצוות כותב אותו ל-Vault ופורס מחדש. ברגע שהשירות מבצע אימות עם המפתח החדש, הם מבטלים את הישן וסוגרים את התקרית. הכל נעשה כמאמץ מתואם אחד, שגרם למספר צוותים להחליף הקשר עבודה במהלך היום.
עם זאת, הכרטיס Jira עדיין מכיל את המפתח הישן. נכון, זה כבר לא עובד, אז הסיכון המיידי נעלם, אבל האירוע עדיין נסגר עם מלאי לא שלם. המפתח שדלף הבא כנראה יתחיל באותו אופן, מכיוון שהתעלמו מהגורם השורשי. מנקודת המבט של הצוות, הבעיה האמיתית התחילה בדחיפה הציבורית. הסיבה האמיתית הייתה הרבה יותר עמוקה.
שלושה ימים, שלושה צוותים, שישה מרכיבים. התרחיש הזה הוא פיקטיבי; עם זאת, הוא מבוסס על סיפורים שחלקו איתנו לקוחות אמיתיים במהלך השנים. השינויים הטכניים ארכו כמה שעות. השאר הלכו למציאת עותקים, להתיר איזה מהם חשוב ולתאם אנשים.
אותו סיבוב עם GitGuardian
עכשיו בואו ניקח את אותן ששת חלקים ואת אותה דליפה. הפעם GitGuardian פרוסה במלואה.
הפיצ'רים Public Secrets Monitoring ו-Internal Secrets Monitoring מופעלים. מאגרי ה-Git ו-Jira מחוברים כמקורות מנוטרים, וה-Vault מחובר באמצעות אינטגרציה של מנהל סודות (secrets manager).
דקות ראשונות עם GitGuardian
איש האבטחה מקבל את ההתראה ומבין מיד את המצב סביב המפתח. GitGuardian מזהה את החשיפה הציבורית ופותח אירוע המציג את סוג הסוד, ובמידת האפשר, את תוקפו. התקרית מפרטת את כל המופעים הפנימיים. ה-fallback המקודד וקובץ התצורה מופיעים כהתרחשויות במאגרים פנימיים. גם כרטיס ה-Jira מופיע, כי Jira מנוטר כמו כל מקור אחר.
שילובים של מנהל סודות מראים שהמפתח מאוחסן גם בכספת. זה משנה את צורת הבעיה. המפתח מקומר אך מועתק, אז התיקון הוא להפוך את הכספת למקום היחיד שבו המפתח קיים.
ה-Exploration Map מפגיש את מערכות היחסים הללו היכן שהאינטגרציות מספקות אותן. הצוות מתחיל מרשימת מיקומים ידועים במקום סרגל חיפוש ריק.
דקות 20 עד 60 עם GitGuardian
כאשר הצוותים מארגנים את התיקון, ההקשר המלא נמצא בממשק משתמש אחד עקבי, המעניק לכל צוות דרך אחידה לתקשר בנוגע לחשיפת סודות. משתנה ה-pipeline הוא העותק היחיד שהצוות עדיין מוודא ידנית - שלב של "human in the loop", הנחוץ בכל תהליך הכולל מערכות קריטיות.
המגיבים כבר יודעים איזה מאגר דלף, אז הם יודעים איזה צינור לפתוח. פרטי בעלות מצורף לאירוע, כך שהם יודעים מיד את מי לבקש מידע נוסף על מפתח זה. האבטחה מביאה את בעל האפליקציה, צוות הפלטפורמה ומנהל המערכת SaaS בהתחלה כדי לתאם את התגובה, מה שנותן לכולם תצוגה עקבית של מה שהם רואים.
הצוות רואה את ציון הסיכון ומחליט פה אחד לבטל מיד את הסוד הזה, כיוון שהוא קשור למידע רגיש ומוסדר. העסק אישר את הסיכון שייתכנו הפרעות בפריסה הבאה כדי לחסום את הגישה באופן מיידי. GitGuardian מספק מידע לקבלת החלטה זו ומתעד נתיב ביקורת (audit trail) שניתן להציג בפני הנהלה או מבקרים. הסיכון עדיין אמיתי, אך GitGuardian סייע להם להפחית אותו בצורה אחראית.
שעות 1 עד 3 עם GitGuardian
הקוד והצינור מתעדכנים בסיוע AI, הודות לשרתים זמינים Model Context Protocol (MCP) מ-GitGuardian וספקי כספת.
מפתחים משתמשים בעוזרי קידוד מבוססי AI, המונחים על ידי תקנים פנימיים לטיפול בסודות, כדי להסיר את ה-fallback המקודד ואת עותק התצורה. העוזר גם מחליף את משתנה ה-pipeline בהפניה ל-Vault ומכין את ה-Pull Requests. עדיין נדרשות ביקורות קוד (Reviews) ופריסת בדיקה. מפתחים פשוט מתחילים מרשימה מלאה של מיקומים.