
חולשת אבטחה קריטית ב-PHP: מה עליכם לעשות?
אמ;לק
התגלתה פרצת אבטחה חמורה בשפת התכנות PHP המניעה את רוב אתרי האינטרנט בעולם, כולל וורדפרס. תוקפים עלולים להשתלט על אתרים שלא יעודכנו. מומלץ לוודא מול חברת האחסון או צוות הפיתוח שלכם שגרסת ה-PHP מותקנת ומתעדכנת כראוי.
סיכום בעברית: מערכת VibeSec · מדיניות המקורות
נוסף ל-VibeSec:
כותרת מקורית: PHP vulnerabilities are a hot topic, but what exactly is PHP?
התוכן המלא בעברית
תרגום אוטומטי מהמקור; מונחים טכניים נשארו באנגלית. לנוסח המחייב — הכתבה המקורית.
באוקטובר 2026 התגלתה פגיעות קריטית ב-PHP, שפה המשמשת לאתרי אינטרנט ויישומים אחרים, מה שהוביל להפצת תיקון חירום. נאמר כי ניצול של פגיעות זו עלול לאפשר לצד שלישי להריץ פקודות שרירותיות בשרת. מכיוון שהיא משמשת גם ב-WordPress, סביר להניח שרבים מודאגים מכך.
דרך אגב, מה זה בכלל PHP? היכן השפה משמשת באתר אינטרנט ומה היא עושה?
נהגתי לקוד ביד HTML כדי לבנות אתרים בזמנו, אבל לא ממש ידעתי איך PHP עובד. החלטתי לארגן את מחשבותיי בעקבות המהומה האחרונה הזו.
מה ההבדל בין HTML ל-PHP?
HTML היא "שפת סימון" המשמשת לכתיבת המבנה של דפי אינטרנט, כגון כותרות, טקסט ותמונות. למשל, אם אתה כותב
<h1>こんにちは!</h1>
בקובץ, כותרת האומרת "Hello!" תוצג בדפדפן. למעשה, זהו מנגנון שמציג בדיוק את מה שנכתב בו.
מצד שני, PHP היא שפת תכנות הפועלת בצד השרת. לדוגמה, גם אם תריץ תוכנית כמו
<?php echo "<h1>こんにちは!</h1>"; ?>
אותה כותרת בדיוק תוצג בדפדפן.
עם זאת, במקרה זה, השרת מריץ את ה-PHP כדי ליצור את ה-HTML ושולח רק את התוצאה לדפדפן. הדפדפן של המשתמש אינו מריץ את קוד ה-PHP עצמו.
אם אתה רק יוצר את אותה תצוגה, אין טעם להשתמש ב-PHP. הכוח האמיתי של PHP טמון בעובדה שניתן לשנות את התוכן המוצג בהתבסס על בקשת הצופה.
מה בעצם קורה כשאתה לוחץ?
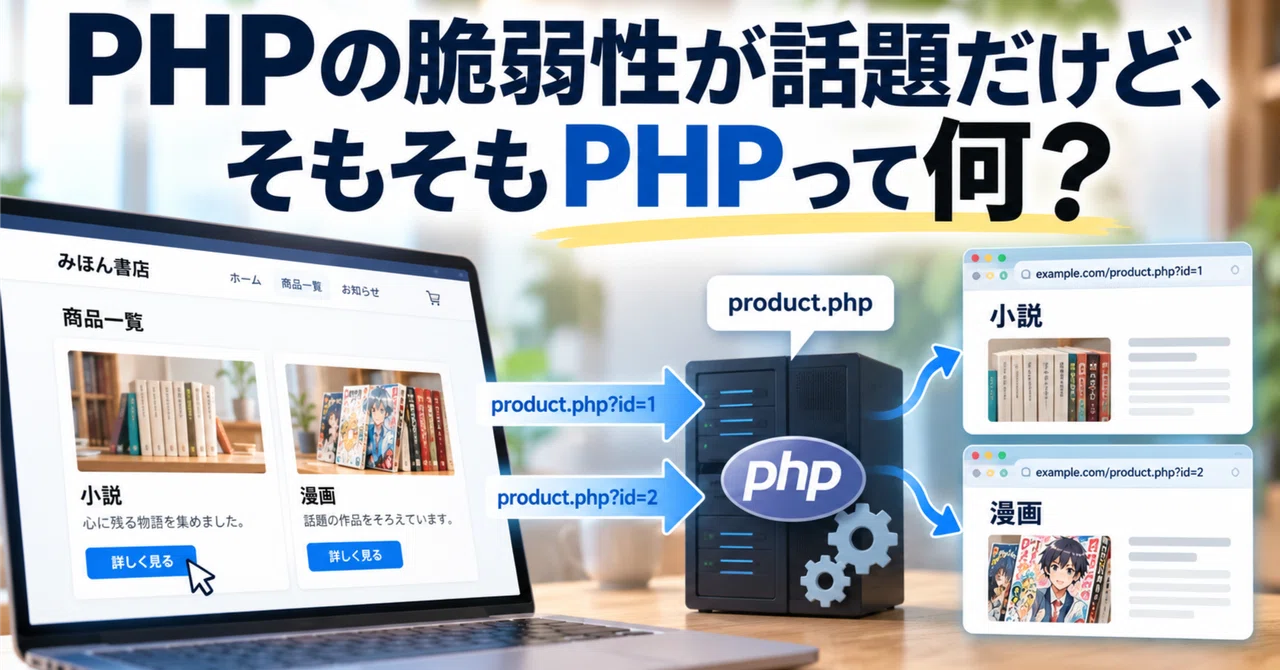
יצרתי אתר הדגמה פשוט ב-PHP והרצתי אותו. זהו מסך עבור "Sample Bookstore" בדיוני, שבו המשתמש בוחר בין "Novels" ל-"Manga."
כאשר לוחצים על "Novels", ניגשים לכתובת product.php?id=1. כאשר לוחצים על "Manga", הכתובת הופכת ל-product.php?id=2.
לא מדובר בפתיחת קובצי HTML נפרדים. אותה תוכנית מייצרת HTML שונה בהתבסס על המזהה (ID) שצוין.
ב-PHP, אתה יכול לבצע תהליכים כמו זה, למשל.
<?php $items = ["1" => "小説", "2" => "漫画"]; $id = $_GET["id"] ?? ""; echo "<h1>" . ($items[$id] ?? "商品なし") . "</h1>"; ?>
$_GET["id"] הוא החלק שקורא את המזהה מה-URL. אם 1 עובר, הוא מוציא "Novels"; אם 2, הוא מוציא "Manga." הדוגמה שלמעלה פשוטה להסבר, אבל העיקרון הבסיסי זהה לאתר ההדגמה.
האם אתה צריך מסד נתונים?
אם יש אלפי מוצרים, קשה לכתוב את כולם ישירות לתוכנית. לכן, שמות ומחירים של מוצרים נשמרים במסד נתונים כמו MySQL, ו-PHP מאחזר את המידע הדרוש ליצירת הדף.
וורדפרס משתמשת גם במנגנון שבו טקסט מאמר והגדרות נשמרים במסד נתונים, ו-PHP מייצר את הדפים.
עם זאת, מסד נתונים אינו חיוני עבור PHP. כפי שראינו בהדגמה הקודמת, ניתן לשנות את התצוגה באמצעות PHP בלבד.
זה שכתוב ".php" לא אומר שזה PHP
ביחס לפגיעות זו, עלה סיפור מעניין בנוגע לנתב ה-Wi-Fi של חברת NEC, "Aterm". למרות שחלק מהדגמים הציגו את /index.php בכתובת ה-URL של מסך ההגדרות, NEC הסבירה ב-26 באוקטובר כי "הדגמים המדוברים אינם משתמשים ב-PHP". מה זה אומר? למעשה, כתובות URL ושמות קבצים בתוך השרת אינם בהכרח תואמים. לדוגמה, ניתן להריץ PHP תחת נתיב כמו /products/1, ולהיפך – ניתן להפעיל מנגנון שאינו PHP תחת נתיב כמו /index.php. במילים אחרות, לא ניתן לקבוע אם אתר באמת משתמש ב-PHP רק בגלל שהסיומת .php מופיעה ב-URL.
אז האם PHP ישן ומסוכן?
PHP היא שפה שקיימת מאז 1995, אך היא עדיין מפותחת ומתוחזקת כיום. גרסה מתוקנת שוחררה ב-21 באוקטובר 2026 גם עבור בעיה זו. העובדה שהתגלתה פגיעות אינה אומרת שהשפה עצמה מיושנת.
עם זאת, שרתים המריצים PHP דורשים עדכונים שוטפים. בעיה זו הייתה מקרה שבו ניתן היה לנצל פגיעות בליבת ה-PHP עצמה.
מצד שני, אם אתר נועד רק להצגת מידע, לא PHP ולא מסד נתונים הם הכרחיים. לאחרונה, ניתן להיעזר ב-AI כמו Codex כדי לערוך HTML בכמות גדולה. אם משאירים פונקציות כמו התחברות ועיבוד הזמנות לשירותים חיצוניים, קיימת גם האפשרות לפעול בעיקר עם HTML סטטי.
PHP אינו "דף האינטרנט עצמו", אלא שפה לעיבוד נתונים בשרת ויצירת HTML לפי הצורך. אם מבינים זאת כך, המשמעות של הפגיעות הזו והמסתורין סביב ה-URL בנתבי Aterm הופכים לברורים.
Reference Materials
• IPA "Regarding PHP Vulnerability Countermeasures" (Updated October 27, 2026)
• NEC מונח "Regarding ה-Impact של PHP פגיעויות"
קריאה וכלים קשורים
אבטחת WordPress- Jetpack Protect — סריקת חולשות ב-WordPress
- Limit Login Attempts Reloaded — הגבלת ניסיונות התחברות
- MalCare — סריקה וניקוי נוזקות
- פרצת אבטחה קריטית ב-PHP: מה בעלי אתרי WordPress חייבים לעשות
- דו"ח חולשות שבועי: מאות פלאגינים וערכות נושא ב-WordPress תחת איום
- חולשת אבטחה חדשה ב-PHP: מה בעלי אתרים צריכים לדעת