
עדכון אבטחה קריטי ל-PHP: מה צריכים בעלי אתרי WordPress לדעת?
אמ;לק
שוחרר עדכון אבטחה דחוף עבור גרסאות PHP 8.2 עד 8.5 שמתקן פרצת אבטחה משמעותית. אם האתר שלכם רץ על PHP, פנו למנהל השרת או לחברת האחסון שלכם כדי לוודא שגרסת ה-PHP מעודכנת. עדכון זה קריטי למניעת פריצות לאתרים מבוססי WordPress.
סיכום בעברית: מערכת VibeSec · מדיניות המקורות
נוסף ל-VibeSec:
כותרת מקורית: Serious PHP Vulnerability, Patched Version Released — Do WordPress Users Need to Take Action? (November 19, 2026)
התוכן המלא בעברית
תרגום אוטומטי מהמקור; מונחים טכניים נשארו באנגלית. לנוסח המחייב — הכתבה המקורית.
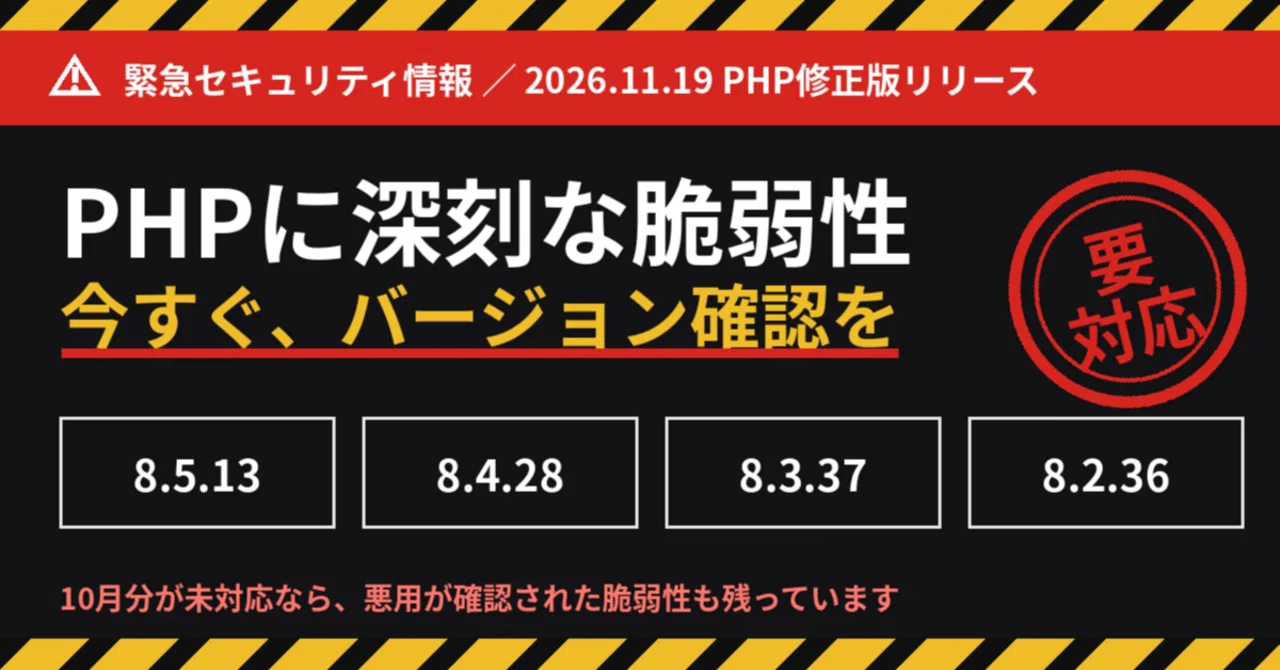
היום (19 בנובמבר 2026), שוחרר תיקון אבטחה עבור PHP. זה חל על PHP 8.2 עד 8.5, והגרסאות המתוקנות הן כדלקמן.
・PHP 8.5 סדרה → 8.5.13 ・PHP 8.4 סדרה → 8.4.28 ・PHP 8.3 סדרה → 8.3.37 ・PHP 8.2 סדרה → 8.2.36
אם אתה משתמש בגרסה ישנה יותר מאלה, מומלץ לעדכן. זה חל על אתרים ומערכות הפועלות על PHP, כולל WordPress. הפגיעות היא בעיה ב-PHP עצמו, לא בליבה של WordPress או בתוספים שלה.
במאמר זה אסכם מה תוקן, מי צריך לפעול ואת השלבים לבדיקה ועדכון. ※מאמר זה מבוסס על מידע זמין נכון ל-19 בנובמבר 2026 (מידע רשמי מ-PHP והתראות אבטחה). אנא בדוק את המקורות הרשמיים לקבלת המצב העדכני ביותר.
פרק 1: מה קרה: 12 פגיעויות תוקנו בכל הסדרות
במהדורה זו תוקנו 12 פגיעויות המשותפות לכל הסדרות הנתמכות. ההודעה המוקדמת של PHP ציינה שהדבר כולל בעיות ברמת החומרה הגבוהה ביותר, "Critical".
להלן העיקריים שבהם, יחד עם רעיון להשפעתם.
• שתי בעיות הקשורות ל-session (CVE-2026-115560, CVE-2026-126714): סיכון להרצת קוד מרחוק (Remote Code Execution) על ידי גורם חיצוני בתנאים מסוימים. CVE-2026-115560 הוכרז באוקטובר, וזהו התיקון הרשמי (פרטים בפרק 2) • בעיית זיכרון בעיבוד תאריכים (CVE-2026-129496): פגם בעיבוד מטמון אזורי זמן, שעלול להוביל להרצת קוד • עיבוד בקשות PHP-FPM (CVE-2026-129289): הברחת בקשות (Request smuggling) המנצלת גופי בקשה שלא נקראו. PHP-FPM, הפועל מאחורי שרתי אינטרנט, נמצא בשימוש בסביבות אירוח משותף וב-WordPress רבות • קריאה/כתיבה מחוץ לתחום (Out-of-bounds read/write) ב-PHP-CGI (CVE-2026-129538), עקיפת אימות חתימת PHAR (CVE-2026-128090), דליפת מידע ובעיות זיכרון ב-SOAP ועוד.
רשמתי מונחים טכניים, אבל הנקודה היא אחת: ישנם מספר פגמים שעלולים לאפשר לאדם חיצוני לא מאומת להריץ קוד בשרת שלך כרצונו. אלו הם סוגי הבעיות שעלולות להוביל לחבלה באתר או לגניבת נתונים.
שימו לב, נכון לעכשיו, אין דיווחים על ניצול פעיל של פגיעויות אלו (לפי מידע PHP). עם זאת, זה לא אומר "אתה לא צריך למהר", אלא "יש לך זמן לתקן את זה לפני שזה יתפשט".
פרק 2: למה "עדכנתי באוקטובר, אז אני בסדר" לא תופס
למעשה, תיקון חירום עבור PHP שוחרר גם בחודש שעבר (21 באוקטובר). זה נועד לטפל בשתי נקודות תורפה חמורות הידועות בשם "PHP2Shell" (CVE-2026-109618, CVE-2026-109619, CVSS חומרה 9.2), אשר אושרו כמנוצלות באופן פעיל ונוספו לקטלוג Known Exploited Vulnerabilities (KEV) של US CISA.
כאן המצב הנוכחי מסתבך.
• מי שעדכן לתיקון של אוקטובר (8.5.12 / 8.4.27 / 8.3.36 / 8.2.35) ← PHP2Shell תוקן. עם זאת, מכיוון ש-12 הבעיות הללו שונות, עליך לעדכן פעם נוספת לגרסה המתוקנת של היום. • אלה שלא ביצעו את עדכון אוקטובר ← גם PHP2Shell (שניצולו אושר) וגם הבעיות הנוכחיות נותרו. נא לתת עדיפות לעדכון לגרסה המתוקנת של היום. • בנוגע ל-CVE-2026-115560 ← כשהוכרז באוקטובר, הוא לא נכלל בתיקון של אוקטובר והיה אמור להיות מתוקן ב"עדכון רגיל". סוף סוף הוא תוקן הפעם. גם אם אתה חושב שאתה "כבר מעודכן מאוקטובר", בעיה אחת זו נותרה עד היום.
פרק 3: קביעה האם נדרשת פעולה
שלב 1: מצא את גרסת ה-PHP שלך
• עבור WordPress: גרסת ה-PHP מוצגת בלוח הבקרה תחת "Site Health" ← "Info" ← "Server". • אם יש לך גישה לשרת: ניתן לבדוק זאת באמצעות הפקודה "php -v". • עבור אירוח משותף: לרוב קיימת הגדרה/תצוגה של גרסת ה-PHP בלוח הבקרה.
שלב 2: השווה עם הטבלה הבאה
הגרסאות של כל סדרה ש'מתוקנות לעדכון זה' הן כדלקמן, כפי שצוין ב-Chapter 1 (8.5.13 / 8.4.28 / 8.3.37 / 8.2.36). אם אתה בגרסה קודמת מאלה, נדרשת פעולה.
שלב 3: זהה מי אחראי לעדכונים בסביבה שלך
• שרתים מושכרים משותפים (Shared Rental Servers): בדרך כלל, ספק השירות אחראי לעדכון ה-PHP. בדוק את הודעות הספק ועבור לגרסה החדשה דרך לוח הבקרה במידת האפשר. תוכניות מסוימות אינן מתעדכנות אוטומטית, אז אל "תסמוך עליהם בעיניים עצומות". • שרתי VPS או שרתים בניהול עצמי (Self-managed Servers): עליך לעדכן אותם בעצמך. אם התקנת באמצעות מנהל חבילות של מערכת ההפעלה, בדוק אם יש עדכונים לחבילות אלו. מספור הגרסה הרשמי ומספור הגרסה המשמש את חבילות ההפצה עשויים להיות שונים. • אם משתמשים ב-PHP 8.1 או גרסה מוקדמת יותר: תיקון זה אינו מסופק (עקב הגעה לסוף חיי המוצר). תכנן הגירה לסדרה נתמכת בעלת גרסה מתוקנת. שים לב שתמיכת האבטחה בסדרת PHP 8.2 מתוכננת להסתיים ב-31 בדצמבר 2026.
פרק 4: אמצעי זהירות בעת עדכון
• גבה תחילה: אנא גבה את קבצי האתר ומסד הנתונים לפני העדכון. למרות שעדכוני PHP משניים (עדכונים בתוך אותה סדרה) הם בדרך כלל תואמים, אין לכך ערובה. • ודא תקינות לאחר העדכון: בדוק פעולות מפתח כגון תצוגת האתר, כניסה למסך הניהול ושליחת טפסים. • זה נפרד מעדכון ליבת WordPress או תוספים: עדכון זה מיועד למנוע ה-PHP עצמו. גם אם מסך העדכון של WordPress מציג 'הכל מעודכן', גרסת ה-PHP לא תשתנה. • עבור מערכות פנימיות או עסקיות: PHP עשוי לשמש במסכי ניהול ציוד או מערכות עסקיות מעבר לאתרי אינטרנט. אם אתה חושד שזה המקרה, בדוק עם המחלקה הרלוונטית או עם ספק התחזוקה שלך לגבי 'סטטוס התיקון של 19 בנובמבר עבור PHP'.
פרק 5: הנחיות לדחיפות
• שרתים החשופים לאינטרנט המשתמשים בגרסאות המושפעות ← עדכן בהקדם. במיוחד אם טרם טיפלת בעדכון אוקטובר, זוהי העדיפות הגבוהה ביותר. • המתנה לפעולת ספק שרת האירוח ← בדוק את הודעות הספק ועבור לגרסה החדשה במידת האפשר. אם אין הודעה, נא לברר מולו. • מערכות פנימיות בלבד ← יש יותר מרחב פעולה מאשר למערכות החשופות לציבור, אך נא לתכנן ולבצע את העדכון. אל תשאיר זאת ללא השגחה.
הדרך הטובה ביותר להתמודד עם כשלים ופגיעויות היא לקבוע אם הסביבה שלך מושפעת היום, במקום להיכנס לפאניקה לאחר שהתרחש תקרית. התחל בבדיקת הגרסה שלך.
כתב ויתור
• מאמר זה נכתב למטרות אינפורמטיביות כלליות המבוסס על מידע ציבורי הזמין החל מה-19 בנובמבר 2026. אין הוא מבטיח את הדיוק או השלמות של התוכן. • בדוק תמיד במקורות רשמיים את המידע העדכני ביותר על פגיעות ושיטות תגובה לגבי PHP והשירותים או המוצרים שבהם אתה משתמש. • משימות כגון שדרוגי גרסאות צריכות להתבצע על אחריות המשתמש לאחר לקיחת גיבויים ואימות בסביבת בדיקה במידת הצורך. • המחבר לא יכול לשאת באחריות לכל נזק, כשלים או אובדן נתונים הנובעים מעבודה שבוצעה על סמך תוכן מאמר זה. • אנא בדוק עם ספק השרת או ספק התחזוקה שלך כדי לראות אם זה חל על הסביבה הספציפית שלך.
מידע עזר: • אתר רשמי של PHP (php.net) מידע על שחרור ו-ChangeLog (8.5.13 / 8.4.28 / 8.3.37 / 8.2.36, 19 בנובמבר 2026) • התראות אבטחה של PHP (פרטים עבור כל CVE) • לגבי ה-PHP2Shell מאוקטובר, ראה התראות מ-IPA ומ-JPCERT/CC (CVE-2026-109618, CVE-2026-109619)
קריאה וכלים קשורים
אבטחת WordPress- Jetpack Protect — סריקת חולשות ב-WordPress
- Limit Login Attempts Reloaded — הגבלת ניסיונות התחברות
- MalCare — סריקה וניקוי נוזקות
- פרצת אבטחה קריטית ב-PHP: מה בעלי אתרי WordPress חייבים לעשות
- דו"ח חולשות שבועי: מאות פלאגינים וערכות נושא ב-WordPress תחת איום
- חולשת אבטחה חדשה ב-PHP: מה בעלי אתרים צריכים לדעת