
מתקפת React2STEAL: כך גונבים מפתחות גישה משרתי Next.js
אמ;לק
קבוצת תוקפים משתלטת על חשבונות GitHub ומנצלת חולשה ב-Next.js כדי לגנוב מפתחות ענן וסיסמאות. אם יש לכם שרתי Next.js, עליכם לעדכן גרסאות באופן מיידי ולרענן את כל מפתחות הגישה (Secrets) שהיו מאוחסנים על השרת.
סיכום בעברית: מערכת VibeSec · מדיניות המקורות
נוסף ל-VibeSec:
כותרת מקורית: React2STEAL: Hijacked GitHub Accounts Exploit React2Shell and Publish Stolen Secrets
התוכן המלא בעברית
תרגום אוטומטי מהמקור; מונחים טכניים נשארו באנגלית. לנוסח המחייב — הכתבה המקורית.
TL;DR
• הרצים של GitHub עצמם מבצעים את הסריקה: React2STEAL משתמש ב-GitHub Actions ברצים בחשבונות שנחטפו כדי לסרוק אחר שרתים פגיעים של Next.js ולנצל את React2Shell (CVE-2025-55182) ו-CVE-2025-29927.
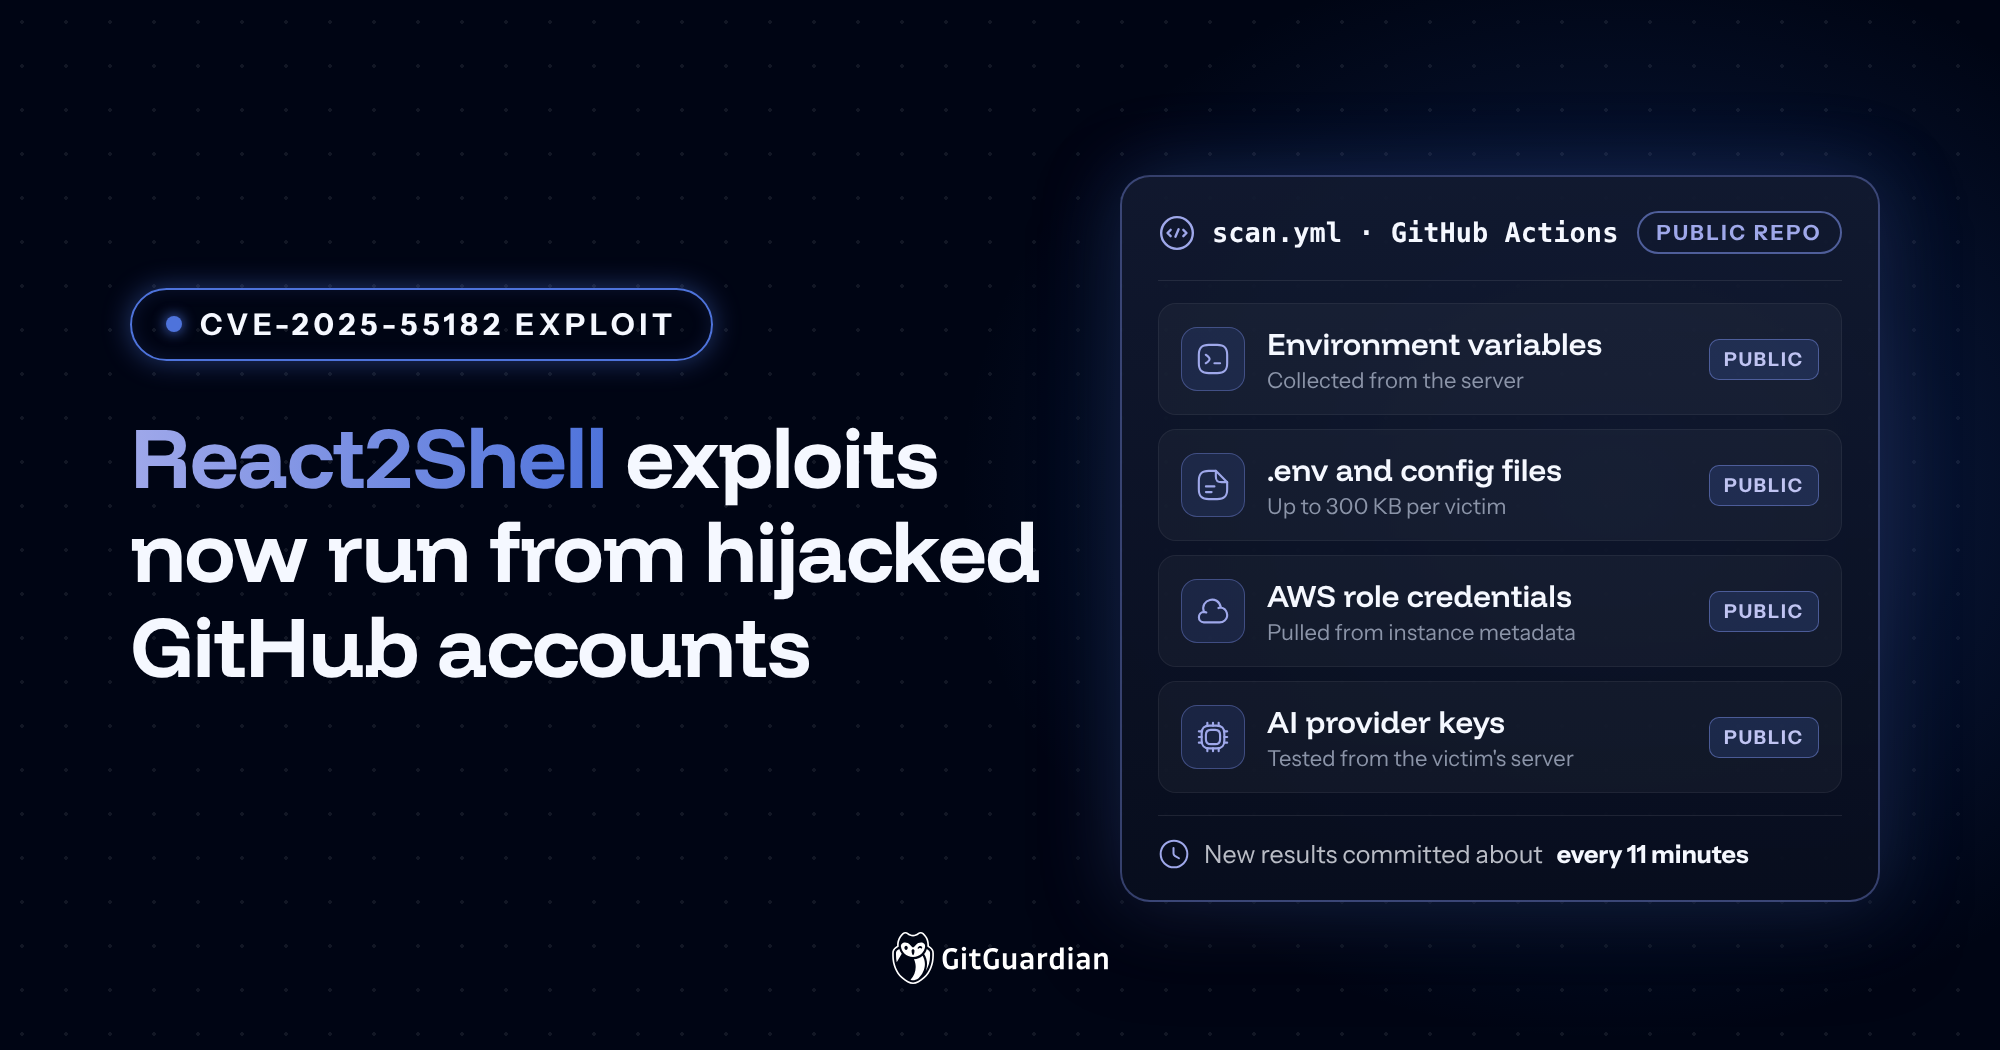
• קבצי .env גנובים מגיעים למאגרים ציבוריים: בכל שרת שנפרץ, התוקף אוסף משתני סביבה, קבצי .env, אישורי ענן ו-Kubernetes ומפתחות של ספקי AI. לאחר מכן, הוא מעלה (commit) את הנתונים הגנובים למאגרים ציבוריים ב-GitHub.
• כל סוד שניתן להגיע אליו נחשב כחשוף: הקורבנות צריכים להתייחס לכל סוד שתהליך השרת שלהם יכול לגשת אליו כחשוף. בעלי חשבונות GitHub צריכים גם לבטל את האישורים שאפשרו לתוקף גישה.
ב-18 בנובמבר, OpenSourceMalware פרסמו מחקר על קמפיין ששמו React2STEAL. הם זיהו 45 מאגרים ב-44 חשבונות GitHub שמריצים באופן פעיל זרימות עבודה של GitHub Actions הסורקות את האינטרנט לאיתור שרתים פגיעים של Next.js. ברגע ששרת נפרץ, האישורים הגנובים מועלים למאגרים ציבוריים ב-GitHub.
זוהי סערה מושלמת של תוקפים הממנפים מספר גורמים כנגד המטרות שלהם: הפגיעויות ידועות כבר חודשים רבים, התוקף משתמש בתשתית של אחרים, והאישורים הגנובים זמינים לכל מי שמוצא את המאגרים. חשבונות ה-GitHub שמאחורי הקמפיין הופיעו גם בהתקפות קודמות. ניתן למצוא את המחקר המלא כאן.
בואו נבחן מקרוב את מה שקורה עם פגיעות ה-React2Shell ומה ניתן לעשות כדי לנטרל את הקמפיין הזה.
כיצד React2STEAL הופך את GitHub Actions לפלטפורמת התקפה React2Shell
כדי להשתמש בתשתית התקפה זו, מישהו מבצע commit לרשימת שמות מארחים של יעדים בתוך מאגר. זו האינטראקציה האנושית היחידה הנדרשת לפני הפעלת זרימת העבודה. זרימת העבודה בשם scan.yml פועלת על הרץ (runner) של ubuntu-latest ב-GitHub. המחשוב של GitHub עצמו הוא זה שמבצע את הסריקה. אין צורך באסימוני AI.
חוקרים מתארים סקריפט מקדים שמריץ עד 400 בקשות במקביל כדי לזהות מארחים שסביר להניח שמריצים Next.js. לאחר מכן מופעלים שני סורקי ניצול, שכל אחד מהם מטפל ב-250 מטרות בו-זמנית. הסקריפט מנסה שבע גרסאות של React2Shell, מעקף כותרת תווך (middleware) של CVE-2025-29927, וזיוף בקשות בצד השרת (SSRF) דרך /_next/image שמנסה לאחזר אישורי תפקיד (role credentials) של AWS משירות המטא-נתונים של המופע.
React2Shell הוא פגם בביצוע קוד מרחוק (RCE) ללא אימות ב-React Server Components עם ציון CVSS של 10.0. הפגם ידוע כבר כמעט שנה, מאז חשיפת CVE-2025-29927. בעיה זו מאפשרת לכותרת X-Middleware-Subrequest מעוצבת לעקוף את ה-middleware של Next.js. למרבה המזל, תיקונים לשניהם זמינים כבר חודשים. למרבה הצער, הם לא יושמו באופן גורף, כפי שמתקפה זו מוכיחה.
כאשר ניצול מצליח, סקריפט אחר אוסף משתני סביבה, אישורי ענן ו-Kubernetes ופרטי רשת. נמצאו גם וריאציות שתפסו קבצי .env ו-config, אספו עד 300 KB לכל קורבן, ניצלו את השרת של הקורבן עצמו, ולאחר מכן בדקו כל מפתח AI שנמצא, מה שמקשה על ההבחנה בינם לבין תעבורת שרת רגילה.
הסודות החשופים שנאספו נשמרים ב-runner כקבצי טקסט רגיל, JSON ו-ZIP, שזרימת העבודה מוסיפה לאחר מכן ב-commit למאגר ציבורי. כל מי שיודע מה לחפש יכול בקלות לשכפל או להוריד את הקבצים והסודות הללו.
עד כמה מסע הפרסום React2STEAL נפוץ?
זהו מצב מתמשך, ו-OpenSourceMalware ממשיכים במחקרם, אך נכון למועד כתיבת שורות אלה, נמצאו מאגרים פעילים המכילים 1,281 שמות מארח ייחודיים של קורבנות על פני כ-1,100 דומיינים. תמונת מצב של 11 מאגרים הכילה כ-9,100 ארכיוני ZIP, 3,800 קובצי JSON ו-3,000 רשומות טקסט רגיל, בסך כולל של כ-7.4 GB של נתונים גנובים. החוקרים מעריכים שמספרים אלו הם המינימום.
נכון ל-17 בנובמבר, תוצאות חדשות עדיין הועלו (committed) בערך כל 11 דקות.
בוט Telegram מקודד מופיע באחד הסקריפטים, אך פונקציית השליחה שלו מושבתת. זרימות העבודה שנצפו משתמשות במאגרים ציבוריים ב-GitHub כערוץ להוצאת הנתונים (exfiltration channel).
מדוע קשה יותר להכיל אישורים גנובים על GitHub ציבוריים
רוב גונבי האישורים שולחים נתונים לשרת שליטה ובקרה (C2) הנשלט על ידי תוקף. React2STEAL דוחף אותם למאגרי GitHub ציבוריים, שם כל מי שמחפש את ה-commits יכול למצוא אותם, בדומה למה שראינו במתקפת Nx Singularity. כתובות URL של מסדי נתונים, מפתחות Stripe ואישורי AWS שנגנבו מקורבן אחד, נגישים כעת לתוקפים אחרים שיודעים היכן ומה לחפש.
למרבה הצער, מחיקת המאגר אינה מבטלת את החשיפה ואת הסכנה. OpenSourceMalware ממליצים לחפש נתונים חשופים לפי תוכן הקובץ ולא לפי שם המאגר, מכיוון ש-forks, clones ו-scrapers עשויים לשמור עותקים זמן רב לאחר ההסרה. אם משהו נחשף, הדרך היחידה לתקן זאת היא ביטול (revocation) של אותם סודות, בתקווה שזה לא יגרום לבעיות נוספות לארגון שלכם.
גם מגינים וגם תוקפים עוקבים אחר GitHub ציבורי לאיתור אישורים שהודלפו. ישויות מסוימות, כמו GitGuardian, עושות זאת כדי לסייע בהגנה על האינטרנט. לשחקנים אחרים יש מניעים אחרים, לעיתים מרושעים. ברגע שסוד מופיע ב-commit ציבורי, יש להתייחס אליו כאל סכנה.
React2STEAL עושה שימוש חוזר ב-GitHub חשבונות שנפגעו בהתקפות קודמות
React2STEAL אינו מתחיל מאפס; חשבונות ה-GitHub ששימשו בקמפיין היו מעורבים גם ב-wfx-loot. ב-25 מתוך מאגרי React2STEAL שעליהם דיווח צוות OpenSourceMalware נמצא אותו קובץ בדיקה ש-wfx-loot השתמש בו לפני פריסת הגנב שלו. חשבון אחד היה ידוע גם כמעורב בקמפיינים PolinRider ו-GhostAction.
זה מהדהד את מה שחוקרי GitGuardian כתבו על wfx-loot, שם תיעדו 28,500 תיקוני מטען (payload patches) ב-17,715 מאגרים ציבוריים ו-2,367 חשבונות. בערך 20% מהחשבונות הללו (431) כבר נפרצו בקמפיין GhostAction הקודם. ראוי לציין ש-GhostAction עצמו חזר ושינה 92 זרימות עבודה שנותרו מגלים קודמים. נכון ל-5 באוקטובר, רק 16% (124) מהמאגרים המושפעים נוקו ביעילות.
זהו מאגר גדל של חשבונות שנפרצו שתוקפים יכולים לנצל שוב ושוב לפי הצורך. גישה גנובה ל-GitHub הופכת לתשתית לקמפיין אחר. הפעם, היא מפעילה ניצולים (exploits) כנגד שרתים של אחרים.
זוהי הוכחה מוחלטת לכך שניקוי לא שלם משאיר את הדלת פתוחה להתעללות נוספת.
שרת שנפרץ יכול לחשוף אישורים על פני הערימה
הנתונים שנאספו הם אלו המאפשרים לאפליקציות לפעול. משתני סביבה, מפתחות תשלום, אישורי ענן ואישורי AWS נחשפים ומנוצלים באופן פעיל בהתקפות אלו. מה שאנחנו רואים בפועל הוא גל חדש של התקפה נגד שכבת האישורים (credential layer), המנצל כל שטח שבו סוד יכול להימצא. שכבה זו כוללת מאגרים, pipelines, כספות, אך גם שרתים, נקודות קצה למפתחים, כלי שיתוף פעולה, קוד ציבורי וזרימות עבודה של AI.
בעוד שאנו מתמקדים בקוד ברוב הדיונים על "התפשטות סודות", מדובר רק במרכיב אחד. לרוע המזל, כלים שיושמו באופן מסורתי על הערימה התמקדו בחלק צר של שטח תקיפה זה. ה-WAF עשוי לזהות בקשות חריגות אך לא להבחין בבקשת curl שמציגה סוכן משתמש (user agent) צפוי ומחזיקה מפתח אמיתי. הכספת (vault) מגינה על הסוד המקורי, אך ייתכן שלא תראה עותקים בסביבת זמן הריצה של השרת. כלי תקינות ענן (cloud posture) רואה את התפקיד וההרשאות שלו, אך לא בהכרח יודע שהאישורים שלו הגיעו לקובץ ZIP ציבורי ב-GitHub.
תמונה לא מלאה זו היא הסיבה לכך ש-28% מהאירועים הקשורים לסודות מתגלים מחוץ למאגרי קוד, כפי שמצא דו"ח GitGuardian State of Secrets Sprawl 2026. לא משנה איך הסוד הועתק לטקסט רגיל, התוקפים מניחים שזה בלתי נמנע שהם יוכלו למצוא ולנצל אותו. React2STEAL מראה באיזו מהירות אישורים יכולים לעבור משרת פעיל לקוד ציבורי, והכל בתוך הפעלת זרימת עבודה אחת.
כיצד להגיב לחשיפה React2STEAL
שתי קבוצות צריכות לפעול: ארגונים המפעילים שרתי Next.js פגיעים, וכל מי שחשבון GitHub מארח מאגר React2STEAL.
• בצעו Patch ל-React ול-Next.js באופן מיידי. עד שזה יבוצע, הסירו או דחו בקשות המכילות x-middleware-subrequest ב-proxy או ב-WAF.
• בדוק יומני בקשות עבור אינדיקטורים שפורסמו, כולל כותרות חוזרות של x-middleware-subrequest ובקשות /_next/image המצביעות על כתובת המטא נתונים.
• התייחסו לכל סוד שתהליך השרת יכול לגשת אליו כחשוף. בטלו (revoke) והנפיקו מחדש את האישורים הללו, ולאחר מכן סקרו את השימוש במפתחות ענן ו-AI מאז מועד הפריצה המוקדם ביותר האפשרי.
• אכפו את Instance Metadata Service Version 2 (IMDSv2), הקשחת אבטחה מבוססת הפעלה עבור מופעי EC2, כדי לסייע בהגנה על אישורי מטא-נתונים של AWS מפני זיוף בקשות פשוט.
• עבור כל חשבונות GitHub מושפעים או חשופים, שלל אסימוני גישה אישיים, מענקים OAuth ו-GitHub App ומפתחות SSH בהקדם האפשרי. בדוק אם יש מאגרים, ענפים והרצות זרימת עבודה לא ידועים או בלתי צפויים.
שרתים מושכים אישורים ממקורות מרובים בזמן הפריסה, ומעט צוותים מחזיקים במלאי מלא של מה שמגיע לשם. ביטול רק של המפתחות שנוצלו באופן בולט עלול להשאיר מפתחות אחרים תקפים וחשופים. עלינו להניח שכל חשיפה חשפה את כולם. רוטציה וביטול הם הדרך הבטוחה ביותר.
GitGuardian מוצא ועוזר לצוותים להכיל אישורים חשופים
React2STEAL ממחיש מדוע ארגונים זקוקים לנראות של אישורים על פני יותר מאשר רק המאגרים שלהם. GitGuardian עוזרת לצוותים למצוא אישורים חשופים על פני המשטחים המעורבים בהתקפה זו, להבין את הסיכון ולמנוע חשיפות חדשות. אנו מתמקדים בשלוש דרכים לטפל באבטחת שכבת האישורים: איתור, תיקון ומניעה.
אנו עוזרים לצוותים לזהות סודות על פני כל טווח המשטחים, כולל Public Secrets Monitoring עבור GitHub ו-Docker Hub. בעזרת טכנולוגיית ה-identity stitching של הפלטפורמה שלנו, אנו יכולים למצוא אישורים שדלפו ולייחס אותם לארגונים אליהם הם שייכים, גם כאשר הם מופיעים במאגר של מישהו אחר.
ה-Internal Secrets Monitoring של GitGuardian מרחיב את אותה הגנה על פני מאגרים פרטיים, CI/CD, ותמונות מיכל, ועוזר לצוותים לזהות חשיפות על פני הסביבות שלהם.
כעת עם Developer Endpoint Protection , אותו זיהוי רב עוצמה מורחב למקום שבו סודות טקסט רגיל מאוחסנים לרוב בארגון.
בכל הנוגע לתיקון, אנו מסייעים לצוותים לייעל את תהליכי הרוטציה והביטול מהר ככל האפשר: בדיקות תוקף עוזרות להבחין בין אישורים פעילים לבין אלו שכבר לא ניתן להשתמש בהם. GitGuardian Exploration Map מוסיף הקשר זהות, כולל בעלות, הרשאות וגישה, כך שצוותים יכולים לתעדף את האישורים המהווים את הסיכון הגדול ביותר. קיבוץ תקריות, ניתוב אוטומטי ופעולות גורפות מסייעים לצוותים לפתור חשיפות מבלי לטפל בכל ממצא באופן ידני.
אבל בסופו של דבר, הדרך הטובה ביותר להגן על הארגון שלכם היא למנוע מהסוד מלהפוך לטקסט רגיל מלכתחילה. כאן נכנס לתמונה ggshield. ממשק שורת הפקודה שלנו תופס סודות בשלבי pre-commit, push ו-CI, לפני שהם מגיעים למאגרים ו-pipelines משותפים. כעת, עם AI hooks, מפתחים וארגונים שלמים יכולים למנוע מ-AI להדליף או לנצל לרעה סודות.
בעוד שבקרות אלו אינן מונעות את ניצול השרתים בשימוש על ידי React2STEAL, הם עוזרים להפחית את מספר האישורים שנחשפים באמצעות זרימות עבודה של פיתוח ובסופו של דבר נפרסות באפליקציות.
React2STEAL מראה את הסיכון המתמשך של אישורים שלא בוטלו
קריאה וכלים קשורים
אבטחת Node.js / JS / TS- Bearer — SAST עם התמקדות בפרטיות ו-PII
- CodeQL — מנוע ניתוח סטטי של GitHub
- Dependabot — עדכונים אוטומטיים לתלויות פגיעות
- בניית אפליקציית מורה לנגינה בהרמוניקה בעזרת Claude
- פרצת אבטחה ב-Telegram Android
- עדכון הנחיות הגנה ממתקפות Brute-Force ב-Node.js