
עדכון אבטחה קריטי ל-WordPress: גרסה 7.1.4 יצאה
אמ;לק
WordPress שחררה עדכון לתיקון 22 פרצות אבטחה, כולל אחת שמאפשרת לתוקפים להריץ קוד מרחוק על האתר שלכם (RCE). העדכון רלוונטי לכל הגרסאות מאז 4.7, ולכן חשוב לעדכן את האתר באופן מיידי כדי למנוע השתלטות עוינת.
סיכום בעברית: מערכת VibeSec · מדיניות המקורות
נוסף ל-VibeSec:
כותרת מקורית: [Just in case] WordPress 7.1.4 released. Exceptional fixes for versions as old as 4.7, but it is separate from the "PHP vulnerability"
התוכן המלא בעברית
תרגום אוטומטי מהמקור; מונחים טכניים נשארו באנגלית. לנוסח המחייב — הכתבה המקורית.
ב-28 באוקטובר 2026, WordPress הוציאה את הגרסה העדכנית ביותר, "7.1.4", הכוללת תיקוני אבטחה מרובים.
עדכון זה מטפל בסך הכל ב-22 נקודות תורפה, כולל "Remote Code Execution (RCE) במהלך תהליך העדכון" ו-"Stored Cross-Site Scripting (Stored XSS)," והצוות הרשמי ממליץ לעדכן בהקדם האפשרי.
עם זאת, מכיוון שהתזמון חופף עם ההכרזה האחרונה בנוגע לפגיעות PHP, יש הנחה חשובה שמתבלבלת בקלות בהגדרות התפעוליות. נתחיל בהבהרת הנקודה הזו.
הנקודה החשובה ביותר לאישור תחילה: עדכון זה אינו מתקן את "פגיעות ה-PHP"
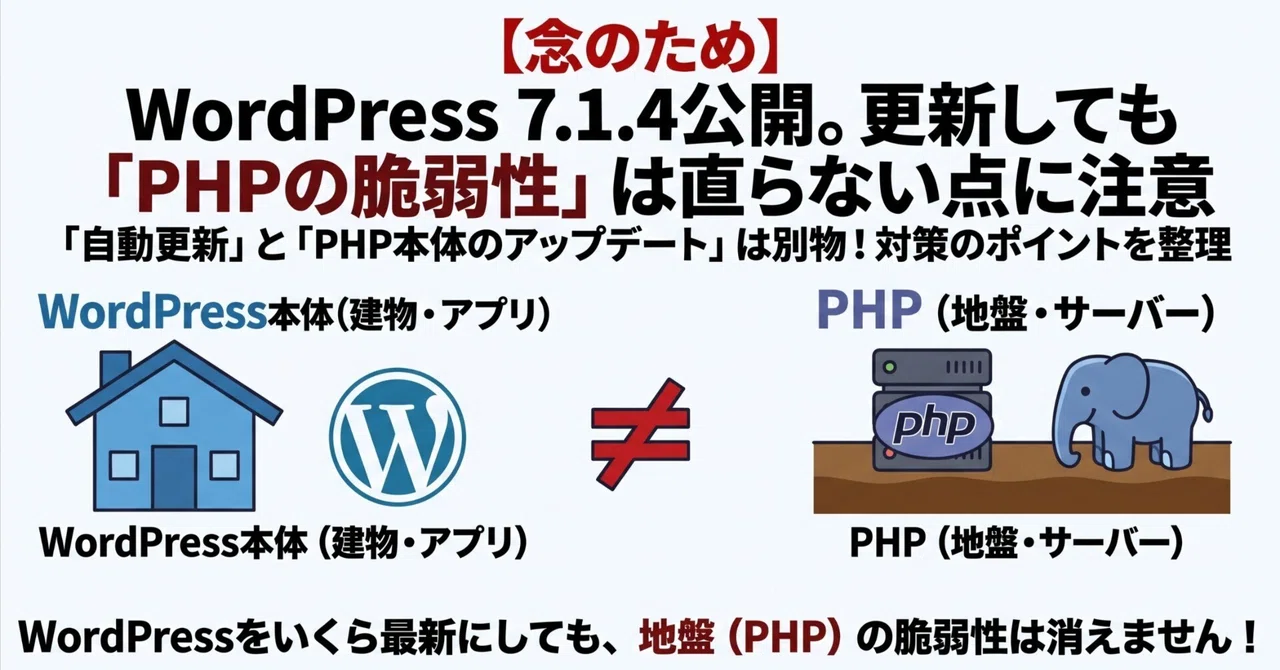
"פגיעות הליבה הקריטית ב-PHP (הידועה בכינויה PHP2Shell / CVSS 9.2)" שהוזכרה בהודעת החירום האחרונה שלנו ו"עדכון האבטחה של WordPress" הם שכבות (רמות) שונות לחלוטין שיש לטפל בהן.
• פגיעות PHP (PHP2Shell): זו בעיה בשרת, ה"תשתית" עצמה. עליך לשדרג את גרסת ה-PHP דרך מסך ניהול השרת או אמצעי דומה.
• עדכון WordPress: זוהי תחזוקה ל"בניין (יישום)" שנבנה על גבי תשתית זו. את הליבה מעדכנים דרך מסך הניהול של WordPress.
עדכון WordPress לגרסה 7.1.4 לא אומר שהסכנות של בעיית ה-PHP האחרונה נפתרו. יש לטפל בעדכוני WordPress ובעדכוני PHP באופן עצמאי.
מה קרה בעדכון WordPress הזה? (למה אין צורך בפחד מוגזם)
בעוד שמונחים מדאיגים כמו "לא מאומת Remote Code Execution (RCE)" מופיעים בדיווחים בחדשות, כאשר אתה מפרק את המציאות, זה לא "מצב חירום הדורש פאניקה מיידית".
הבעיות העיקריות שתוקנו הן שתי הנקודות הבאות:
1. בעיה בניצול "פער קטן מאוד" בתהליך העדכון (RCE)
• מנגנון: כאשר WordPress מבצע שדרוג גרסה, נוצרת ספרייה זמנית (wp-content/upgrade/) לחילוץ קבצים. במהלך "החלון הקצר מאוד" בזמן שעדכון זה מתרחש, היה מקום לגורמים חיצוניים לגשת ישירות לאותם קבצים זמניים.
• המציאות והערכת סיכונים: למרות שהסיכון התיאורטי (CVSS) מדורג כגבוה (9.0) על ידי סוכנויות אבטחה, "קשה מאוד לבצע ניצול מדויק של התזמון הקצר הזה במהלך עדכון ממקור חיצוני". לא דווח על מקרים ממשיים של ניצול על ידי הצוות הרשמי. מכיוון שהמשך השימוש בגרסה ישנה מחשש לעדכון הוא למעשה מסוכן יותר, מומלץ לעדכן לגרסה המתוקנת.
2. תיקונים למניעת חטיפת מסך ניהול וכו' (Stored XSS וכו')
• המציאות: הליבה של עדכון זה היא התיקון ל-"Stored XSS", המהווה יותר ממחצית מ-22 הבעיות. נסגרו סיכונים שבהם סקריפטים זדוניים נשמרים בליבת המערכת, כגון בעורך הבלוקים (block editor) או ב-customizer, ופרטי התחברות עלולים להיגנב כאשר מנהל מערכת פותח אותם בדפדפן.
• סביבות שצריך להיזהר מהן במיוחד: עדכון זה כולל תיקונים רבים שניתן להפעיל באמצעות חשבונות "Contributor" או "Author". עבור אתרים ארגוניים שבהם כותבים חיצוניים מגישים מאמרים או אתרי מדיה המופעלים על ידי מספר אנשים, זהו תיקון חשוב במיוחד מנקודת המבט של מניעת שיבוש.
נקודות שיש לשים לב אם אתה משתמש בגרסה ישנה (7.0, 6.9 וכו')
תיקון אבטחה זה הועבר בצורה יוצאת דופן לאחור (סופק כתיקוני תיקון בודדים) לא רק לסדרת 7.1 העדכנית אלא גם לסדרת 7.0 (7.0.8), לסדרה 6.9 (6.9.11), ואף לסדרות ישנות יותר (עד 4.7).
הסיבה לכך היא שפגיעויות כמו Stored XSS קיימות גם בגרסאות קודמות.
• זה לא המצב ש'זה לא נוגע לי כי אני לא משתמש בגרסה הראשית האחרונה': גם עבור אתרים המשתמשים בסדרות ישנות יותר, יש צורך לאשר אם הגרסה הקבועה המתאימה לכל סדרה הוחלה אוטומטית או ידנית.
• זה לא מבטיח שימוש לטווח ארוך: הצוות הרשמי תומך באופן פעיל רק בסדרה האחרונה (סדרת 7.1 וסדרת 7.2 הקרובה) בראש סדר העדיפויות. מכיוון שמתן טלאים לסדרות ישנות יותר הוא אמצעי חירום, רצוי לתכנן העברה לגרסה גבוהה יותר בזמן מתאים.
מה שמנהלי מערכת Web צריכים לבדוק עכשיו (נהלי עבודה בטוחים)
אלו הם נהלי בדיקה לטיפול בטוח במצב תוך מניעת סיכונים מהימנה במהלך תהליך העדכון.
▢ 1. הגבל גישה חיצונית לספריית העדכונים (הגנה מונעת)
• ה-RCE הנוכחי הוא פגיעות שבה ניתן לגשת לאזור הפריסה הזמני 'בזמן שתהליך העדכון בעיצומו'. לכן, לפני עדכון הליבה, ההגנה הבטוחה ביותר היא למנוע גישה ישירה חיצונית (הגדרת 403) לתיקיית wp-content/upgrade/ בשרת ה-Web (Apache, Nginx וכו').
• אם קשה לשנות הגדרות בתוך הארגון, מומלץ לאשר מראש עם חברת התחזוקה או עם מנהל השרת אם 'קיימות הגבלות גישה ל-Web עבור ספריית העדכונים הזמנית'.
▢ 2. עדכון לגרסה המתוקנת ממסך הניהול של WordPress
• כשגישה חיצונית לאזור הזמני חסומה, פתח את 'Dashboard' > 'Updates' במסך הניהול והפעל את העדכון.
• אם עדכונים אוטומטיים מופעלים בסביבה שלך, ייתכן שהוא כבר הוחל, אז בדוק אם ה-'Current Version' הוא 7.1.4 (או הגרסה הקבועה האחרונה עבור הסדרה המתאימה שלך אם אתה משתמש בסדרה ישנה יותר).
▢ 3. אל תשכח 'לבדוק את גרסת ה-PHP במקביל'
• גם לאחר ש-WordPress עודכן לגרסה העדכנית ביותר, בדוק שוב באמצעות 'Site Health' או כלי דומה כדי לוודא שגרסת ה-PHP הבסיסית אינה נמצאת בשלב סוף החיים (8.1 או מוקדם יותר).
[שווה לבדוק גם: נהלי תגובת חירום עבור PHP]
[שווה לבדוק גם: פגיעויות קריטיות בתשתית (שרת Linux)]
מעבר ל-WordPress (אפליקציה) ו-PHP (תווכה), הוכרזה פגיעות חמורה ביותר (CVE-2026-98432 / CVSS 9.8) בשכבת התשתית הנמוכה ביותר שבה הם פועלים: 'לב שרת ה-Linux (הקרנל)'.
המאמר הבא מסכם נקודות מפתח למניעת נזק משני, כגון שכחת הפעלה מחדש לאחר ההנחה ש'זה בטוח כי שוחרר תיקון' או גרימת הפסקת שרת עקב עבודה ממהרת.
[תוספת] עדכון תוסף שיש לבדוק גם: פגיעות ב-Contact Form 7
במקביל לעדכוני ליבת WordPress ו-PHP, שוחרר גם תיקון אבטחה (6.2.4.1) עבור התוסף הפופולרי 'Contact Form 7'. נקודות המפתח לגבי היקף ההשפעה והחומרה הן כדלקמן:
1. היקף השפעה (גרסאות היעד מוגבלות)
• בעוד שלתוסף עצמו יש בסיס משתמשים רחב של למעלה מ-10 מיליון ברחבי העולם, היעד הישיר של פגיעות זו הוא 'גרסאות 6.2 עד 6.2.3'.
• בעוד שסדרות ישנות יותר לפני 6.1 אינן מושפעות ישירות, המפתחים ממליצים לעבור לגרסה העדכנית ביותר כדי לחזק את האבטחה הכוללת.
2. חומרה (נדרשים שני תנאים מוקדמים כדי שהתקיפה תצליח)
• למרות שהיא מדווחת כ"פגיעות של העלאת קבצים לא מאומתת", כדי שיתרחש נזק ממשי, יש לעמוד גם ב"הטופס חייב להיות שדה קובץ מצורף" וגם "רישום ספריית שרת חייב להיות פעיל".
• אם מדובר ב"טופס הגשת טקסט בלבד" סטנדרטי, זה לא יוביל מיד למצב חירום כמו חטיפה מרחוק.
3. "מחסום התאימות" שדורש את מירב תשומת הלב בשטח
• כדי להחיל את הגרסה המתוקנת (סדרה 6.2), "WordPress 7.1 ומעלה" ו-"PHP 8.3 ומעלה" הן דרישות חובה.
• חשוב לציין כי יש לעשות זאת במקביל לעדכון הבסיס PHP ומערכת הליבה, וכי שינויים במפרטי אימות סיומת הקבצים עשויים להשפיע על קבצים מצורפים מיוחדים.
עבור אתרים עם שדות קבצים מצורפים, מומלץ לבדוק את הגדרות השרת ולהמשיך עם עדכונים לגרסה 6.2.4.1 ואילך בתיאום עם מערכת הליבה ועדכוני PHP.
הפניה: הודעות רשמיות, מקורות ראשוניים וחומרי עזר
• Official WordPress מידע מהדורה WordPress 7.1.4 – WordPress.org
• תיעוד טכני רשמי (List ופרטים על תיקונים לסדרות ישנות יותר) Version 7.1.4 – WordPress.org Documentation
• חומרי פרשנות וניתוח טכני: WordPress 7.1.4 שוחררה, 22 פגיעויות תוקנו, כולל טיפול ב-RCE לא מאומת וב-Stored XSS במהלך עדכונים | Security Measures Lab
• פגיעות העלאת קבצים שרירותית לא מאומתת בתוסף WordPress טופס יצירת קשר Contact Form 7, תוקן ב-6.2.4; מומלץ לעדכן לגרסה 6.2.4.1 העדכנית ביותר
[הצהרת ויתור] מאמר זה נוצר במטרה להעלות מודעות על סמך מידע זמין לציבור. היקף ההשפעה ונהלי התגובה הנדרשים משתנים בהתאם לתצורה וסביבת השימוש של כל מערכת. בעת ביצוע עדכונים או שינויי תצורה, אנא הקפד לבדוק את המידע העדכני ביותר באתרים הרשמיים, התייעץ עם אנשי תחזוקת מערכת או מומחים, ופעל על אחריותך בלבד. המחבר אינו נושא באחריות לכל תקלה או נזק שנגרמו כתוצאה משימוש במידע במאמר זה.
קריאה וכלים קשורים
אבטחת WordPress- Jetpack Protect — סריקת חולשות ב-WordPress
- Limit Login Attempts Reloaded — הגבלת ניסיונות התחברות
- MalCare — סריקה וניקוי נוזקות
- פרצת אבטחה קריטית ב-PHP: מה בעלי אתרי WordPress חייבים לעשות
- דו"ח חולשות שבועי: מאות פלאגינים וערכות נושא ב-WordPress תחת איום
- חולשת אבטחה חדשה ב-PHP: מה בעלי אתרים צריכים לדעת