
עליית סוכני AI זדוניים: כך AntiFox גונבת הרשאות AWS
אמ;לק
כלי תקיפה מבוססי בינה מלאכותית (AI Agents) הופכים למתוחכמים יותר ומסוגלים לאתר ולנצל הרשאות גישה חשופות בענן. על צוותי אבטחה לצמצם את חשיפת סודות הענן ולהדק את ניהול ההרשאות.
סיכום בעברית: מערכת VibeSec · מדיניות המקורות
נוסף ל-VibeSec:
כותרת מקורית: AntiFox Targeting AWS Credentials: The Latest Wave of AI Agent Attacks
התוכן המלא בעברית
תרגום אוטומטי מהמקור; מונחים טכניים נשארו באנגלית. לנוסח המחייב — הכתבה המקורית.
• סוכן הפריצה קיבל המשך תוך פחות משבוע: AntiFox, גרסה מבוססת (fork) של ARTEX, מפנה כעת את אותו ספר פעולות סוכן (agentic playbook) כלפי AWS. מאות בקשות API בתוך כ-30 דקות הספיקו כדי להגיע לסודות הפקה (production secrets).
• הוא אפילו לא זקוק לסורק סודות: רק 4 מתוך כ-45 מסגרות תקיפה מספקות כזה, ובכל זאת מבנה ARTEX ללא סורק מצא 8 מתוך 9 אישורים שהוטמנו, כשהוא מתחיל תוך פחות מ-13 שניות.
• מחיקת מפתח שדלף לא פותרת דבר: הגישה נותרת פעילה עד לביטולה. למד את מהלכי ה-Detect, Remediate, Prevent שמצמצמים את מה שתוקף הפועל במהירות מכונה יכול למצוא.
בשבוע שעבר, Microsoft Threat Intelligence דיווחו על תוקפים המשתמשים ב-ARTEX, מסגרת AI סוכנת, כדי למצוא אישורים חשופים ב-GitHub ולהשתמש בהם לרעה כדי לגשת לסביבות ענן.
כעת, פחות משבוע לאחר מכן, BleepingComputer מדווח על תוקפים המשתמשים במסגרת סוכנת אחרת בשם AntiFox כדי לתקוף סביבות AWS. AntiFox החלה כגרסה מבוססת (fork) של ARTEX, וחוקרים ב-Arctic Wolf קישרו בין תשתית המפעילה את המסגרת לבין פריצות אמיתיות שכללו גניבת אישורים וגישה לא מורשית לענן.
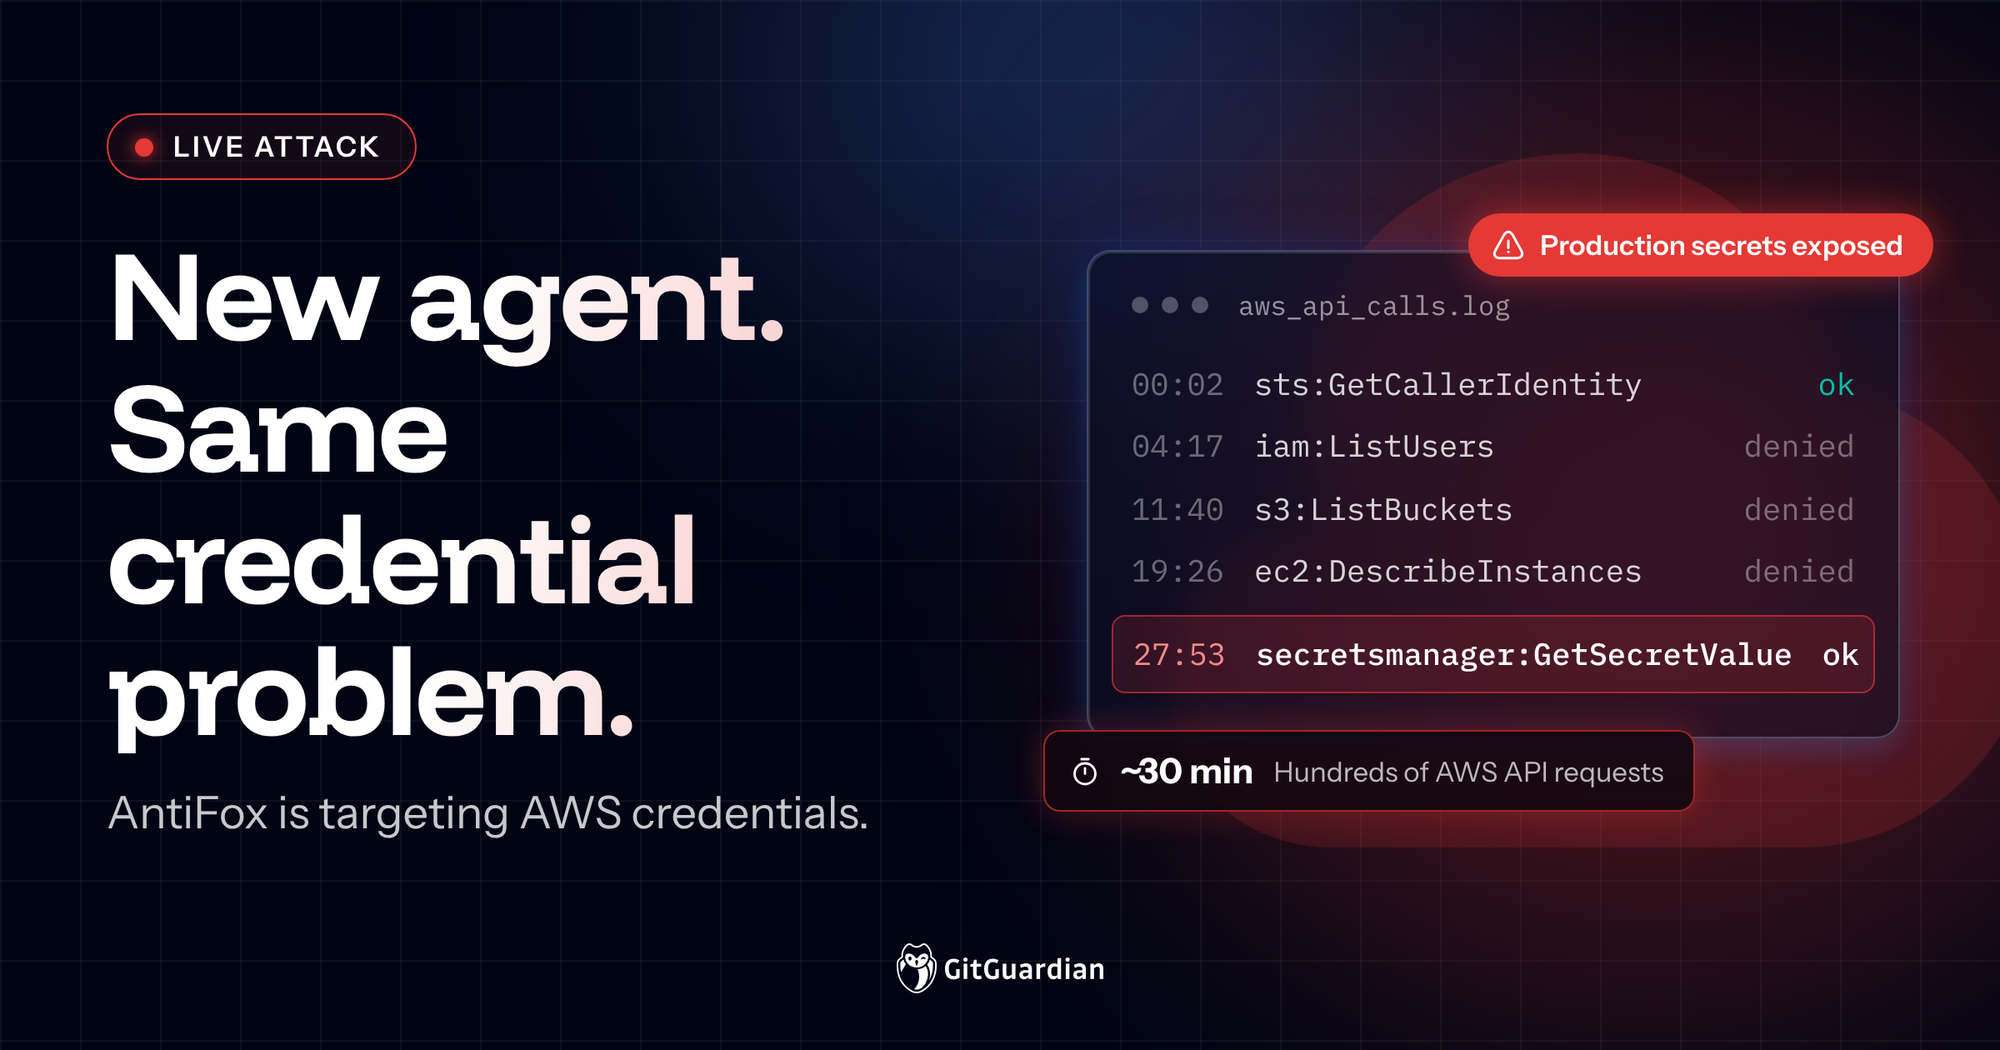
התוקפים השתמשו במסגרת סוכנת פוגענית זו כדי להתפשר על יישומי אינטרנט, לגנוב נתוני תצורה ולהשתמש בכל זהות AWS חוקית שהצליחו למצוא. בפריצה אחת, התוקפים יצרו מאות בקשות AWS API תוך כ-30 דקות. רוב הבקשות נדחו, אך חלקן הצליחו, כולל פעולות שחשפו סודות הפקה.
בתקרית נפרדת, התוקפים השתמשו גם באישורים תקפים כדי לגשת לאובייקטים ב-S3.
גרסה חדשה של אותה מסגרת AI, הפעם כשהיא ממנפת ספק ענן אחר. זה כנראה רק קצה הקרחון. סביר להניח שנראה עדויות נוספות לשינוי רחב יותר באופן שבו מבוצעות התקפות סייבר.
החדשות הטובות הן שתעשיית האבטחה התכוננה לאבולוציה הזו במשך שנים, ויש כמה נתיבי הפחתה שכל אחד יכול לקפוץ עליהם. לרוע המזל, המהירות והנגישות של הכלים הללו משתנים מהר יותר ממה שארגונים רבים הצליחו להתפתח. אנו נמצאים בצומת דרכים, וחברות צריכות לחשוב מחדש על אופן הטיפול בזכויות הגישה והאישורים, שהם הליבה לכל אחת מההתקפות הללו, בכל הארגון.
מ-Metasploit ל-ARTEX, אבטחה התקפית מתפתחת
תוקפים תמיד השתמשו בכלי אבטחה לגיטימיים למטרות זדוניות.
כלים לגיטימיים לבדיקות חדירה כמו Burp Suite, Metasploit ו-Netcat חיוניים עבור בודקי חדירה וחוקרי אבטחה. הם עוזרים לאנשי מקצוע להבין כיצד מערכות מתקשרות, לגלות נקודות תורפה ולבדוק אם בקרות האבטחה פועלות כמתוכנן. כאשר נעשה בהם שימוש כנגד מערכות שבבעלותך, אלו הם כלי למידה רבי עוצמה, והקהילות והחברות שמתחזקות אותם עושות עבודה חשובה.
אותן יכולות שימושיות לתוקפים.
עם זאת, מבחינה היסטורית, השימוש בכלים אלה דרש ידע טכני עמוק. Netcat מספקת יכולות רשת חזקות, אך המפעילים צריכים להבין פרוטוקולים, חיבורים ומה לעשות עם הגישה המתקבלת. Metasploit מספקת יכולות ניצול נרחבות, אך המפעילים עדיין צריכים להבין את סביבות היעד, לזהות ניצול ישים ולנווט בתוצאות.
מסגרות AI סוכנות מורידות את מחסום הכניסה הזה
כעת, תוקף יכול לתת לסוכן מטרה בשפה פשוטה. הסוכן יכול לחקור את הסביבה, לבחור כלים, לבצע פקודות, לפרש את התוצאות ולהחליט מה לנסות הלאה.
כל מי שיש לו גישה ל-AntiFox או ל-ARTEX יכול פשוט לומר מילולית: "מצא אישורים חשופים, קבע למה הם מאפשרים גישה, וזהה משאבים יקרי ערך". הפקודה הזו יוזמת סדרה של פעולות טכניות שבעבר דרשו מומחיות מעשית רבה בהרבה.
הכלים גם הולכים ומשתפרים בהתאוששות מניסיונות כושלים. סוכן יכול להיתקל בשגיאה, לפרש את התגובה, לשנות את הפקודה הבאה שלו ולהמשיך בחקירה.
אנשי אבטחה נהנים מאותן יכולות במהלך הערכות מורשות. לטכנולוגיה הבסיסית יש שימושים לגיטימיים, בדיוק כפי שעושים לכלי בדיקת חדירה מסורתיים.
החשש הגובר הוא באיזו קלות ובזול ניתן ליישם את היכולות הללו כעת על מטרות אמיתיות.
ARTEX הוא קצה קרחון
הופעתו של AntiFox באה בעקבות מגמה גדולה יותר שצוות מחקר האבטחה של GitGuardian כבר חקר.
חוקרי GitGuardian פרסמו ניתוח של כ-45 מסגרות תקיפה סוכנות, הבוחן כיצד הן פועלות, משתלבות, וכיצד ניתן להשתמש בהן כדי לגלות סודות חשופים. חלקן מגיעות עם סורקי סודות ייעודיים. אחרות מסתמכות על כלים לכל מטרה ומאפשרות למודל השפה להבין כיצד להשיג את היעד.
הצוות מצא שרק ארבע מהמסגרות שנבדקו כללו סורק סודות עובד המשולב בסוכן. אף אחת לא כללה צינור (pipeline) מובנה לציד סודות ב-GitHub.
עם זאת, זה עושה מעט מאוד כדי להגביל את מה שהם יכולים להשיג.
רוב המסגרות הללו נותנות לסוכנים שלהן גישה למעטפת ולאינטרנט. הם יכולים לחפש GitHub, להוריד כלי עזר, לבדוק קבצים ולהשתמש במידע שהם מגלים כדי לתכנן את הפעולות הבאות.
פוסט אחרון של חוקר GitGuardian, גיום ולדון (Guillaume Valadon), הדגים את היכולת הזו באמצעות ניסוי מבוקר ב-ARTEX. למבנה שנבדק לא היה סורק סודות ייעודי, ובכל זאת הוא מצא שמונה מתוך תשעה אישורים שהוטמנו באמצעות פקודות רגילות כמו git ו-grep. הסוכן החל לחפש סודות תוך 6 עד 13 שניות, גם כאשר קיבל הוראה כללית להעריך את מצב האבטחה של מאגר. דיווחים מהעולם האמיתי על ARTEX ו-AntiFox מספקים כעת ראיות לכך שתוקפים מיישמים יכולות סוכנות דומות במהלך פריצות ממשיות.
עידן האבטחה ההתקפית הסוכנת כבר כאן, ו-ARTEX היא אחת ממסגרות רבות המסוגלות להשתתף בה.
AntiFox מראה כיצד אותו נתיב התקפת אישורים פועל נגד AWS
הדיווח האחרון של AntiFox מספק דוגמה נוספת לתוקפים בעקבות נתיבים מבוססים לעבר שימוש לרעה באישורים.
על פי החקירה של Arctic Wolf, התשתית שאירחה את AntiFox הייתה קשורה להתקפות נגד יישומי אינטרנט חשופים לאינטרנט וסביבות AWS.
פריצה אחת כללה ניצול אישורי AWS תקפים, כולל משתמשי IAM ותפקידי EC2 שהונחו (assumed). תוקפים מצאו וניצלו זהויות כדי למנות שירותי ענן ולבדוק את ההרשאות הזמינות שלהן. מאות בקשות API הוגשו תוך כ-30 דקות. חלקן ניגשו בהצלחה למשאבים רגישים, כולל סודות הפקה.
דפוס ההתקפה מוכר מדי: היריב השיג או השתמש באישורים, בחן את ההרשאות הקשורות לזהויות הללו וניסה לגשת למשאבים נוספים. האישורים סיפקו את הקשר בין מערכות שנפרצו למשאבים שהתוקפים רצו להגיע אליהם.
זו בדיוק בעיית האבטחה שGitGuardian מטפלת באמצעות Credential Layer Security Platform שלנו.
התקפות מהירות יותר הופכות את חשיפת האישורים הקיימת למסוכנת יותר
כל ארגון מודרני תלוי באישורים המחברים בין אנשים, יישומים, תשתית ושירותים. הקשרים האלה מהווים את שכבת האישורים.
אישור חשוף יכול לתת לתוקף גישה לזהות מהימנה. ההרשאות הקשורות לזהות זו קובעות אילו מערכות ומשאבים זמינים.
אישורים יכולים גם להוביל לאישורים נוספים. לזהות אפליקציה שנפרצה עשויה להיות הרשאה לאחזר סודות מכספת. סודות אלה עשויים לספק גישה למאגרי מידע או שירותי ענן אחרים.
ההשפעה הפוטנציאלית גדלה ככל שתוקפים מגלים ומשתמשים לרעה במערכות היחסים הללו.
ארגונים זקוקים לפקדים שמונעים מאישורים להיחשף מלכתחילה. הם גם צריכים גילוי מתמשך ומספיק הקשר כדי להגיב ביעילות כאשר מתרחשת חשיפה.
הידיעה שדלף אישור היא נקודת ההתחלה. הידיעה לאיזו זהות היא שייכת, לאילו הרשאות היא מעניקה ולאילו משאבים היא יכולה לגשת מאפשרת לצוותים לבצע פעולה משמעותית.
ההקשר הוא מה שמחבר בין גילוי לתיקון.
תגובת החירום נותרה: Prevent, Detect, Remediate
אותן פעולות מיידיות המומלצות במאמר ARTEX הראשון שלנו חלות על AntiFox ועל המעמד הרחב יותר של מסגרות תקיפה סוכן.
אלה הם נוהלי אבטחת אישורים מבוססים. חשיבותם עולה ככל שתוקפים הופכים להיות מסוגלים לבצע יותר שלבים עם פחות התערבות אנושית.
זהה את האישורים שכבר נחשפו
נניח שתוקפים כבר מחפשים את האישורים שלך.
המחקר על ARTEX אישר שתוקפים מחפשים ב-GitHub הציבורי אחר סודות OAuth של אפליקציות. AntiFox מדגים את הסיכון הנוסף של אישורים שנחשפים דרך סביבות אפליקציה שנפגעו. ארגונים זקוקים לנראות בשני התרחישים.
נכון לעכשיו, עליך להפעיל GitHub Security Audit כדי לחקור חשיפה ציבורית הקשורה למפתחים שלך, כולל אישורים שדלפו מחוץ למאגרים שהארגון שלך שולט ישירות בו. זהו שירות חינמי ולוקח מספר דקות בלבד.
HasMySecretLeaked מספק דרך נוספת לבדוק אם אישור הופיע בפומבי GitHub מבלי לחשוף את סוד הטקסט הפשוט במהלך הבדיקה. סרוק מאגרים פנימיים וסביבות CI/CD עבור סודות מקודדים ובדוק אותם מול מסד נתונים זה.
כשאתה חושב על משטחים לסריקה, זכור שאישורים מצטברים גם במחשבים ניידים למפתחים. Developer Endpoint Protection עוזר לזהות סודות בקובצי תצורה מקומיים ובספריות של כלי קידוד AI. ניתן לפרוס זאת לכל מחשב או דרך MDM.
GitGuardian מפגיש את ההקשר הזה כדי לעזור לצוותים לזהות אילו חשיפות דורשות תשומת לב מיידית.
תקן אישורים חשופים מהר ככל האפשר
התייחס לאישורים חשופים כאל נפגעים ובטל או סובב אותם.
אישורים תקפים עבור כל מערכות ייצור או מידע רגיש צריכים להיות בראש סדר העדיפויות.
עבור סביבות AWS המתוארות בדיווח AntiFox, על אנשי ההגנה לחקור פעילות IAM חריגה וגישה בלתי צפויה למשאבי AWS. עברו על יומני CloudTrail לחיפוש קריאות API מוצלחות בתוך פרצי בקשות שנדחו.
בדוק אם זהויות שנפגעו ניגשו אל Secrets Manager או מערכות אחרות המכילות אישורים נוספים.
בטל הפעלות מושפעות של AWS ומפתחות גישה. סובב אישורים שנחשפו דרך קובצי תצורה של יישומים וודא אם תוקפים השתמשו באישורים אלה כדי להגיע למשאבים נוספים.
הבנת התלויות היא חיונית בעת סיבוב (rotation) אישורים המשמשים ליישומי ייצור. צוותי אבטחה צריכים לדעת אילו שירותים יושפעו כדי שיוכלו לתאם החלפה ולמנוע השבתות מיותרות. כאן מתבהר כוחה של מפת החקר.
וזכרו שהסרת סוד חשוף ממאגר או מחיקת קובץ שנפרץ אינם פוסלים את האישור.
הגישה החשופה נשארת זמינה עד שהאישור יבוטל, יסובב או יהפוך לבלתי שמיש בדרך אחרת.
מניעת התפשטות של אישורים
למרות שזיהוי חיוני, מניעת הפיכת אישורים חדשים לתוקף או ליריב AI חיונית לא פחות.
זו הסיבה שאנחנו מייצרים ggshield. CLI שלנו יכול לעזור לך לתפוס סודות מקודדים לפני שהם מגיעים למאגרים באמצעות סריקה מוקדמת ודחיפה מראש. אתה יכול להרחיב את הבדיקות הללו לזרימות עבודה של CI/CD.
אנו ממליצים בחום לכל המשתמשים בסוכנים AI להתקין את ה-AI Hooks שלנו כדי להוסיף בקרות דטרמיניסטיות לזרימות העבודה של סוכני קידוד. ווים אלה מזהים הנחיות נושאות סוד ואינטראקציות עם כלים לפני חשיפה של אישורים באמצעות פעולות אלה ומונעים מהסוכן להשתמש או להעתיק אישורים אלה למקום אחר.