$ grep -r

חיפוש: חיפוש: appsec

חפש בכל התוכן שנאסף: חדשות, מאמרים ומדריכים.

החיפוש מאתר חדשות, מדריכים, כלים וספריות לפי שם או נושא. בחרו סביבת פיתוח כדי לצמצם תוצאות, ובדקו את המקור הרשמי לפני פעולה.

עודכן תוכן העמוד: · מערכת VibeSec · מדיניות המקורות

30 תוצאות עבור "appsec"

אבטחת סוכני קוד מבוססי AI: מה צריך לבדוק?
מאמרGitGuardian Blog
לפני 8 ימים

אבטחת סוכני קוד מבוססי AI: מה צריך לבדוק?

אמ;לק:סוכני AI שמסייעים בכתיבת קוד ניגשים למידע, הרשאות וקבצים שלא תמיד חשופים בתהליך עבודה רגיל. מנהלי אבטחה חייבים להבין אילו משאבים נמצאים בטווח ההגעה של הסוכנים הללו כדי למנוע דליפת סודות.

Coding Agent Security for AppSec Leaders: Start With What Agents Can Reach

#ai-coding#appsec#security-architecture
למקור המקורי
לפתח מהר ובטוח: צ'ק-ליסט אבטחת מידע לקוד שנוצר על ידי AI
חדשותMedium — Vibe Coding Tag
לפני 26 ימים

לפתח מהר ובטוח: צ'ק-ליסט אבטחת מידע לקוד שנוצר על ידי AI

אמ;לק:עם המעבר לפיתוח מהיר באמצעות כלים כמו Cursor, Replit ו-Lovable, חשיבות בדיקות האבטחה לקוד שנוצר על ידי AI הופכת לקריטית. המדריך מציע רשימת בדיקות מקיפה למפתחים כדי למנוע חולשות אבטחה נפוצות ופגיעויות שרשרת אספקה הנובעות מהזיות מודלים. הפתרון מאפשר לשמור על קצב פיתוח מואץ מבלי להתפשר על עקרונות AppSec.

Ship Fast, Ship Safe — The AI-Generated Code Security Checklist

#ai-security#vibe-coding#appsec#secure-coding
למקור המקורי
בינה מלאכותית גילתה חולשת PHP בת 14 שנה: מה היא תמצא בקוד שלכם?
חדשותMedium — Vibe Coding Tag
לפני 26 ימים

בינה מלאכותית גילתה חולשת PHP בת 14 שנה: מה היא תמצא בקוד שלכם?

אמ;לק:כלי AI איתרו שתי פגיעויות קריטיות בקוד המקור של PHP שהסתתרו במסלולי טיפול בשגיאות במשך יותר מעשור. המקרה מדגים כיצד סוכני AI הופכים לכלי מחקר ואיתור חולשות עוצמתיים ברמת ה-AppSec. עבור מפתחים, מדובר בתזכורת לכך שכלים אוטונומיים יכולים לחשוף פערי אבטחה הן בקוד חדש והן ברכיבי לגאסי.

AI Just Found a 14-Year-Old Hole in PHP. What Will It Find in Your Code?

#ai-security#vulnerability-research#php#appsec
למקור המקורי
שימוש ב-AI לניהול ותיעדוף התראות אבטחה דחופות בצוות הפיתוח
חדשותMedium — Vibe Coding Tag
לפני 26 ימים

שימוש ב-AI לניהול ותיעדוף התראות אבטחה דחופות בצוות הפיתוח

אמ;לק:מאמר המתאר כיצד כלי בינה מלאכותית יכולים לייעל תהליכי תגובה לאירועי אבטחה ולהפוך טיפול בהתראות לקל ונגיש יותר לצוות. במקום להגביל שימוש ב-AI רק לבניית קוד, הפתרון רותם מודלים לניתוח מהיר וסגירת פערים תחת לחץ זמנים. הגישה מדגימה אינטגרציה מעשית בין DevOps ל-AppSec בעידן המודרני.

Two Security Alerts. One Peaceful Weekend.

#secops#incident-response#ai-workflows#devsecops
למקור המקורי
כיצד מהנדסי אבטחה בוחנים ומנתחים קוד שנוצר על ידי כלי AI בפועל
חדשותMedium — Vibe Coding Tag
לפני 29 ימים

כיצד מהנדסי אבטחה בוחנים ומנתחים קוד שנוצר על ידי כלי AI בפועל

אמ;לק:המאמר מציג שינוי תפיסתי נדרש בקרב אנשי AppSec ומפתחים בעת ביקורת קוד שנוצר באמצעות LLMs. הניתוח מתמקד באתגרי אבטחה ייחודיים לקוד סינתטי, כגון הלוצינציות של חבילות תוכנה ופגיעויות נסתרות. בנוסף, מוצגות מתודולוגיות מעשיות לשילוב בקרות אבטחה ישירות בתהליכי פיתוח מבוססי AI.

How security engineers actually assess AI-generated code

#ai-security#code-review#vibe-coding#llm-security
למקור המקורי
$cat article.txt

>כשל באימות תעודות לצד רינדור פלט לא מסונן מתשובות שרת מאפשר שרשור מתקפה להרצת קוד מרחוק (RCE) בסביבת Node.js דרך Industrial Edge App…

חדשותCISA Cybersecurity Advisories
22.10.2026

שרשרת חולשות ב-Industrial Edge App Publisher מובילה ל-RCE מקומי

אמ;לק:כשל באימות תעודות לצד רינדור פלט לא מסונן מתשובות שרת מאפשר שרשור מתקפה להרצת קוד מרחוק (RCE) בסביבת Node.js דרך Industrial Edge App Publisher. התוקף מסוגל להתחזות לשרת הניהול ולהשתלט על תחנת הפיתוח. תרחיש זה מדגים חולשת AppSec קלאסית בכלי הפצה של אפליקציות קצה.

Siemens Industrial Edge App Publisher

#rce#certificate-validation#nodejs#appsec
למקור המקורי
המרת backlog פגיעויות ל-Pull Requests באמצעות סוכני תיקון אוטונומיים
מאמרSnyk Blog
22.10.2026

המרת backlog פגיעויות ל-Pull Requests באמצעות סוכני תיקון אוטונומיים

אמ;לק:השקת ה-Preview הפתוח של Evo Remediation Agent מציגה פתרון מבוסס סוכני AI לתיקון אוטומטי של תלויות פגיעות. הכלי מאפשר לצוותי AppSec להמיר התראות אבטחה ישירות ל-Pull Requests מוכנים למיזוג תוך בדיקת תאימות. צעד משמעותי בשילוב Agentic AI בשרשרת האספקה ואבטחת הקוד.

Turn Your Vulnerability Backlog Into Pull Requests With Agentic Remediation

#agentic-ai#appsec#supply-chain#auto-remediation
למקור המקורי
בדיקות חדירה באמצעות סוכני AI: האתגר האמיתי טמון ב-Harness
חדשותThe Hacker News
21.10.2026

בדיקות חדירה באמצעות סוכני AI: האתגר האמיתי טמון ב-Harness

אמ;לק:הפעלת סוכני LLM לביצוע מתקפות על יישומי רשת הפכה לפשוטה, אך האתגר ההנדסי המרכזי טמון במעטפת הבקרה (Harness) שמסביב למודל. מעטפת זו אחראית להבטיח שהבדיקות ירוצו בצורה בטוחה מול סביבות ייצור וללא יצירת נזקים מיותרים או התראות שווא. ככל ששילוב סוכנים אוטונומיים ב-AppSec גובר, הנדסת המעטפת הופכת לרכיב הקריטי ביותר באבטחת התהליך.

The Harness Is the Hard Part of Agentic Pentesting

#ai-agents#pentesting#llm-security#appsec
למקור המקורי
כיצד צוותי אבטחה יכולים להשתלט על קוד בלתי מבוקר בעידן ה-AI
חדשותThe Hacker News
20.10.2026

כיצד צוותי אבטחה יכולים להשתלט על קוד בלתי מבוקר בעידן ה-AI

אמ;לק:מאמר ניתוח על תופעת ה-"Wild Code" – אוטומציות ואפליקציות שנוצרות במהירות על ידי עובדים וצוותים באמצעות כלי AI ללא פיקוח אבטחתי. תופעת ה-Shadow IT מועצמת בעזרת Vibe Coding ומייצרת פערי אבטחה, דליפות מידע והרשאות יתר. צוותי AppSec נדרשים להגדיר מסגרות גוברננס וניטור בזמן אמת.

What Security Teams Can Do To Tame Wild Code

#vibe-coding#shadow-it#ai-governance#appsec
למקור המקורי
סוכני אבטחה אוטונומיים מבית Snyk
מאמרSnyk Blog
15.10.2026

סוכני אבטחה אוטונומיים מבית Snyk

אמ;לק:פיתוח מונחה AI דורש אבטחה מהירה יותר. הכלי החדש של Snyk משתמש בסוכנים אוטונומיים לזיהוי ותיקון חולשות בזמן אמת, תוך שילוב עבודה אנושית.

Introducing Evo Agentic AppSec: Security That Keeps Up With AI Development

#ai#snyk#appsec#vulnerability-management
למקור המקורי
מהי אבטחת יישומים מבוססת סוכנים (Agentic AppSec)?
מאמרSnyk Blog
30.9.2026

מהי אבטחת יישומים מבוססת סוכנים (Agentic AppSec)?

אמ;לק:Agentic AppSec מנצלת סוכני AI מבוססים, מוגדרים ומאומתים באופן עצמאי לניהול מחזור אבטחת היישומים. גישה זו משפרת את האוטומציה והדיוק בתהליכי אבטחת קוד. המודל מסייע בזיהוי ובתיקון חולשות לאורך כל שלבי הפיתוח.

What Is Agentic AppSec?

#agentic-ai#appsec#ai-security#devsecops
למקור המקורי
למה חתימת קוד היא חובה ב-Vibe Coding?
חדשותMedium — Vibe Coding Tag
25.8.2026

למה חתימת קוד היא חובה ב-Vibe Coding?

אמ;לק:כאשר אתם משתמשים בעוזרי AI ליצירת קוד, אתם עלולים להזריק פגיעות בלי לשים לב. הכתבה מסבירה למה חתימת Hash לקוד היא צעד קריטי ברשימת התיוג (Checklist) שלכם כדי להבטיח שהקוד שלכם לא הותקף.

Vibe Coding: Why Payload Hash Signing Must Be on Your AppSec Checklist ?

#vibe-coding#appsec#ai-security#best-practices
למקור המקורי
מבט ראשון על Agentic AppSec: תיקון אוטונומי והגנה מפני קוד זדוני
מאמרSnyk Blog
4.8.2026

מבט ראשון על Agentic AppSec: תיקון אוטונומי והגנה מפני קוד זדוני

אמ;לק:סקירה זו מציגה את היכולות הראשוניות של Snyk בתחום ה-Agentic AppSec. היא מתמקדת בסוכן תיקון אוטונומי שמסייע באיתור ובתיקון חולשות אבטחה, וכן במנגנון הגנה מפני קוד זדוני שמונע שילוב חבילות תוכנה מסוכנות בסביבת הפיתוח.

A First Look at Evo Agentic AppSec: Agentic Remediation and Malicious Code Defense

#agentic-appsec#ai-security#vulnerability-management#malicious-code-defense
למקור המקורי
מדוע קוד שנוצר על ידי AI דורש בדיקות אבטחה דינמיות
מאמרSnyk Blog
20.3.2026

מדוע קוד שנוצר על ידי AI דורש בדיקות אבטחה דינמיות

אמ;לק:ניתוח קוד סטטי לא תמיד מספיק כדי לגלות פרצות בקוד שנכתב על ידי AI. יש לבצע בדיקות דינמיות (בדיקות שמתבצעות בזמן שהאפליקציה רצה) כדי לוודא שהפרצות ניתנות לניצול בעולם האמיתי.

The Next Era of AppSec: Why AI-Generated Code Needs Offensive Dynamic Testing

#appsec#ai-code#dynamic-testing
למקור המקורי
מגילוי לתיקון: חשיבה מחדש על אבטחת יישומים סביב אקספלויטציה ופתרונות שורש הבעיה
מאמרWiz Blog
16.2.2026

מגילוי לתיקון: חשיבה מחדש על אבטחת יישומים סביב אקספלויטציה ופתרונות שורש הבעיה

אמ;לק:Wiz משנה את אבטחת היישומים באמצעות Security Graph, המקשר פגיעויות runtime מאומתות ישירות לקוד המקור. גישה זו מאפשרת התמקדות בתיקון פגיעויות רלוונטיות וניתנות לניצול, במקום לרדוף אחר התראות רבות.

From Detection to Remediation: It’s Time to Rethink AppSec Around Exploitability and Root Cause Fixes

#appsec#exploitability#security-graph#remediation
למקור המקורי
מהאצה לחשיפה: מדוע AI דורש AppSec בוגר יותר
מאמרSnyk Blog
12.2.2026

מהאצה לחשיפה: מדוע AI דורש AppSec בוגר יותר

אמ;לק:אף ש-AI מאיץ את אספקת הקוד, הוא גם מגדיל את סיכוני האבטחה על ידי הפיכת טעויות קלות לפגיעויות מערכתיות. המאמר מסביר כיצד להפוך את ה-AI מנטל פוטנציאלי למנוע צמיחה מאובטח. הדבר דורש יישום מדיניות Governance ובקרות אבטחה חזקות לאורך מחזור חיי הפיתוח.

From Acceleration to Exposure: Why AI Demands Mature AppSec

#ai-security#appsec-maturity#risk-management#devsecops
למקור המקורי
פגיעות בקוד AI: אבטחת AI דורשת יסודות AppSec מסורתיים
מאמרSnyk Blog
14.1.2026

פגיעות בקוד AI: אבטחת AI דורשת יסודות AppSec מסורתיים

אמ;לק:פגיעות קריטית ב-ServiceNow Virtual Agent מדגישה את הצורך הדחוף ביישום עקרונות AppSec מסורתיים לאבטחת AI סוכנתי. למרות שה-AI יכול להעצים סיכונים, שורש הבעיה טמון לעיתים קרובות בכשלי אימות והרשאה קלאסיים.

ServiceNow's Virtual Agent Vulnerability Shows Why AI Security Needs Traditional AppSec Foundations

#ai-security#appsec-foundations#agentic-ai#vulnerability
למקור המקורי
יוזמה חדשה של Wiz: אפס קריטיות באבטחת אפליקציות
מאמרWiz Blog
31.12.2025

יוזמה חדשה של Wiz: אפס קריטיות באבטחת אפליקציות

אמ;לק:Wiz משיקה תוכניות חדשות שנועדו להציב רף גבוה של אבטחת פיתוח (AppSec) וזמני תגובה מהירים לאירועי סייבר. המטרה היא לתת לצוותי פיתוח מטרה ברורה להפחתת חולשות קריטיות.

Expanding the Zero Critical Club to set a new standard for AppSec and SecOps teams

#wiz#appsec#devsecops
למקור המקורי
ארגונים משיגים החזר ROI של 288% עם פלטפורמת Snyk AI Trust
מאמרSnyk Blog
12.11.2025

ארגונים משיגים החזר ROI של 288% עם פלטפורמת Snyk AI Trust

אמ;לק:מחקר חדש של Forrester TEI מראה כי ארגונים המשתמשים בפלטפורמת Snyk AI Trust משיגים החזר ROI של 288%. הפלטפורמה משפרת את פרודוקטיביות המפתחים, מחזקת אבטחה, ומאחדת כלי AppSec.

Organizations Achieve 288% ROI with The Snyk AI Trust Platform, According to New Forrester TEI Study

#snyk#roi#appsec-tools#developer-productivity
למקור המקורי
אפליקציות מודרניות: הקוד לענן - בנייה מחדש בדרך הנכונה
מאמרWiz Blog
17.10.2025

אפליקציות מודרניות: הקוד לענן - בנייה מחדש בדרך הנכונה

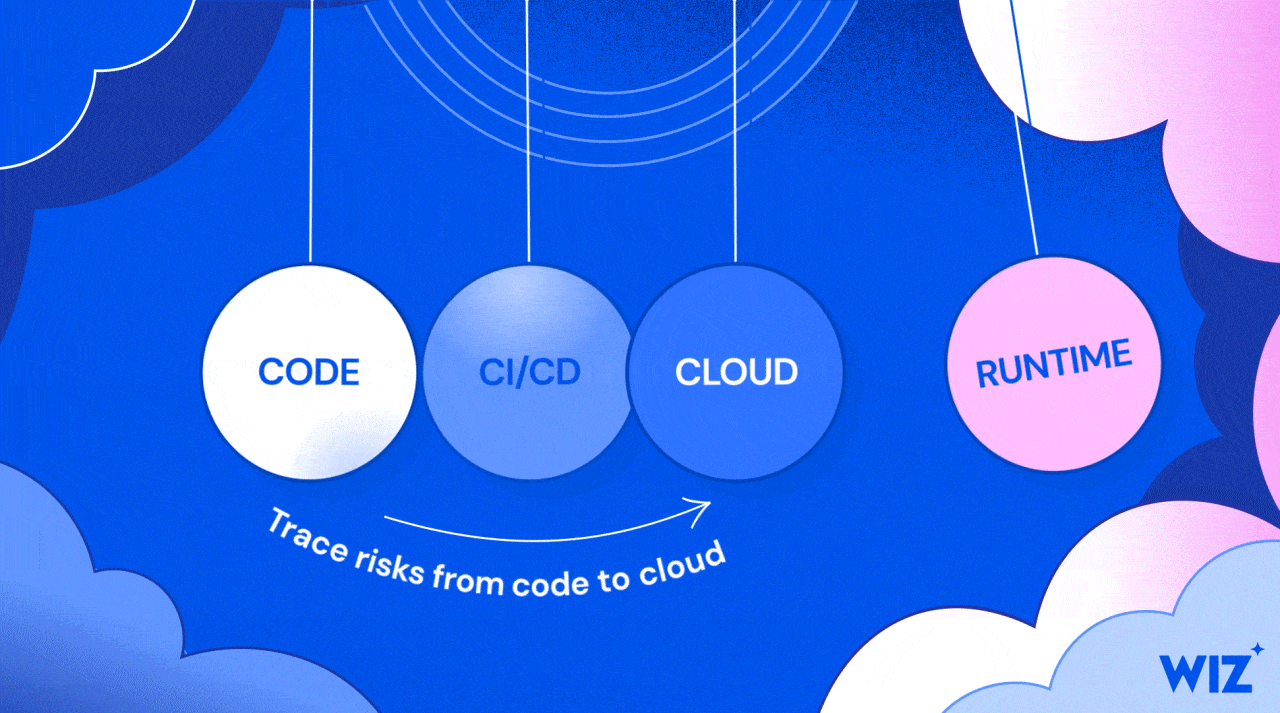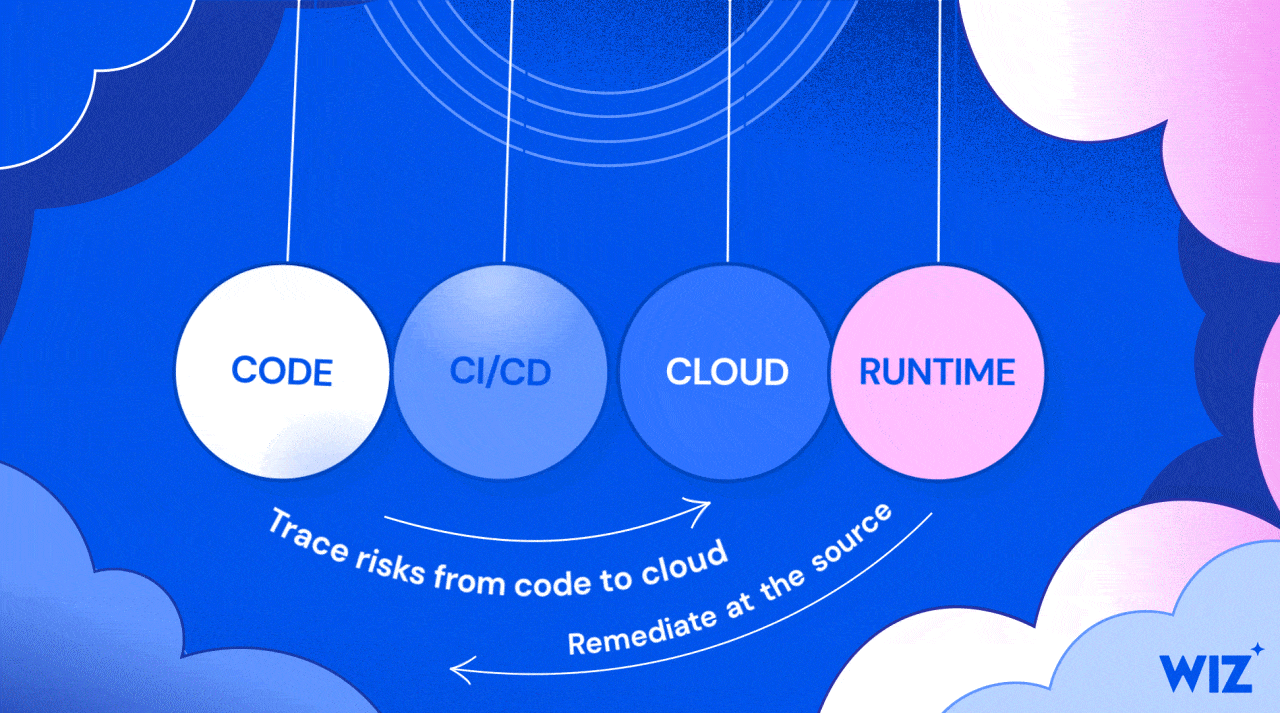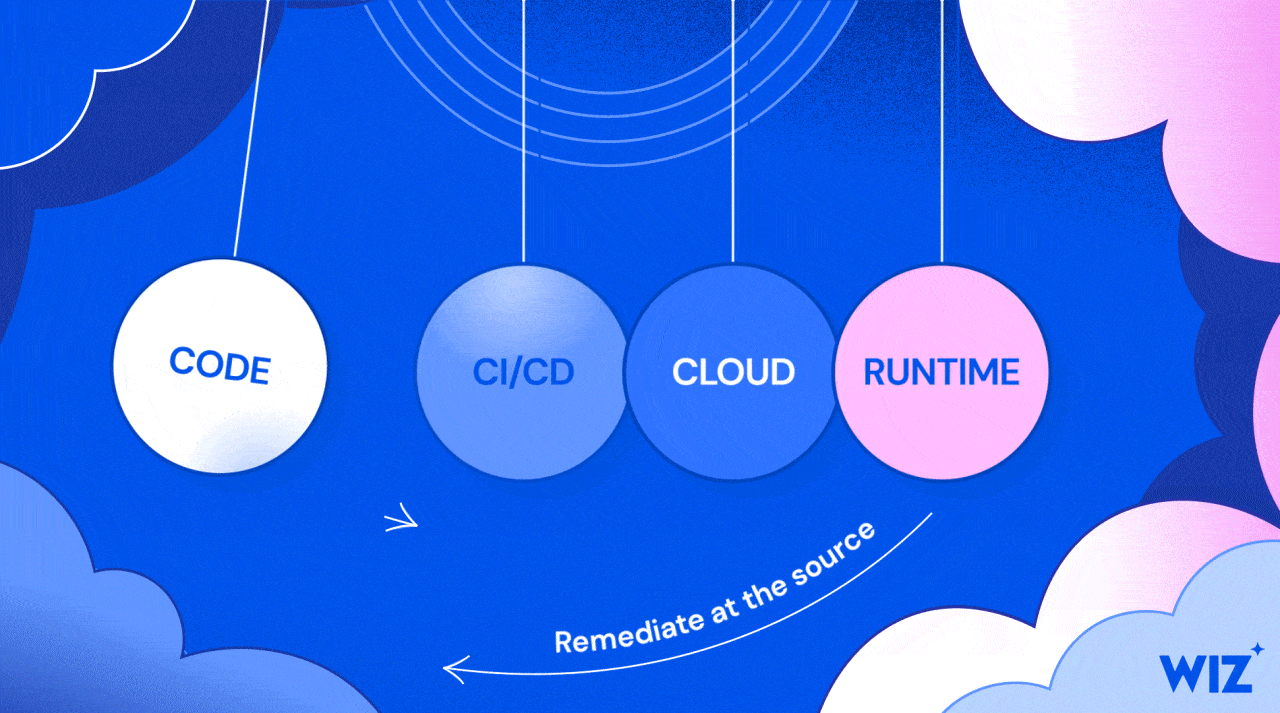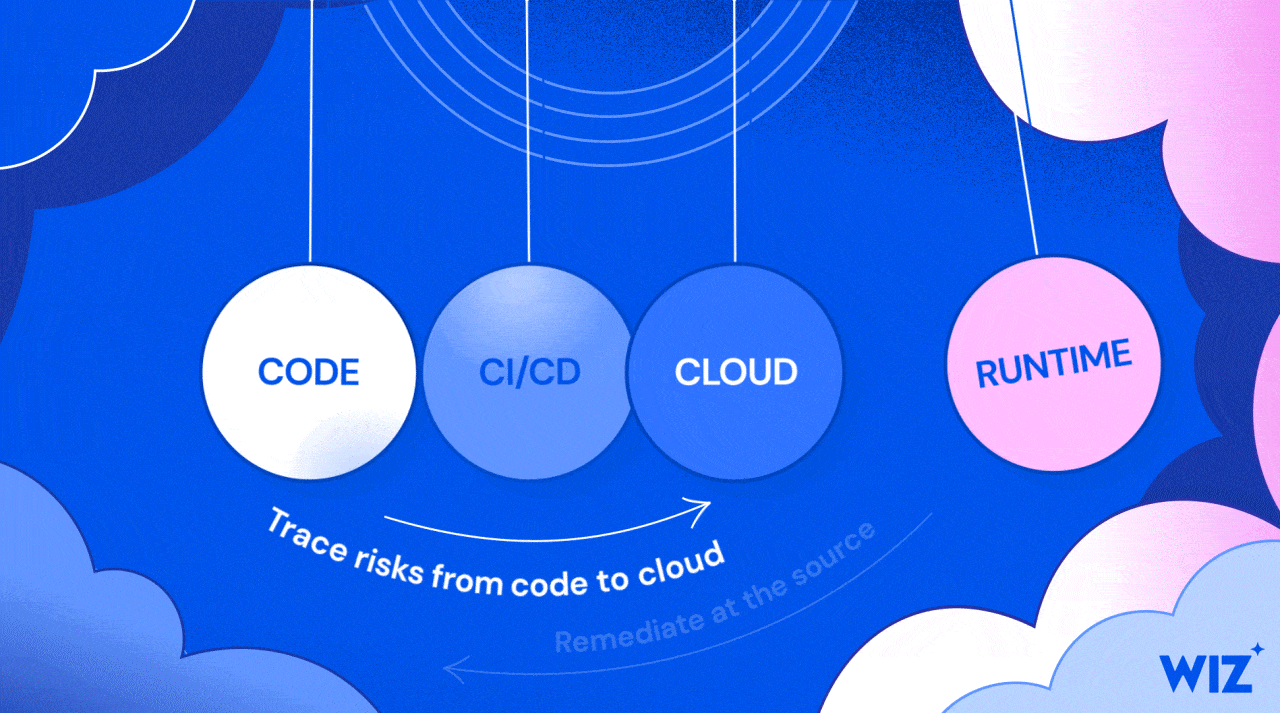
אמ;לק:המאמר מציג פתרון המאפשר נראות מלאה לסיכונים, מקו הקוד הראשון ועד הסביבה בפרודקשן. הפתרון אינו דורש תיוג משאבים או פריצות דרך ל-CI/CD. הוא מספק מעקב אוטומטי ואמין שמפתחים וצוותי אבטחה יכולים לפעול לפיו. בכך הוא מגשר על הפער בין פיתוח לאבטחה.

The Foundation Modern AppSec Is Still Missing: Code to Cloud, Rebuilt the Right Way

#code-to-cloud#application-security#devsecops#risk-management
למקור המקורי
אבטחת זרימות עבודה ב-AI: תכונות חדשות לשליטה ונראות ב-Snyk
מאמרSnyk Blog
18.9.2025

אבטחת זרימות עבודה ב-AI: תכונות חדשות לשליטה ונראות ב-Snyk

אמ;לק:Snyk מציגה תכונות חדשות לניהול ובקרת אבטחה ביישומי AI, המאפשרות לצוותי AppSec לתעדף סיכונים בקוד שנוצר על ידי AI. הכלים החדשים מסייעים בהרחבת תוכניות אבטחה ביעילות.

Secure Your AI Workflows: New Governance & Visibility Features from Snyk

#ai-security#governance#visibility#appsec
למקור המקורי
מדוע AppSec ו-CloudSec הולכים יחד בעידן ה-AI
מאמרWiz Blog
10.7.2025

מדוע AppSec ו-CloudSec הולכים יחד בעידן ה-AI

אמ;לק:ה-AI מאיץ את הפיתוח, והסיכונים הביטחוניים לא צריכים לעכב חדשנות. גישור בין AppSec ל-CloudSec באמצעות הקשרים ותהליכי עבודה משותפים הוא המפתח לשמירה על קצב הפיתוח המהיר.

Why AppSec and CloudSec Belong Together in the Age of AI

#appsec#cloudsec#ai-security#devsecops
למקור המקורי
נוף האיומים החדש: אפליקציות AI-Native ותהליכי עבודה מונעי סוכנים
מאמרSnyk Blog
17.6.2025

נוף האיומים החדש: אפליקציות AI-Native ותהליכי עבודה מונעי סוכנים

אמ;לק:ככל שאפליקציות AI-Native ותהליכי עבודה המופעלים על ידי סוכנים מתרחבים, צצים איומים חדשים כמו Prompt Injection והרעלת נתונים. גישות AppSec מסורתיות אינן מספיקות, ויש צורך באסטרטגיות חדשות לאבטחת מערכות AI.

The New Threat Landscape: AI-Native Apps and Agentic Workflows

#ai-threats#prompt-injection#data-poisoning#ai-native-apps
למקור המקורי
שדרגו את תוכנית ה-AppSec שלכם עם העוצמה של Snyk Analytics
מאמרSnyk Blog
11.6.2025

שדרגו את תוכנית ה-AppSec שלכם עם העוצמה של Snyk Analytics

אמ;לק:Snyk Analytics מאפשרת לשפר תוכניות AppSec באמצעות נראות מרכזית, תובנות מפתחים ודוחות מותאמים אישית. הכלי משפר פרודוקטיביות, מפשט עמידה בתקנים ובביסוס אמון ביישומי AI. זהו פתרון קריטי לאופטימיזציה של תהליכי אבטחת יישומים בסביבות פיתוח מודרניות.

Transform Your AppSec Program With the Power of Snyk Analytics

#appsec#analytics#dev-insights#compliance
למקור המקורי
הכרזה על אינטגרציית Snyk AppRisk חדשה עם Orca Security
מאמרSnyk Blog
11.9.2024

הכרזה על אינטגרציית Snyk AppRisk חדשה עם Orca Security

אמ;לק:חברת Snyk מכריזה על אינטגרציה חדשה בין פתרון ה-AppRisk שלה לבין פלטפורמת אבטחת הענן המובילה של Orca Security. שיתוף הפעולה הזה נועד לאחד את יכולות אבטחת היישומים (AppSec) של Snyk עם אבטחת הענן המקיפה של Orca. האינטגרציה תספק למפתחים וצוותי אבטחה ראות הוליסטית יותר והגנה משופרת על יישומים בסביבות ענן.

Announcing new Snyk AppRisk integration with Orca Security

#application-security#cloud-security#snyk#orca-security
למקור המקורי
הכירו את Wiz Code: שנו את ה-AppSec שלכם עם Wiz
מאמרWiz Blog
10.9.2024

הכירו את Wiz Code: שנו את ה-AppSec שלכם עם Wiz

אמ;לק:אבטחת יישומים מבוססת ענן (cloud-native) מתחילה בקוד עצמו. Wiz Code מציעה פתרונות חדשניים המאפשרים הטמעת אבטחה בתוך תהליכי הפיתוח, מה שמבטיח שקוד יהיה מאובטח כבר מהשלבים המוקדמים שלו.

Introducing Wiz Code: transform your AppSec with Wiz

#appsec#shift-left#code-security#devsecops
למקור המקורי
הרחבת נתוני AppSec עם אינטגרציית Snyk ו-Snowflake החדשה
מאמרSnyk Blog
6.8.2024

הרחבת נתוני AppSec עם אינטגרציית Snyk ו-Snowflake החדשה

אמ;לק:אנו נרגשים להכריז על Snyk Analytics החדש עבור Snowflake, המאפשר ללקוחות Snyk לגשת ולנתח נתוני Snyk מחשבון Snowflake שלהם בצורה חלקה. אינטגרציה זו מעצימה את יכולות ניתוח האבטחה ומספקת תובנות עמוקות יותר לגבי מצב האבטחה של יישומים. זהו כלי חיוני לאופטימיזציה של תהליכי AppSec.

Extend the power of your AppSec data with the new Snyk and Snowflake integration

#snyk#snowflake#appsec-data#security-analytics
למקור המקורי
נבחרת החלומות של Snyk לאבטחת יישומים (AppSec)
מאמרSnyk Blog
19.3.2024

נבחרת החלומות של Snyk לאבטחת יישומים (AppSec)

אמ;לק:לכבוד טורניר מארס מאדנס, Snyk מציגה את 'נבחרת החלומות' שלה לאבטחת יישומים. המאמר סוקר את תכונות אבטחת היישומים המובילות של Snyk ואת תרומתן בהגנה על יישומים, מקוד ועד ענן, ומספק אסטרטגיות לאבטחה מקיפה.

Snyk's AppSec dream team

#snyk#appsec#cloud-security#security-features
למקור המקורי
VibeSec — מרכז האבטחה ל-Vibe Coding