
articlesמקור: PortSwigger Research25.8.2026
הסכנות בשמות של תגיות HTML ו-JavaScript
אמ;לק
מחקר על אבטחת רכיבי ווב שמראה כיצד תווים מיוחדים בתגיות עלולים להוביל לחולשות אבטחה. הבנת האופן שבו דפדפנים מפרשים קוד היא בסיס קריטי להגנה מפני התקפות XSS.
סיכום בעברית: מערכת VibeSec · מדיניות המקורות
נוסף ל-VibeSec:
כותרת מקורית: What's in a tag name? JavaScript, apparently
# מהמקור
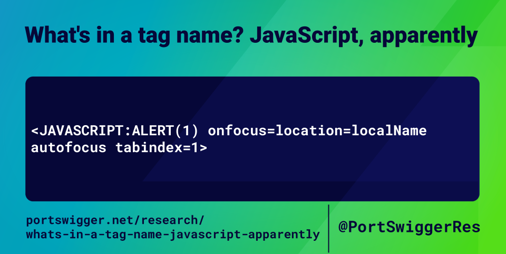
I was on my laptop, as I often am when there's rubbish on telly, and found myself wondering what characters are allowed in a tag. I knew they had to begin with "a-zA-Z", but what about after that? I t
#node#web-security#xss#javascript
קרא במקור קריאה וכלים קשורים
אבטחת Node.js / JS / TS- Bearer — SAST עם התמקדות בפרטיות ו-PII
- CodeQL — מנוע ניתוח סטטי של GitHub
- Dependabot — עדכונים אוטומטיים לתלויות פגיעות
- מתקפת React2STEAL: כך גונבים מפתחות גישה משרתי Next.js
- בניית אפליקציית מורה לנגינה בהרמוניקה בעזרת Claude
- פרצת אבטחה ב-Telegram Android