
תוספים לאבטחה וניטור יישומי Node.js ישירות ב-IDE
אמ;לק
מאמר זה מציג כיצד ניתן להשיג נראות בזמן אמת ברמת הקוד עבור מבני נתונים ישירות ב-IDE. הוא מפרט דרכים לאיתור קלט משתמש זדוני ביישומי Node.js בסביבת ייצור, ומסביר כיצד לתקן פגמי אבטחה בקוד ובתלויות קוד פתוח.
סיכום בעברית: מערכת VibeSec · מדיניות המקורות
נוסף ל-VibeSec:
כותרת מקורית: Plugins to put Node.js application security and observability in your IDE
התוכן המלא בעברית
תרגום אוטומטי מהמקור; מונחים טכניים נשארו באנגלית. לנוסח המחייב — הכתבה המקורית.
כמפתחים, אנו מבלים זמן רב ב-IDEs שלנו בכתיבת קוד חדש, ריפקטורינג (refactoring), הוספת בדיקות, תיקון באגים ועוד. בשנים האחרונות, IDEs הפכו לכלים רבי עוצמה, שעוזרים לנו המפתחים בכל דבר, החל מאינטראקציה עם בקשות HTTP ועד להגברת הפרודוקטיביות שלנו. אז עליכם לשאול את עצמכם — מה אם נוכל למנוע בעיות אבטחה בקוד שלנו לפני שנפיץ אותו? מה אם נוכל לקבל נראות ברמת הקוד למה שקורה בתוך יישומי ה-Production שלנו, ממש שם בתוך ה-IDE?
כאן נכנס לתמונה הקסם של כלי ה-
בפוסט זה בבלוג, נסתכל על הדברים הבאים:
• כיצד להשיג נראות (observability) בזמן אמת ברמת הקוד למבני הנתונים שלך, ממש בתוך ה-IDE
• כיצד למצוא קלט משתמש מזיק ביישום ייצור Node.js
• כיצד למצוא ולתקן בעיות אבטחה בקוד ובתלות בקוד פתוח
כיצד להשיג נראות (observability) ליישומים בזמן אמת ב-IDE
זה מה שאתה צריך לעקוב יחד עם הפוסט הזה:
• IntelliJ IDEA (ל-Lightrun תהיה בקרוב תמיכה ב-Visual Studio Code - הירשמו לבטא כאן כדי לקבל אותה ראשונים!)
• חשבון Lightrun, התוסף של Lightrun ל-IntelliJ וה-Node.js Agent שנמצא כרגע בשלב בטא
לאחר התקנת הפלאגין IntelliJ IDEA, לחץ על כפתור Register, שיעביר אותך תהליך רישום חלק דרך הדפדפן:
לאחר מכן, עלינו להתקין ולהגדיר את ה-Lightrun Node.js agent עבור יישום ה-Node.js. תראו הוראות במהלך תהליך ההרשמה, אך אם פספסתם אותן, הנה הן שוב:
• התקן את סוכן lightrun בתיקיית הפרויקט שלנו על ידי הפעלת: npm install lightrun
• בצעו אינסטנציאציה (instantiate) לסוכן Lightrun בתחילת בסיס הקוד של אפליקציית ה-Node.js, ממש בקוד הכניסה של הקובץ app.js, באופן הבא (תראו את הערכים של <YOUR-COMPANY-NAME> ו-<YOUR-COMPANY-SECRET> על המסך במהלך תהליך הרישום): require('lightrun').start({ company: '<YOUR-COMPANY-NAME>', apiEndpoint: 'app.lightrun.com', lightrunSecret: '<YOUR-COMPANY-SECRET>', caPath: '',});
זה לא יהיה מקצועי מצידי לא להתייחס להצגת סודות בקוד, אז הדבר הראשון שאני רוצה לציין ברגע שהגעתם לשלב הזה הוא לעדכן את שורת הקוד עבור ה-lightrunSecret כך שתיראה כך:
1 require ( 'lightrun' ). start ({ 2 company: '<YOUR-COMPANY-NAME>' , 3 apiEndpoint: 'app.lightrun.com' , 4 lightrunSecret: '<YOUR-COMPANY-SECRET>' , 5 caPath: '' , 6 });
ואז כשאתה מפעיל את היישום באופן מקומי, זכור קודם כל להפוך את משתנה הסביבה הזה לזמין. אם אתה מפעיל את היישום משורת הפקודה, אתה יכול לעשות זאת כך:
1 lightrunSecret: process . env . LIGHTRUN_API_KEY
הערה: עליכם להריץ את פקודת ה-export פעם אחת בלבד, והיא תהיה זמינה בסשן הטרמינל שלכם כל עוד תמשיכו להשתמש באותו סשן.
לאחר שתפעיל את היישום, תבחין בסרגל הצד הימני שהתוסף Lightrun מוגדר כעת היטב ומחובר, כפי שניתן לראות לפי ההערה של שם המחשב שלך (שלי הוא "Lirans-MBP"):
1 export LIGHTRUN_API_KEY = < YOUR-COMPANY-SECRET > 2 npm run start
כיצד למצוא קלט משתמש מזיק ביישום ייצור Node.js
אפליקציית ה-Node.js שנתנסה בה היא ה-Goof TODO של Snyk, שהיא אפליקציית To-Do מלאה המבוססת על JavaScript ו-Node.js.
ניתן לקבל עותק שלה על ידי שיבוט פרויקט ה-GitHub וביצוע הוראות ההתקנה הרגילות של npm עבור התלויות. שימו לב, האפליקציה דורשת גם בסיס נתונים MongoDB כדי להתחבר אליו בעת ההפעלה.
לאחר שתפעילו אותה, היא אמורה להיראות כמו צילום המסך למטה. תבחינו שלאפליקציה יש יכולת מעניינת: אם אשלח לה מחרוזת משימה כגון "Get my app secured in 15 minutes", היא תשתמש בחבילת ה-npm בקוד פתוח humanize-ms כדי להפוך את הטקסט "15 minutes" לסגנון מעוצב של [15m]. לחבילת ה-humanize-ms יש כ-4,500,000 הורדות שבועיות, כך שהיא נראית כמו בחירה טובה.
עכשיו, אם אתה אדם בעל חשיבה אבטחה ועשית קצת פיתוח אפליקציות עורפי בעבר, כנראה שהיית מבטיח שהקלט תואם לאימות מסוימות ולסכימה הצפויה.
עם זאת, הדבר הזה פועל כעת ב-Production ולמרות שאני לא בטוח איזה סוג של קלט משתמש הוא מקבל, אני לא רוצה לשבור פונקציונליות כלשהי. עם זאת, אני כן רוצה לקבל נראות לקלט משתמש שעלול להיות מסוכן. זה המקום שבו Lightrun זורח!
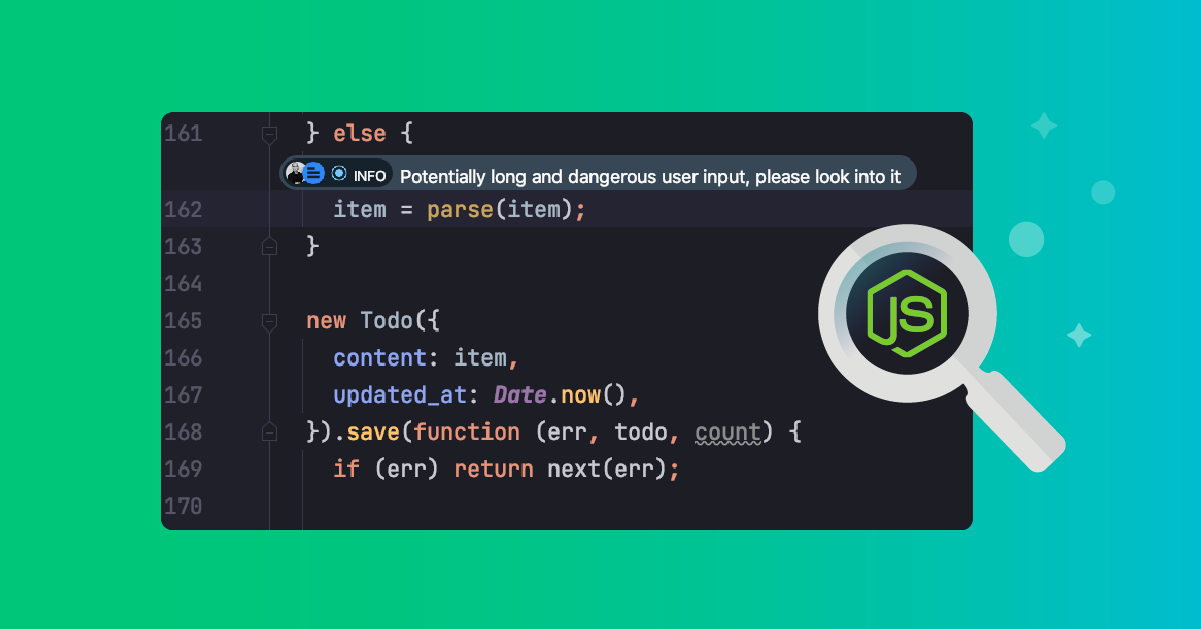
אני רוצה ללכוד התראות במקרה שמישהו שולח קלט למשתמש עם טקסט מחרוזת הגדול מ-10,000 תווים. לשם כך, אוסיף יומן Lightrun עם תנאי ב-IntelliJ ממש בשורת הקוד שמנתח את טקסט הקלט של המשתמש. זה נראה כך:
כדי לעשות זאת, בחר את סוג ההערה Log בעת לחיצה ימנית על שורת הקוד, והגדר את כלל הרישום באופן הבא: item.length>10000
זה בעצם מגדיר את מה שאני מכנה התראה (alert) שמוגדרת כעת באפליקציית ה-Node.js החיה שלי, כך שכל בקשה שמגיעה לנתיב הקוד הזה ומפעילה את התנאי עם קלט באורך הגדול מ-10,000 תווים תתועד.
לאחר שהוספתי את ה-Action, אני מקבל את האנוטציה הנחמדה הזו מעל שורת הקוד, יחד עם שם המשתמש שהוסיף אותה. זוהי דרך מצוינת למשוך תשומת לב ולספק מידע בעל ערך למפתחים שאחראים על חוב טכני וריפקטורינג בעתיד:
הוספת התראה מה-IDE היא נהדרת, אבל אתה יודע מה עושה את זה מדהים? היכולת לצפות בהתראות אלו ישירות בקונסולת IDE, במקום לפתוח דף אינטרנט חדש כדי לעיין ביומנים.
כדי לגרום לקסם הזה לקרות, עברו לסרגל הצד הימני של תוסף Lightrun ועל כניסת הסוכן לחצו על האייקון הימני ביותר שכתוב עליו PIPE. לאחר מכן, לחצו על כפתור Both. המשמעות היא שכעת יומני ההתראות יישלחו גם לאפליקציית ה-SaaS של Lightrun וגם ישירות לחלון ה-Console של Lightrun בתוך ה-IDE שלי.
עכשיו, כשיש לנו ערכת התראות, בואו ננסה לשלוח כמה מטענים גדולים. כדי לשלוח את המטענים האלה אני הולך להשתמש בכמה כלים שימושיים של שורת הפקודה העומדים לרשותי:
• Oh My Zsh הגדרת מעטפת (מי לא אוהב הנחיה מפוארת של מעטפת?)
• הכלי HTTPie לשלוח את הבקשה HTTP שמוסיפה פריט מטלה
• הכלי Unix seq כדי לחזור בקלות על תו X מספר פעמים
עם אלה, אני הולך לשלוח את המטען באמצעות הפקודה הבאה:
1 echo 'content=Buy milk in ' seq - s "" - f "5" 60000 'minutes' | http -- form http: //localhost:3001/create -v
זה יוצר את טקסט המשימה "Buy milk in 555..." כאשר אחרי הספרה 5 מופיעים עוד 60,000 אפסים — מחרוזת גדולה למדי.
בממשק היישום, זה נראה כך:
כפי שאתם יכולים לראות, האפליקציה לא קרסה, גם מסד הנתונים MongoDB לא קרס, ונראה שתופעת הלוואי היחידה היא שחבילת ה-npm humanize-ms פשוט מנתחת את הזמן הזה למילה Infinity. בסך הכל, זה נראה הגיוני ולא מהווה בעיה ממשית.
זכור שהגדרנו עבורו התראה ב-IDE?
רואים את השורה המודגשת בחלון ה-Console של Lightrun? אנחנו מקבלים התראות העומדות בתנאי לוג עבור בקשת HTTP שנשלחה לאפליקציה שפועלת בזמן אמת, ממש שם בתוך ה-IDE. זה מרשים (וגם די מועיל!).
אבל, על מה כל המהומה עם ההתראה הזו? עקבו אחרי...
כיצד למצוא ולתקן בעיות אבטחה בקוד ובתלות בקוד פתוח
אז מסתבר שלגרסה ההיא של חבילת ה-npm humanize-ms יש פגיעות אבטחה עקיפה. ה-4,500,000 הורדות שבועיות היו מטעות! פגיעות האבטחה בחבילה הזו עלולה להיות הרסנית עבור כל אפליקציית Web ב-Node.js.
איך אני יודע את זה? מכיוון שהתקנתי את תוסף ה-IntelliJ של Snyk ונתתי לו לסרוק את הפרויקט שלי, והוא גילה את זו ועוד כמה פגיעויות. בואו נסתכל כיצד להריץ סריקה, וכן עד כמה פגיעות האבטחה הזו משמעותית באמצעות התראת הקלט הגדול ב-Lightrun.
לאחר התקנה ואימות של הפלאגין Snyk IntelliJ (ראה מדריך זה כיצד להתקין את הפלאגין שלב אחר שלב), לחץ על הלחצן הירוק Play בחלון הפלאגין Snyk כדי להתחיל סריקת אבטחה.
תוצאות הסריקה יהיו עבור בעיות האבטחה הפוטנציאליות הבאות:
• פרצות אבטחה בספריות הקוד הפתוח של צד שלישי שלך, כגון חבילות npm שאתה מייבא לבסיס הקוד. אם אתה סורק פרויקטים של שפות אחרות כמו Java, Ruby, Python וכאלה, Snyk יאסוף אוטומטית את קובץ המניפסט של החבילה ויסרוק גם אותם.
• בעיות אבטחת קוד (SAST) בקוד שלכם, עם תמיכה כרגע ב-JavaScript, TypeScript, Java ו-Python.
הנה Snyk Open Source תוצאות סריקת אבטחה עבור חבילות npm של צד שלישי שהוספתי כתלות לפרויקט TODO זה:
כשגוללים דרכן, ניתן לראות שביישום ה-TODO הזה יש לא מעט פגיעויות אבטחה. זו אפליקציה פגיעה בכוונה, כדי שנוכל להדגים, לתרגל וללמוד על הפגיעויות הללו וכיצד לתקן אותן.
זוכרים את חבילת ה-npm humanize-ms שלנו לניתוח ועיצוב מחרוזות זמן? מסתבר שהיא מביאה איתה פגיעות Regular Expression Denial of Service (ReDOS), מכיוון שהיא תלויה בטווח גרסאות פגיע של חבילת ה-npm הפופולרית ms:
בוא נחזור למטען ניצול האבטחה שלנו ונסתכל עליו שוב:
1 echo 'content=Buy milk in ' seq - s "" - f "5" 60000 'minutes' | http -- form http: //localhost:3001/create -v
כזכור, כאשר הרצנו את הפקודה הזו, היא שלחה מחרוזת ארוכה מאוד כפריט מטלה, אך היא לא גרמה לשום סוג של מניעת שירות (Denial of Service) לפי מה שיכולנו לראות. האפליקציה המשיכה לעבד בקשות כרגיל, וה-Node.js שלח תגובה חזרה כמעט מיד.
עם זאת, ביטויים רגולריים הם... מסובכים. אם הם לא כתובים נכון, הם עלולים להיות פגיעים לעקיבה לאחור קטסטרופלית, מה שאומר שבעצם עבור קלט ליניארי, ייקח זמן סופר-ליניארי לחישוב.
הדבר היחיד שאני צריך לשנות במטען הניצול שלי כדי לתקוף ביעילות את היישום הזה הוא פשוט לשנות את המילה 'minutes' ל-'minutea' ולשלוח את הפקודה. כדי להראות לכם את ה'לפני' וה'אחרי', הסתכלו על צילום המסך הזה שבו עדיין לא שלחתי את הבקשה, ופקודת ה-htop מציגה פעילות CPU רגילה במחשב הנייד שלי:
מה שאני מצפה שיקרה עם פגיעות ReDOS הוא שליישום ה-Node.js ייקח זמן ניכר לחשב את ה-regex, ובשל האופי החד-תהליכי (single-threaded) של ארכיטקטורת Node.js, כל הבקשות הבאות ייתקעו. ה-CPU יקפוץ ל-100% מכיוון שהוא צורך את כל המשאבים הזמינים כדי לחשב את ה-regex, ללא הצלחה.
1 echo 'content=Buy milk in ' seq - s "" - f "5" 60000 'minutea' | http -- form http: //localhost:3001/create -v
הנה! מסך הטרמינל הימני העליון מציג את בקשת ה-HTTP שנשלחה, ללא תגובה מיידית, ומסך הטרמינל השמאלי התחתון מציג את תהליך ה-Node.js כערך המודגש בירוק בראש הטבלה, עם צריכה של 98.4% ממשאבי ה-CPU:
השלב הבא הוא, כמובן, תיקון זה ובעיות אבטחה אחרות שיש לי. ברגע שאתה מייבא את הפרויקטים שלך ליישום Snyk, הוא יסרוק אותם וינטר אותם ללא הרף ברקע. זה גם יעלה אוטומטית בקשות משיכה למאגרים Git שלך, בין אם ב-GitHub או במקום אחר, כדי לשדרג את הגרסאות הפגיעות בפרויקטים שלך. עוד על כך במאמר על תחילת העבודה עם Snyk Open Source .
אבטחה ונראות (Observability) ממוקדות מפתחים
כלים ממוקדי-מפתח (Developer-first) כמו Lightrun ו-Snyk עוזרים למפתחים להיות פרודוקטיביים יותר בחוויות הפיתוח היומיומיות שלהם, על ידי הנגשת הנתונים אליהם במקום להוציא אותם מתוך סביבות העבודה שלהם.
קריאה וכלים קשורים
אבטחת Node.js / JS / TS- Bearer — SAST עם התמקדות בפרטיות ו-PII
- CodeQL — מנוע ניתוח סטטי של GitHub
- Dependabot — עדכונים אוטומטיים לתלויות פגיעות
- מתקפת React2STEAL: כך גונבים מפתחות גישה משרתי Next.js
- בניית אפליקציית מורה לנגינה בהרמוניקה בעזרת Claude
- פרצת אבטחה ב-Telegram Android