
מתקפת שרשרת אספקה על מאגרי GitHub
אמ;לק
תוקפים השתמשו בפרטי גישה גנובים כדי להחדיר קוד זדוני ל-17,000 מאגרים ציבוריים ב-GitHub דרך מנגנוני CI. בדקו אם הקוד שלכם עבר שינוי לא מורשה וסובבו מפתחות גישה.
סיכום בעברית: מערכת VibeSec · מדיניות המקורות
נוסף ל-VibeSec:
כותרת מקורית: wfx-loot: A CI Secret Stealer Pushed With Stolen GitHub Credentials
התוכן המלא בעברית
תרגום אוטומטי מהמקור; מונחים טכניים נשארו באנגלית. לנוסח המחייב — הכתבה המקורית.
wfx-loot גנב סודות CI מעשרות אלפי מאגרים. GitHub אכף חסימה על קבצי זרימת העבודה (workflow), אך וו (hook) של npm חמק מהחסימה והופעל.
TL;DR
wfx-loot הוא גנב סודות מ-GitHub Actions שהוזרק למאגרים ציבוריים באמצעות אישורי GitHub גנובים. הוא פעל בשני שלבים: פעימה ראשונית קטנה בין ה-24 ל-29 באוקטובר 2026, וגל המוני שהחל ב-10 בנובמבר ונמשך גם ב-12 בנובמבר.
• היקף. חיפוש ב-GitHub ב-12 בנובמבר העלה 66,001 בקשות משיכה (pull requests) חשודות תחת הכותרת docs: dependency audit notes החל מה-10 בנובמבר, ו-28,148 קומיטים מסוג ci: refresh build cache בענפים הראשיים בין ה-10 ל-12 בנובמבר. מאגר הנתונים שלנו מכיל 28,500 טלאי קוד זדוני מ-2,367 חשבונות ב-17,715 מאגרים.
• מטען אחד, ארבע דרכי הפצה. אותו גנב סודות מבוסס shell מופץ כקוד מוזרק לזרימת עבודה קיימת, כזרימת עבודה חד-פעמית בענף צדדי, כסקריפט נסתר המופעל על ידי וו של npm, או כקוד המצורף לסקריפט shell קיים.
• GitHub חסם את קבצי זרימות העבודה. כל ריצה של המטען בנובמבר שהצלחנו לצפות בה הועברה למצב action_required ומעולם לא התחילה בפועל.
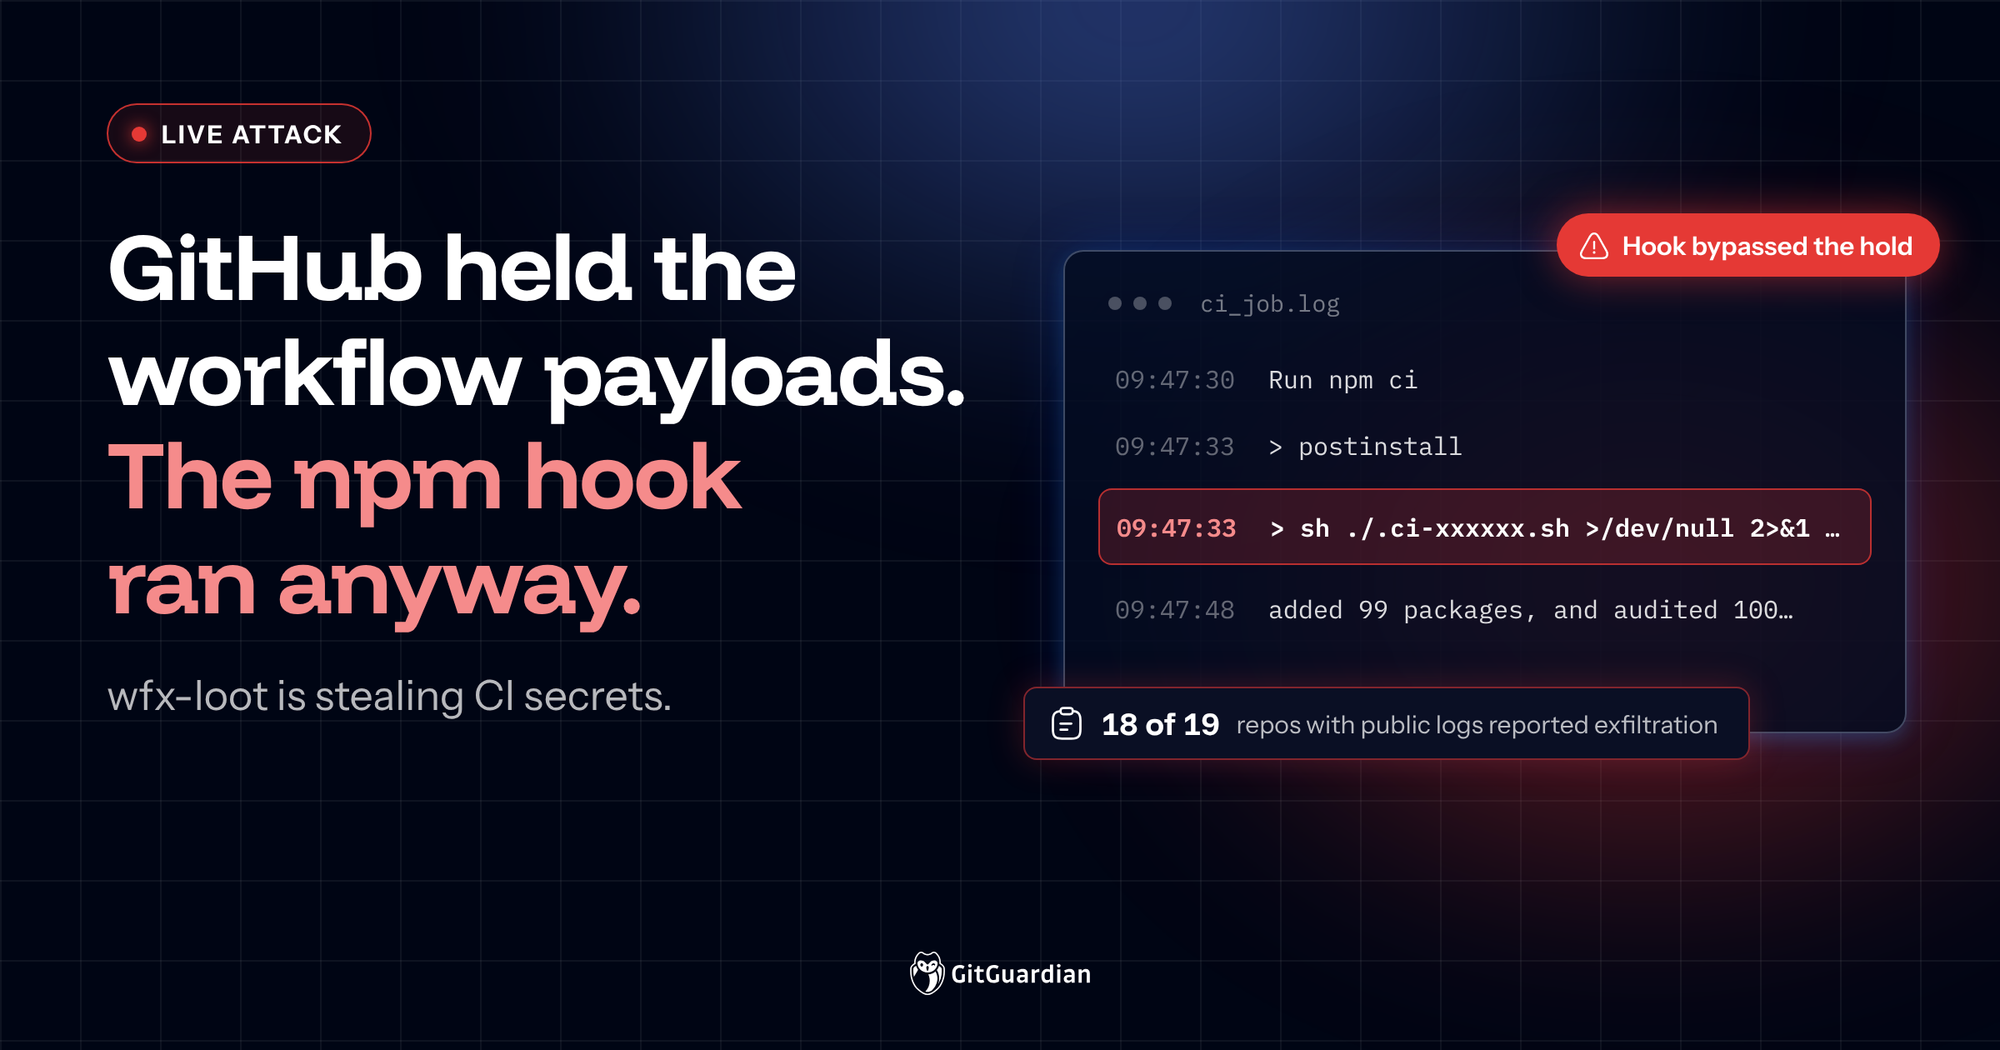
• וו ה-npm עקף את החסימה. הוא אינו משנה אף קובץ זרימת עבודה. זרימות העבודה הקיימות במאגר, שלא השתנו, מריצות את הפקודה npm install, שמצידה מריצה את הסקריפט הנסתר. יש בידינו יומני ריצה ציבוריים מתוך מדגם של 19 מאגרים שבהם הסקריפט הופעל, מתוכם ב-18 דווח על גניבת מידע מוצלחת.
• התוקף עבר לשימוש ב-hook כאשר החסימות סיכלו את הקמפיין המקורי. כמות הקומיטים שכללו את ה-hook עלתה מ-10–70 בכל שלוש שעות ל-838 בבוקר ה-11 בנובמבר, ול-1,210 בבוקר ה-12 בנובמבר.
אם מאגר הפעיל מטען זה, התייחס לכל סוד שניתן להגיע אליו מהעבודה הזו כאל דלף, כולל סודות שזרימת העבודה מעולם לא התייחסה אליהם.
טכניקה מוכרת, עברה את הגבול הרגיל שלה
הזרקת זרימת עבודה זדונית למאגר שאתה יכול לכתוב אליו אינה חדשה. זה הליבה של GhostAction, שעקבנו אחריו משנת 2025 לאוקטובר 2026, ושל משפחת Shai-Hulud. במסעות הפרסום האחרונים, GitHub הגביל את ההשפעה על ידי דרישת אישור מפורש לפני הפעלת זרימות העבודה הזדוניות.
wfx-loot מעניין כיוון שהוא פותר את הבעיה הזו. התוקף הפיץ את אותו גנב סודות בארבע עטיפות שונות, שחלקן כלל לא נוגעות בקבצי זרימת העבודה. הוא מסתיר את המטען בסקריפט shell רגיל, או מצרף אותו לסקריפט קיים, ומפעיל את הסקריפט הזה מתוך hook של מחזור החיים ב-npm. זרימות העבודה המקוריות של המאגר, שאינן משתנות וזוכות לאמון המערכת, מריצות את המטען במהלך התקנה רגילה של npm install. החסימה של GitHub אינה רלוונטית במקרה זה, דבר שאימתנו על ידי בדיקת יומני העבודה הציבוריים.
פוסט זה עובר על ציר הזמן של הקמפיין, ארבעת טפסי המסירה, ההחזקה והעקיפה, מה המטען גונב ועושה עם האישורים, ומה לעשות אם נפגעת. כל הזמנים הם UTC.
ציר זמן
הקמפיין החל ב-24 באוקטובר עם מבשר שכבר נשא את כל ארבעת טפסי המשלוח. השלב הראשון הזה השתתק במשך 12 ימים לפני הגל ההמוני ב-10 בנובמבר.
מטען אחד, ארבעה טפסי משלוח
בקמפיין זה, כל פשרה מתחילה בבדיקה. השחקן פותח בקשת משיכה בשם docs: dependency audit notes from a wfx-docs branch, מוסיף docs/wfx-audit.md . זה לא נושא מטען.
המטען עצמו נשלח בארבע עטיפות. בתוך גרסה אחת, הטפסים נבדלים רק על ידי העטיפה והתצורה שלה.
זרימות עבודה חד-פעמיות הן הצורה הנפוצה ביותר בנתונים שלנו. עם זאת, ה-wrapper של ה-npm-hook הוא המשמעותי בקמפיין זה, כיוון שהוא מאפשר לעקוף את מנגנוני הזיהוי של GitHub לקבצי זרימת עבודה זדוניים.
בחודש נובמבר, package.json מקבל את השורה הזו, כפוסט התקנה חדש או מוצמד לסקריפט קיים כגון build:
sh ./.ci-xxxxxx.sh >/dev/null 2>&1; _r=$?; if [ "$_r" -eq 42 ]; then exit 42; fi
המטען יוצא עם קוד שגיאה 42 רק כאשר כל ערוצי גניבת המידע נכשלים. כך שגניבה שנכשלה גורמת גם לכישלון בתהליך ההתקנה או הבנייה. נחזור לנקודה זו בהמשך.
ארבע גרסאות של הגנב
v1 כבר הכיל את הליבה של הגנב: סודות ומשתנים, סביבות הרצה, סריקת זיכרון של ה-runner, קבצי אישורים, איסוף פרטים מ-runners שמתארחים עצמית, הנפקת אסימוני OIDC, קומיט חלופי מוצפן, וחוזה היציאה עם קוד 42. v2a הוסיף שרשור הרשאות AWS והתמדה, שימוש חוזר באסימונים (replay) של Vault ו-Kubernetes, שימוש באסימוני רענון של Azure וגישה לאישורים מאוחדים (federated), שימוש ב-GCP signJwt, וקבצי אישורים של כלי AI. v3 הוסיף תמיכה ב-Telegram.
האחיזה, והמעקף
GitHub חסם את המטען בכל פעם שהוא הוטמע בקובץ זרימת עבודה. וו ה-npm נושא אותו בתוך סקריפט רגיל שזרימות העבודה המקוריות והלא-שנויות של המאגר מריצות. ריצות אלו לא נחסמו על ידי GitHub, מכיוון שהגדרת זרימת העבודה עצמה היא לגיטימית ותקינה.
Workflow-file טפסים: הוחזק, ואז נמחק
דגמנו 264 התחייבויות מטען, עד שמונה בשעה מה-24 באוקטובר עד ה-12 בנובמבר. עבור כל אחת מהן, חיפשנו את הריצה של זרימת העבודה ששונתה, את מספרי הריצה סביבו ואת חבילות הסימון שנותרו ב-commit.
• כל ריצת מטען בנובמבר שעדיין נראית לעין נחסמה: שבע מתוך שבע. לכולן הייתה תוצאה של action_required. הריצה המוקדמת ביותר היא מהשעה הראשונה של הגל, ב-10 בנובמבר, 12:45. דוגמה אחת שעדיין פעילה היא ריצה #8 של qway-tech/qway-academy-dados, מטען v3 המבוסס על Telegram בלבד מה-12 בנובמבר, 06:01.
• השחקן מוחק את רוב ריצות המטען. מתוך 65 התחייבויות הזרקה של נובמבר, ל-37 יש פער במספרי הריצה של זרימת העבודה ממש בהתחייבות המטען.
• זרימות עבודה זרוקות כמעט ולא משאירות דבר. מתוך 158 זרימות עבודה שנדגמו, לרובן לא נותרה רשומת ריצה או זרימת עבודה.
פער במספרי הריצות מוכיח שנוצרה ריצה. זה לא מוכיח את הריצה שבוצעה. התצפיות שלנו לא מראים זכר לביצוע זרימת עבודה כאשר המטען הוטבע ישירות בקובץ זרימת עבודה.
וו npm: לא הוחזק, והוא רץ
גרסת ה-hook רק דוחפת שינויים ל-package.json ולסקריפט שורש. זה לא משנה שום קובץ זרימת עבודה. לכן, זרימות העבודה הקיימות פועלות כרגיל, ו-npm install , npm ci או pnpm install מריצים את הסקריפט.
מתוך מדגם של 30 מאגרים שהריצו עבודות בקומיט שהכיל את ה-hook, אף אחד לא נחסם על ידי GitHub. במקרים שבהם התוקף לא מחק את הריצות, היומנים שלהם עדיין ציבוריים ומראים את ביצוע הסקריפט:
09:47:30 Run npm ci 09:47:33 > mars-command-web@0.2.0 postinstall 09:47:33 > sh ./.ci-xgketh.sh >/dev/null 2>&1; _r=$?; if [ "$_r" -eq 42 ]; then exit 42; fi 09:47:48 added 99 packages, and audited 100 packages in 19s
רוב העבודות הללו הושלמו עם קוד יציאה 0, מה שאומר שלפחות ערוץ גניבת מידע אחד עבד. דוגמאות ציבוריות כוללות את Mars-Command/Website, EliasAfara/algorithmic-odyssey ו-HIVE-UofT/lab-website. ב-ArtAndrew/agent-operations הסקריפט רץ ב-CI ושוב בתוך תהליך הבנייה של Docker.
בעבודות הבודדות שלא דיווחו על הצלחה, זרימת העבודה יצאה עם קוד סטטוס 42 כפי שתוכנן. המשמעות היא שגניבה שנכשלה הופכת לכשל CI הנראה ביומנים.
ראוי לציין שהטמעת המטען בסקריפט ולא בקובץ זרימת העבודה מאפשרת לתקוף הרבה מעבר ל-runners של ה-CI. מכיוון שה-hook פועל גם מחוץ ל-CI, כל מפתח שמריץ npm install במאגר מושפע בין הקומיט עם ה-hook לקומיט הניקוי, מפעיל את המטען על המחשב האישי שלו. עם זאת, חלון ההזדמנויות לתרחיש זה קצר למדי עקב ביצוע מהיר של קומיטי הניקוי.
השחקן עבר אל הקרס
מכיוון ש-GitHub מנע את ביצוע זרימות העבודה הזדוניות, המפעיל נשען על הטופס שלא הוחזק. בסניפי ברירת מחדל, אנו יכולים לראות את מספר התחייבויות ה-hook עולה בחדות בזמן שהזרקות זרימת העבודה נמשכות.
מה המטען גונב
המטען הוא סקריפט shell בפורמט POSIX עם סורק זיכרון מוטבע בשפת Python. הוא אוסף כל אישור שהוא יכול להגיע אליו לתיקיית זמנית ($RUNNER_TEMP/.wfx-<pid>), משתמש בחלקם כדי להנפיק אישורים נוספים, אורז את הכל לארכיון gzip ושולח אותו החוצה. הניתוח להלן מבוסס על דגימות v3, בהשוואה ל-v1 ו-v2.
רשימת קבצי האישורים ארוכה. היא מכסה את AWS, Azure, gcloud, Docker, kubeconfig, .netrc, .git-credentials, קבצי הגדרה של gh ו-glab, אישורי רישום חבילות עבור npm, Yarn, PyPI, Cargo, Maven, Gradle, NuGet ועוד, בנוסף ל-Vault, Terraform Cloud, מסדי נתונים, וכל תוכן תיקיות ~/.ssh ו-~/.gnupg. מעבר לכך, הוא תופס אישורים של כלי קידוד מבוססי AI (כמו Claude Code, Codex, Gemini CLI, Cursor, GitHub Copilot, Aider, Ollama) ומחפש בתיקיית הבית קבצים מסוג .env*, *.pem, *.key, מפתחות SSH פרטיים, *.p12, *.jks, *.kdbx ו-kubeconfig.
סריקת הזיכרון מצומצמת יותר. היא מחפשת שמונה משפחות אסימונים בלבד: JWTs, אסימוני GitHub (ghp_, gho_, ghu_, ghs_, ghr_, github_pat_), אסימוני GitLab (glpat-), מפתחות AWS (מתחילים ב-AKIA), אסימוני Anthropic (sk-ant-), אסימוני OpenAI (sk-proj- ו-sk-svcacct-) ו-Hugging Face (hf_). סיסמה או מפתח בפורמט אחר הנמצאים בזיכרון לא יתפסו על ידי סריקה זו, אם כי הם עדיין יכולים להיגנב מסביבת התהליך או מקובץ.
מה זה עושה עם האישורים
המטען מסוגל להשתמש באסימונים קצרי מועד כדי לגשת לחשבונות ענן ומנסה להשאיר לעצמו גישה לטווח ארוך. הוא עושה זאת באמצעות הרשאת id-token: write כאשר יחסי אמון ב-OIDC מוגדרים ב-CI/CD.
• AWS: המטען מחליף את אסימון ה-OIDC בתפקיד (role) שנמצא בסביבה או במאגר, מבצע שרשור של AssumeRole שני עם תגי הפעלה, מפרט משתמשי IAM וקורא ל-iam:CreateAccessKey עבור עד שניים מהם, ומנסה לשכתב את מדיניות האמון של התפקיד המשורשר.
• GCP: המטען הופך קבצי ADC, מפתחות מוטבעים או אסימונים בסביבה לאסימון גישה, מפרט פרויקטים ולאחר מכן מתחזה לחשבונות שירות באמצעות generateAccessToken ו-signJwt.
• Azure: המטען משיג אסימון ARM, מפרט מינויים (subscriptions) ו-Key Vaults, מבצע שימוש חוזר באסימוני רענון ממטמוני Azure CLI כדי לגשת ל-Microsoft Graph, ומוסיף אישורי זהות מאוחדים (federated identity) ליישומים כדי שהמאגר שנפרץ יוכל להזדהות כיישומים אלו מאוחר יותר.
• Vault ו-Kubernetes: המטען מבצע שימוש חוזר באסימון ה-OIDC לצורך התחברות ל-Vault JWT, ולאחר מכן שולח אותו כאסימון bearer ל-Kubernetes API ומנסה לרשום סודות.
איך זה שולח את השלל החוצה
הערוצים מנוסים לפי הסדר. קוד יציאה 0 פירושו הצלחה מדווחת אחת לפחות. יציאה 42 פירושה שהכל נכשל.
הערוצים הפנימיים של GitHub (מטמון, סיכום, ארטיפקט) מופעלים בכל דגימת v2 ו-v3, אך מותנים ב-WF_PRIVATE=1, משתנה שאינו מוגדר בכל הדגימות הציבוריות. הערה בתוך המטען עצמו מסבירה מדוע: במאגר ציבורי, כל אחד יכול לקרוא את הנתונים הללו. במאגר פרטי, הם היו שומרים את השלל בתוך GitHub ללא תעבורה לכתובת חיצונית, כך שהתוקף יוכל לאסוף אותם מאוחר יותר באמצעות האסימון שנגנב.
לאישורים גנובים יש רק לעתים רחוקות בעלים יחיד
431 מהחשבונות ששימשו בקמפיין wfx, כ-20%, כבר נפגעו בגל התקיפות של GhostAction. בכמה מאגרי wfx, זרימת העבודה security-audit.yml של GhostAction עדיין רצה בהצלחה על הקומיטים של wfx, כך שייתכן שהיא עדיין שולחת סודות לשרת ה-C2 של GhostAction.
ראינו את אותו דפוס ב-GhostAction, שבו חשבונות של קורבנות שימשו גם לכריית מטבעות קריפטוגרפיים לא קשורה. ההסבר הסביר ביותר כאן זהה: אישורי ה-GitHub ששימשו לדחיפת wfx-loot אינם בלעדיים למפעיל שלו. אסימונים שדלפו, יומני פעילות של גנבי מידע ומאגרי אישורים נסחרים ונעשה בהם שימוש חוזר. חשבון אחד שנפרץ יכול לשרת כמה תוקפים לא קשורים. כפי שמציין StepSecurity, חפיפה זו אינה מוכיחה בהכרח תוקף יחיד.
עבור הקורבנות, המסקנה היא זו שאנו חוזרים עליה שוב ושוב: החלפת הסודות שהמטען גנב אינה מספיקה. יש למצוא ולבטל גם את אישור ה-GitHub שאפשר את הזרקת הקוד מלכתחילה, אחרת התוקף הבא ישתמש בו שוב.
מה לעשות אם נפגעת
• npm hook: חפשו ריצה בקומיט שכולל את ה-hook, שבו npm, pnpm או yarn התקינו חבילות בשורש המאגר ללא הדגל --ignore-scripts. שורת יומן ריצה המכילה > sh ./.ci-xxxxxx.sh פירושה שהמטען הופעל. שלב מוצלח ביומן מעיד על כך שהוא דיווח על העברת מידע. בדקו גם מכונות של מפתחים שהתקינו תלויות באותו חלון זמן.
• זרימות עבודה (Workflow forms): פער במספרי הריצה מוכיח שנוצרה ריצה. בדקו את יומן הביקורת של הארגון שלכם כדי לוודא אם הריצה אושרה ובוצעה. במקרה של ספק, הניחו שהמטען הזדוני אכן רץ.
קריאה וכלים קשורים
אבטחת Node.js / JS / TS- Bearer — SAST עם התמקדות בפרטיות ו-PII
- CodeQL — מנוע ניתוח סטטי של GitHub
- Dependabot — עדכונים אוטומטיים לתלויות פגיעות
- מתקפת React2STEAL: כך גונבים מפתחות גישה משרתי Next.js
- בניית אפליקציית מורה לנגינה בהרמוניקה בעזרת Claude
- פרצת אבטחה ב-Telegram Android