$ grep -r

חיפוש: חיפוש: java

חפש בכל התוכן שנאסף: חדשות, מאמרים ומדריכים.

החיפוש מאתר חדשות, מדריכים, כלים וספריות לפי שם או נושא. בחרו סביבת פיתוח כדי לצמצם תוצאות, ובדקו את המקור הרשמי לפני פעולה.

עודכן תוכן העמוד: · מערכת VibeSec · מדיניות המקורות

37 תוצאות עבור "java"

חולשת Java4Shell: סכנת השתלטות מרחוק על שרתים
מאמרGitGuardian Blog
לפני 2 ימים

חולשת Java4Shell: סכנת השתלטות מרחוק על שרתים

אמ;לק:פרצה קריטית ב-Java מאפשרת לתוקפים להריץ פקודות זדוניות על שרתים וארגונים ללא צורך בהזדהות. הפגיעה נפוצה במערכות ניהול זהויות ושרתי פיתוח, ועלולה להוביל לגניבת מידע רגיש. מומלץ לבדוק דחוף את עדכוני האבטחה של OpenJDK ו-Oracle.

Java4Shell: When Decoding base64 Leads to RCE

#java#rce#cyber-security#enterprise-security
למקור המקורי
חולשת אבטחה קריטית ב-Java: הנחיה לעדכון מיידי
חדשותThe Hacker News
לפני 3 ימים

חולשת אבטחה קריטית ב-Java: הנחיה לעדכון מיידי

אמ;לק:חולשת אבטחה חמורה התגלתה ב-Oracle Java, המאפשרת לתוקפים להריץ קוד מרחוק או להפיל שירותים (DoS). מומלץ לעדכן את סביבת הג'אווה בארגון בדחיפות כדי להגן על שרתים ואפליקציות.

CISA Urges Immediate Patching of Java4Shell Flaw That Could Allow Remote Code Execution

#java#cve#cve-2026-114938#vulnerability
למקור המקורי
פרצת Java4Shell (CVE-2026-114938): איום קריטי
חדשותThe Hacker News
לפני 3 ימים

פרצת Java4Shell (CVE-2026-114938): איום קריטי

אמ;לק:פרצה קריטית ב-Java המאפשרת להריץ קוד מרחוק על שרתים פופולריים כמו Jira ו-Jenkins ללא צורך בשם משתמש. יש לבדוק את עדכוני האבטחה של סביבות ה-Java בארגון שלכם בדחיפות.

Java4Shell Flaw (CVE-2026-114938) Enables Pre-Auth RCE in Jira, Jenkins, Keycloak and More

#java#cve#rce#vulnerability
למקור המקורי
מדריך מקיף: Java4Shell (CVE-2026-114938)
מאמרWiz Blog
לפני 3 ימים

מדריך מקיף: Java4Shell (CVE-2026-114938)

אמ;לק:ניתוח טכני של פרצת RCE (הרצת קוד מרחוק) ב-OpenJDK. המדריך מסביר כיצד לזהות אם המערכות שלכם חשופות ומהן פעולות המנע הנדרשות.

CVE-2026-114938 OpenJDK RCE (Java4Shell): Everything You Need to Know

#java#cve#rce#security-mitigation
למקור המקורי
עדכוני אבטחה קריטיים ל-Java
חדשותThe Hacker News
לפני 3 ימים

עדכוני אבטחה קריטיים ל-Java

אמ;לק:אורקל מוציאה עדכונים ל-11 פרצות ב-Java, כולל אחת קריטית (RCE). יש לוודא עדכון של סביבות הריצה (Runtime) בכל הארגון.

Oracle to Patch 11 Java Flaws Today as Critical OpenJDK RCE (CVE-2026-114938) Report Emerges

#java#cve#security-patch#oracle
למקור המקורי
$cat article.txt

>OWASP פרסמו מדריך חדש למניעת פרצות מסוג Path Traversal, המאפשרות להאקרים לגשת לקבצים רגישים בשרת. המדריך כולל דוגמאות קוד מעשיות לשפות…

מאמרOWASP Cheat Sheet Series updates
לפני 5 ימים

מדריך מקוצר חדש מ-OWASP: מניעת Path Traversal

אמ;לק:OWASP פרסמו מדריך חדש למניעת פרצות מסוג Path Traversal, המאפשרות להאקרים לגשת לקבצים רגישים בשרת. המדריך כולל דוגמאות קוד מעשיות לשפות מובילות כמו Java, Python ו-Node.js.

New CS: Path Traversal Prevention Cheat Sheet (#2968)

#node#python#dotnet#java
למקור המקורי
בניית מערכת ניהול מחסן מבוססת סוכני AI
מאמרMongoDB Official Blog (general)
לפני 15 ימים

בניית מערכת ניהול מחסן מבוססת סוכני AI

אמ;לק:מדריך טכני על בניית סוכני AI (תוכנות עצמאיות המקבלות החלטות) לניהול לוגיסטיקה, כולל שימוש ב-Java ו-Spring AI.

Building an Agentic Warehouse Management System—Part 3: Tools, Decisions, and Actions

#mongodb#java#ai-agents#software-engineering
למקור המקורי
$cat article.txt

>חולשת השחתת זיכרון במנוע ה-V8 של Chromium. מדובר ברכיב רגיש; עדכון הדפדפן דחוף מאוד.

חדשותMSRC Security Updates
לפני 20 ימים

השחתת זיכרון במנוע ה-JavaScript V8: CVE-2026-118359

אמ;לק:חולשת השחתת זיכרון במנוע ה-V8 של Chromium. מדובר ברכיב רגיש; עדכון הדפדפן דחוף מאוד.

Chromium: CVE-2026-118359 Memory corruption in V8

#dotnet#cve#chromium#v8
למקור המקורי
פיתוח מערכת ניהול מחסן עם סוכני AI ו-Spring AI
מאמרMongoDB Official Blog (general)
לפני 22 ימים

פיתוח מערכת ניהול מחסן עם סוכני AI ו-Spring AI

אמ;לק:מדריך טכני על בניית סוכני AI (תוכנות עצמאיות שמבצעות משימות) בעזרת Java ו-Spring AI. המאמר מסביר כיצד להגדיר גבולות ותכנון ביצועים במערכת מורכבת בצורה בטוחה.

Building an Agentic Warehouse Management System—Part 2: Java and Spring AI

#mongodb#java#ai-agents#spring-ai
למקור המקורי
AI נגד כלים מסורתיים: מי מוצא יותר חולשות אבטחה?
מאמרGoogle Project Zero
לפני 25 ימים

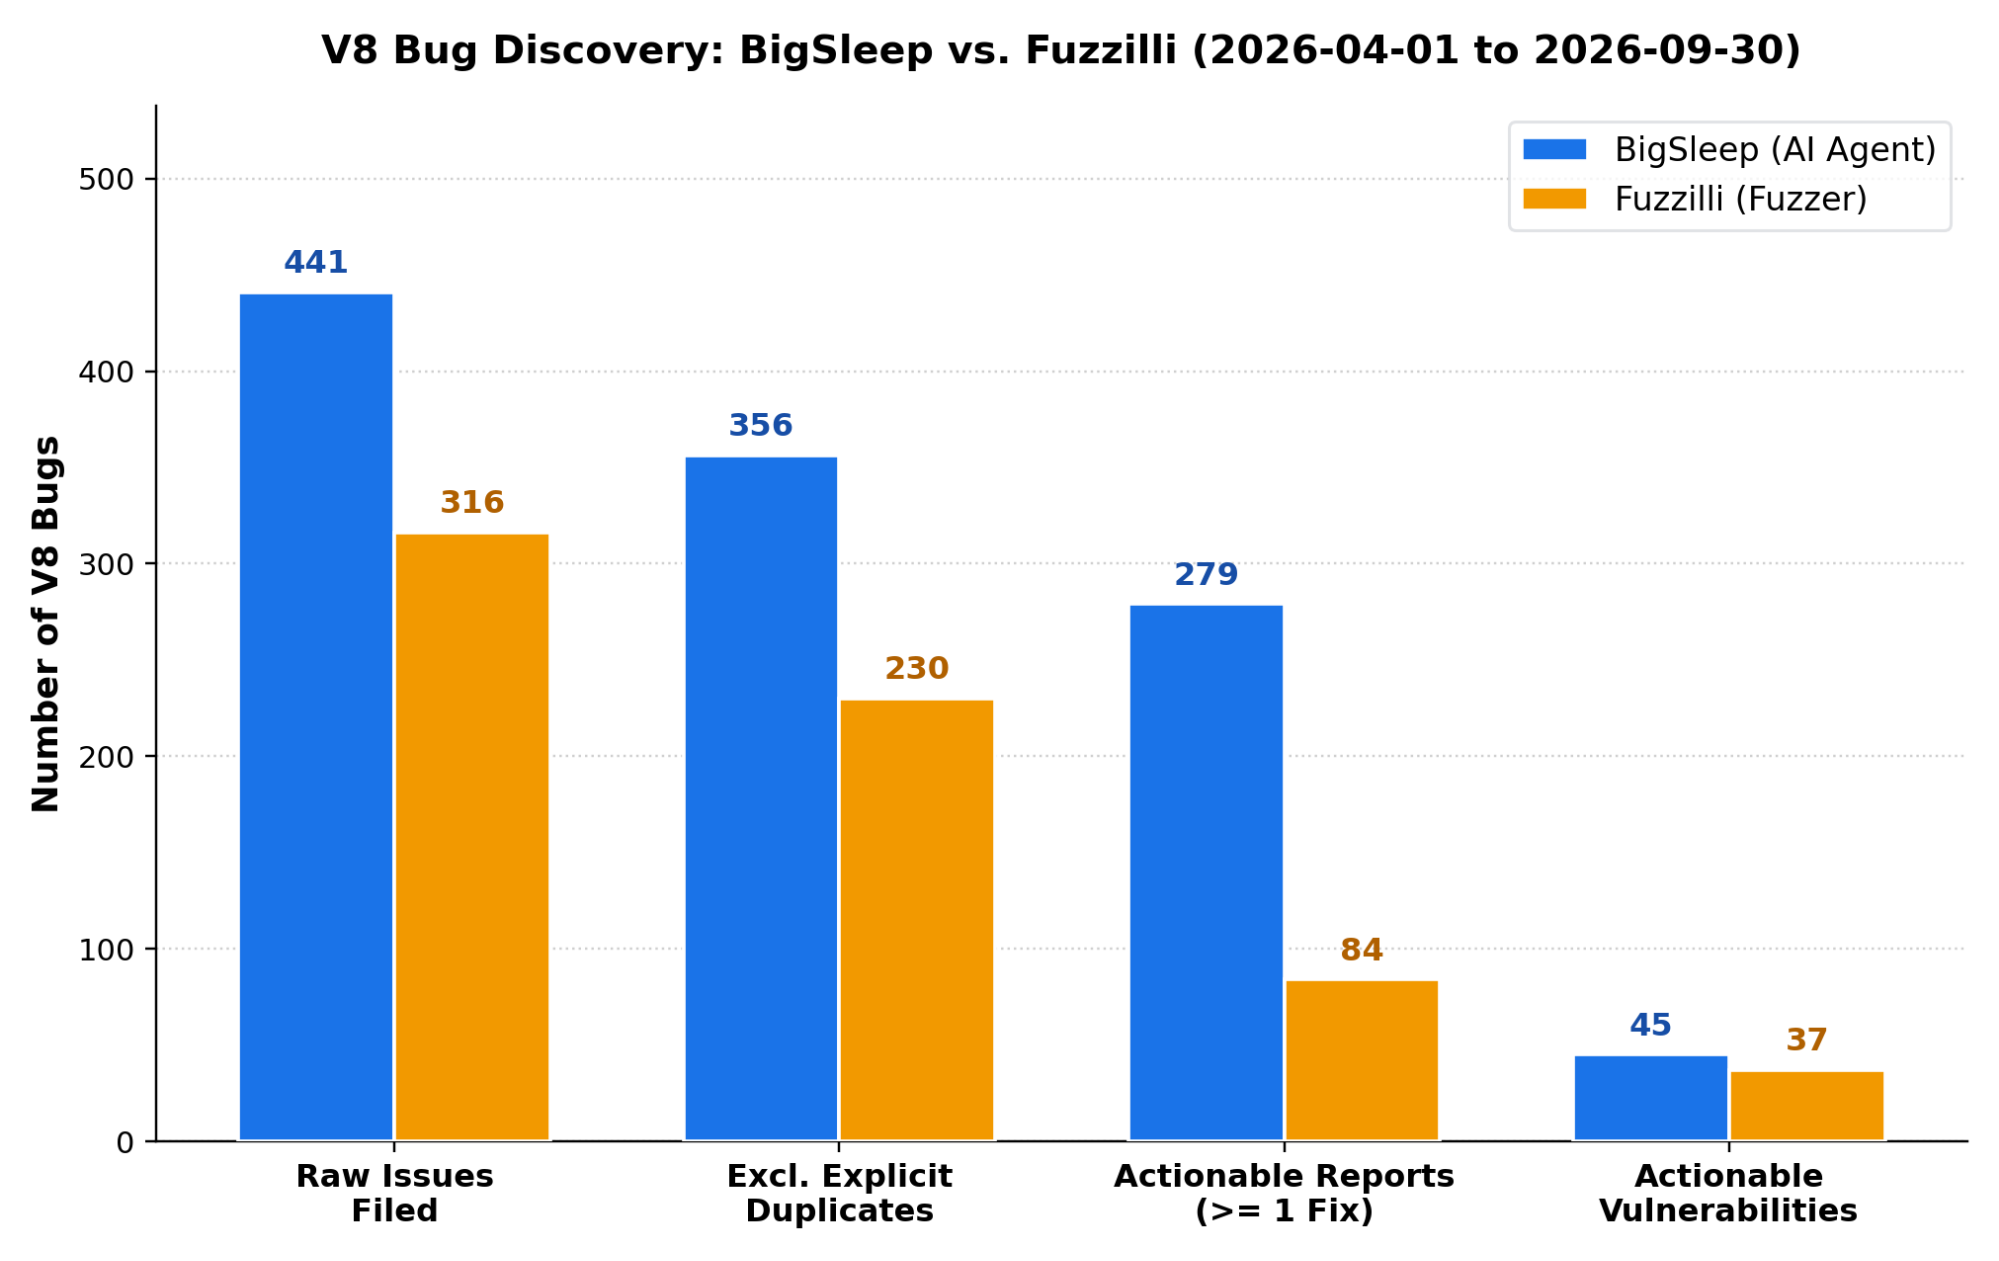
AI נגד כלים מסורתיים: מי מוצא יותר חולשות אבטחה?

אמ;לק:גוגל השוותה בין כלים אוטומטיים קלאסיים לבין מערכות AI בחיפוש באגים במנוע ה-JavaScript של דפדפן Chrome. התוצאות מראות שה-AI מצליח לאתר כמות משמעותית של חולשות, מה שמסמן את עתיד עולם ה-Fuzzing והאבטחה האוטומטית.

Fuzzers vs. AI: Comparing Fuzzilli and BigSleep on JavaScript Engines

#node#vulnerability-research#ai-security#chrome-v8
למקור המקורי
מעל 950 חנויות מקוונות הודבקו בקוד JavaScript שחומק מסורקי אבטחה
חדשותThe Hacker News
לפני 25 ימים

מעל 950 חנויות מקוונות הודבקו בקוד JavaScript שחומק מסורקי אבטחה

אמ;לק:קמפיין תקיפה ממושך הצליח להדביק כ-950 אתרי מסחר, מרביתם מבוססי Magento, באמצעות הזרקת קוד זדוני לבלוקי תוכן ב-CMS. הנוזקה טוענת סקריפטים לחטיפת נתוני אשראי בצד הלקוח תוך שימוש במנגנוני התחמקות מתוחכמים מסורקים אוטומטיים. האירוע מדגיש את הצורך בהגנת שרשרת אספקה בדפדפן וניטור קפדני של רכיבי צד-שלישי.

Hackers Infect 953 Online Stores With Scanner-Evading JavaScript, Mostly on Magento

#magento#node#web-skimming#appsec
למקור המקורי
$cat article.txt

>גרסה עתידית בערוץ ה-Current הכוללת שיפורים פנימיים ועדכוני תקן של מנוע ה-JavaScript. מתאימה לבחינת התנהגויות חדשות ואימות קוד שנוצר בעזרת…

חדשותNode.js Blog — כללי
14.10.2026

שחרור Node.js 26.12.0 (ערוץ Current)

אמ;לק:גרסה עתידית בערוץ ה-Current הכוללת שיפורים פנימיים ועדכוני תקן של מנוע ה-JavaScript. מתאימה לבחינת התנהגויות חדשות ואימות קוד שנוצר בעזרת מודלי שפה. לא מיועדת לשימוש קריטי ללא בדיקות מעמיקות.

Node.js 26.12.0 (Current)

#nodejs#runtime#releases
למקור המקורי
איך JavaScript מבצע קוד: לא בדיוק כפי שאתם חושבים
חדשותMedium — Vibe Coding Tag
10.10.2026

איך JavaScript מבצע קוד: לא בדיוק כפי שאתם חושבים

אמ;לק:מאמר זה מסביר שערוך JavaScript מבצע פקודות אחת אחרי השנייה, אך לאו דווקא בסדר הכרונולוגי שבו הן נכתבו בקוד. הוא מתמקד בהיבטים פנימיים של מנוע ה-JavaScript כמו Event Loop, Call Stack ו-Task Queue. הבנה זו קריטית לכתיבת קוד אסינכרוני נכון ולמניעת באגים בלתי צפויים.

JavaScript Doesn’t Run Your Code Line by Line the Way You Think

#runtime#node#javascript#event-loop
למקור המקורי
ראיונות למפתחי Java & Spring Boot בכירים: ידע נדרש מ-8-10 שנות ניסיון
חדשותMedium — Vibe Coding Tag
8.10.2026

ראיונות למפתחי Java & Spring Boot בכירים: ידע נדרש מ-8-10 שנות ניסיון

אמ;לק:מדריך מעשי למפתחי Java ו-Spring Boot בכירים, המפרט ידע נדרש בתחומים כמו JVM Internals, Concurrency, Microservices ו-Kubernetes. למרות שהוא לא עוסק ישירות ב-Vibe Coding, הנושאים שהוא מכסה חיוניים להבטחת אבטחה וביצועים באפליקציות מודרניות, גם אם הן נכתבות בסיוע AI.

Senior Java & Spring Boot Interviews: What 8–10 YOE Engineers Are Actually Expected to Know

#java#spring-boot#microservices#dev-interviews
למקור המקורי
שאלות ראיון ב-Hibernate & JPA למפתחי Java: מיסודות ועד בעיות ייצור
חדשותMedium — Vibe Coding Tag
8.10.2026

שאלות ראיון ב-Hibernate & JPA למפתחי Java: מיסודות ועד בעיות ייצור

אמ;לק:מדריך מקיף לשאלות ראיון בנושאי Hibernate ו-JPA, המכסה היבטים קריטיים כמו Persistence Context, Lazy Loading וטיפול ב-N+1 Queries. תוכן זה חיוני למפתחי Java הרוצים להבין אופטימיזציה של ביצועים ואבטחת נתונים בסביבות ייצור. הוא פחות רלוונטי ל-Vibe Coding ישיר, אך עקרונות אבטחת נתונים תמיד חשובים.

Hibernate & JPA Interview Questions for Java Developers: From Basics to Production-Level Problems

#java#hibernate#jpa#data-security
למקור המקורי
פרצות אבטחה ב-LibreOffice וב-OpenOffice מאפשרות הרצת קוד ללא אזהרה
חדשותThe Hacker News
6.10.2026

פרצות אבטחה ב-LibreOffice וב-OpenOffice מאפשרות הרצת קוד ללא אזהרה

אמ;לק:חוקרי אבטחה חשפו פרצות ב-LibreOffice וב-Apache OpenOffice המאפשרות להריץ קוד זדוני באמצעות גיליונות אלקטרוניים, ללא התראת מאקרו למשתמש. התקיפה מתרחשת עם פתיחת הקובץ אם תמיכת Java מופעלת. מדובר בהוכחת היתכנות ללא דיווחים על שימוש נרחב.

LibreOffice and OpenOffice Flaws Let Malicious Spreadsheets Run Code Without Macro Warnings

#vulnerability#libreoffice#openoffice#code-execution
למקור המקורי
פיתוח מאובטח עם Vibe Coding: גישת Spring Boot ו-PostgreSQL
חדשותMedium — Vibe Coding Tag
5.10.2026

פיתוח מאובטח עם Vibe Coding: גישת Spring Boot ו-PostgreSQL

אמ;לק:מאמר זה בוחן כיצד כלים מבוססי בינה מלאכותית (Vibe Coding) משנים את פיתוח התוכנה. הוא מתמקד ביישום עקרונות אבטחה בפרויקטי Java Spring Boot ו-PostgreSQL. הגישה מדגישה פיתוח יעיל ומאובטח בעזרת AI.

Vibe Coding ile Güvenli Yazılım Geliştirme: Java Spring Boot ve PostgreSQL Üzerinden Bir Yaklaşım

#java#ai-security#postgres#spring-boot
למקור המקורי
$cat article.txt

>חולשת Out of bounds write במנוע V8 של כרום מאפשרת לתוקפים פוטנציאליים לכתוב נתונים מחוץ לאזור המותר בזיכרון. זהו עדכון קריטי – דאגו לעדכן…

חדשותMSRC Security Updates
25.9.2026

פרצת אבטחה חמורה במנוע ה-JavaScript של דפדפני כרום

אמ;לק:חולשת Out of bounds write במנוע V8 של כרום מאפשרת לתוקפים פוטנציאליים לכתוב נתונים מחוץ לאזור המותר בזיכרון. זהו עדכון קריטי – דאגו לעדכן את הדפדפן מיד כדי להישאר מוגנים.

Chromium CVE-2026-95304: Out of bounds write in V8

#dotnet#cve#v8#chromium
למקור המקורי
$cat article.txt

>חולשת אבטחה במנוע ה-JavaScript המרכזי של דפדפני Chromium עלולה לאפשר לתוקפים להריץ קוד מרחוק. עדכנו מיד את הדפדפנים שלכם כדי לסגור את הפרצה.

חדשותMSRC Security Updates
25.9.2026

חולשת Type Confusion במנוע V8 של Chromium

אמ;לק:חולשת אבטחה במנוע ה-JavaScript המרכזי של דפדפני Chromium עלולה לאפשר לתוקפים להריץ קוד מרחוק. עדכנו מיד את הדפדפנים שלכם כדי לסגור את הפרצה.

Chromium CVE-2026-95380: Type confusion in V8

#dotnet#cve#v8#chromium
למקור המקורי
$cat article.txt

>מנוע ה-JavaScript (הטכנולוגיה שמריצה קוד באתרים) סובל מפרצה שעלולה לאפשר השתלטות. עדכון הדפדפן חיוני להגנה על המחשב.

חדשותMSRC Security Updates
25.9.2026

פרצת Type Confusion במנוע V8

אמ;לק:מנוע ה-JavaScript (הטכנולוגיה שמריצה קוד באתרים) סובל מפרצה שעלולה לאפשר השתלטות. עדכון הדפדפן חיוני להגנה על המחשב.

Chromium: CVE-2025-2135 Type Confusion in V8

#dotnet#cve#v8#chromium
למקור המקורי
$cat article.txt

>פרצה חמורה במנוע ה-JavaScript שעלולה לאפשר לתוקפים לכתוב מידע לזיכרון המערכת. עדכון הדפדפן סוגר את הפרצה.

חדשותMSRC Security Updates
25.9.2026

חולשת כתיבה מחוץ לטווח במנוע V8

אמ;לק:פרצה חמורה במנוע ה-JavaScript שעלולה לאפשר לתוקפים לכתוב מידע לזיכרון המערכת. עדכון הדפדפן סוגר את הפרצה.

Chromium: CVE-2026-4450 Out of bounds write in V8

#dotnet#cve#v8#chromium
למקור המקורי
$cat article.txt

>פרצה המאפשרת השחתת זיכרון במנוע ה-JavaScript של דפדפנים מבוססי Chromium. עדכון הדפדפן הכרחי למניעת ניצול.

חדשותMSRC Security Updates
25.9.2026

חולשת שחיתות זיכרון ב-V8

אמ;לק:פרצה המאפשרת השחתת זיכרון במנוע ה-JavaScript של דפדפנים מבוססי Chromium. עדכון הדפדפן הכרחי למניעת ניצול.

Chromium CVE-2026-87489: Memory corruption in V8

#dotnet#cve#v8#chromium
למקור המקורי
$cat article.txt

>שגיאת זיכרון במנוע ה-JavaScript של דפדפנים שעלולה לאפשר הרצת קוד זדוני. הקפידו לעדכן את הדפדפנים בארגון.

חדשותMSRC Security Updates
25.9.2026

פרצת Use After Free במנוע V8

אמ;לק:שגיאת זיכרון במנוע ה-JavaScript של דפדפנים שעלולה לאפשר הרצת קוד זדוני. הקפידו לעדכן את הדפדפנים בארגון.

Chromium CVE-2026-87536: Use after free in V8

#dotnet#cve#v8#chromium
למקור המקורי
$cat article.txt

>עוד פרצת Use After Free במנוע ה-JavaScript. עדכון לגרסה העדכנית ביותר של Chromium יסגור את הפרצה הזו.

חדשותMSRC Security Updates
25.9.2026

חולשת זיכרון נוספת ב-V8

אמ;לק:עוד פרצת Use After Free במנוע ה-JavaScript. עדכון לגרסה העדכנית ביותר של Chromium יסגור את הפרצה הזו.

Chromium CVE-2026-87625: Use after free in V8

#dotnet#cve#v8#chromium
למקור המקורי
Vibe Coding: קוד זמני ובעייתי, לא ספציפי ל-JavaScript
חדשותMedium — Vibe Coding Tag
22.9.2026

Vibe Coding: קוד זמני ובעייתי, לא ספציפי ל-JavaScript

אמ;לק:המאמר מפריך את התפיסה ש-Vibe Coding קשור רק ל-JavaScript, וטוען שהסיבה שקוד מסוג זה נוטה למות במהרה נעוצה באופי העבודה ולא בשפה. הוא מנתח מדוע סגנון קידוד אינטואיטיבי ומהיר יכול להוביל לקוד שאינו בר-קיימא או מאובטח. הדבר רלוונטי במיוחד לאור העלייה בפיתוח בעזרת LLMs, שם קיימת נטייה לייצר קוד מהיר אך לעיתים ללא עומק או עמידות.

Vibe Coding Isn’t a JavaScript Thing. It’s a “Code That Dies in Six Months” Thing.

#node#llm-assisted-dev#code-quality#technical-debt
למקור המקורי
נוזקה חדשה גונבת נתונים מתוספי Chrome דרך חבילות npm זדוניות
חדשותThe Hacker News
18.9.2026

נוזקה חדשה גונבת נתונים מתוספי Chrome דרך חבילות npm זדוניות

אמ;לק:חוקרי אבטחה גילו 13 חבילות npm שהפיצו נוזקת JavaScript חדשה בשם WeaselBiscuit, המכוונת לגנוב נתוני תוספי Chrome. הנוזקה מציגה חפיפה פונקציונלית עם משפחות נוזקות שקושרו בעבר לקבוצות תקיפה בחסות מדינה.

WeaselBiscuit Stealer Spreads via 13 npm Packages to Harvest Chrome Extension Storage

#supply-chain#malware#node#javascript
למקור המקורי
צייד באגים לכאורה השתמש ב-LLM לבניית ה-npm Stealer PhantomRaven
חדשותThe Hacker News
18.9.2026

צייד באגים לכאורה השתמש ב-LLM לבניית ה-npm Stealer PhantomRaven

אמ;לק:שחקן איום עם מניעים כלכליים קושר לפיתוח והפצת תוכנת PhantomRaven, כלי לגניבת מידע מבוסס JavaScript, דרך רישום חבילות npm. ההערכה היא שהמפתח כתב את הנוזקה באמצעות מודל שפה גדול (LLM), בהתבסס על הערות מפורטות, קוד שמלא מקום וניתוח סטטיסטי של אסימונים. אירוע זה מדגיש את הסיכונים הגוברים משימוש לרעה ב-LLMs בפיתוח תוכנות זדוניות.

Claimed Bug Bounty Hunter Likely Used LLM to Build PhantomRaven npm Stealer

#npm-supply-chain#node#llm-security#malware-development
למקור המקורי
$cat article.txt

>פגיעות XSS מסוג Reflected במסלול הניתוב מחדש של אימות (auth/) ב-Siemens Teamcenter מאפשרת לתוקף לא מאומת להזריק JavaScript לסשן משתמש…

חדשותCISA Cybersecurity Advisories
15.9.2026

פגיעות XSS ב-Siemens Teamcenter מאפשרת הזרקת קוד

אמ;לק:פגיעות XSS מסוג Reflected במסלול הניתוב מחדש של אימות (auth/) ב-Siemens Teamcenter מאפשרת לתוקף לא מאומת להזריק JavaScript לסשן משתמש מאומת. ניצול מוצלח של פגיעות זו עלול לאפשר לתוקף לקרוא נתונים או לבצע פעולות במסגרת הרשאות המשתמש. חיוני לעדכן גרסאות ולהטמיע הגנות XSS מתאימות.

Siemens Teamcenter

#xss-vulnerability#web-security#teamcenter#application-security
למקור המקורי
האקרים מסין מנצלים פרצות יום אפס ב-Chrome וב-Windows לפריצה
חדשותThe Hacker News
15.9.2026

האקרים מסין מנצלים פרצות יום אפס ב-Chrome וב-Windows לפריצה

אמ;לק:קבוצת תקיפה סינית פיתחה קמפיין ספיר-פישינג שמנצל פרצות יום אפס ב-Google Chrome וב-Microsoft Windows כדי להחדיר דלת אחורית זדונית מבוססת JavaScript בשם GRIMWEDGE. התקיפה כוונה לארגונים לא ממשלתיים ומדגישה את החשיבות הקריטית של עדכוני אבטחה שוטפים ואבטחת שרשרת האספקה של רכיבי תוכנה ודפדפנים.

China-Linked Hackers Exploit Chrome-Windows Zero-Day Chain to Deploy GRIMWEDGE

#zero-day#chrome-exploit#windows-vulnerability#supply-chain-security
למקור המקורי
$cat article.txt

>זוהתה בעיית ניצול זיכרון (Use after free) במנוע ה-JavaScript שעלולה לאפשר לתוקפים להריץ קוד זדוני. מומלץ לבצע עדכון גרסה מיידי לדפדפן.

חדשותMSRC Security Updates
15.9.2026

חולשת זיכרון קריטית במנוע V8 של Chromium

אמ;לק:זוהתה בעיית ניצול זיכרון (Use after free) במנוע ה-JavaScript שעלולה לאפשר לתוקפים להריץ קוד זדוני. מומלץ לבצע עדכון גרסה מיידי לדפדפן.

Chromium CVE-2026-87657: Use after free in V8

#dotnet#cve#v8#chromium
למקור המקורי

כלים

  • eslint-plugin-security

    כללי ESLint לזיהוי דפוסים מסוכנים ב-JavaScript וב-Node.js; דורשים סקירה אנושית.

  • Find Security Bugs

    תוסף ל-SpotBugs עם גלאי חולשות עבור Java ומסגרות נפוצות.

  • Retire.js

    איתור ספריות JavaScript עם חולשות ידועות בתלויות וביישומי Web.

  • SpotBugs

    ניתוח bytecode של Java לזיהוי באגים; ניתן להרחיב עם Find Security Bugs.

ספריות ותוספים

  • Hibernate Validator

    מימוש Jakarta Bean Validation לאימות נתוני Java; אינו מנגנון הרשאות.

  • OWASP Java Encoder

    קידוד פלט לפי הקשר למניעת XSS; אינו מסנן HTML עשיר או מאמת URL.

  • Supabase JavaScript Client

    SDK רשמי ל-Auth ולגישה לנתונים; גישה בטוחה מחייבת RLS והרשאות מתאימות.

VibeSec — מרכז האבטחה ל-Vibe Coding