$ grep -r

חיפוש: חיפוש: node

חפש בכל התוכן שנאסף: חדשות, מאמרים ומדריכים.

החיפוש מאתר חדשות, מדריכים, כלים וספריות לפי שם או נושא. בחרו סביבת פיתוח כדי לצמצם תוצאות, ובדקו את המקור הרשמי לפני פעולה.

עודכן תוכן העמוד: · מערכת VibeSec · מדיניות המקורות

35 תוצאות עבור "node"

$cat article.txt

>מדריך ה-OWASP עבור Node.js עודכן עם הנחיות רעננות למניעת מתקפות ניחוש סיסמאות (Brute-Force). מומלץ לעבור על ההנחיות במידה ואתם מנהלים…

מאמרOWASP Cheat Sheet Series updates
לפני 4 ימים

עדכון הנחיות הגנה ממתקפות Brute-Force ב-Node.js

אמ;לק:מדריך ה-OWASP עבור Node.js עודכן עם הנחיות רעננות למניעת מתקפות ניחוש סיסמאות (Brute-Force). מומלץ לעבור על ההנחיות במידה ואתם מנהלים מערכות הזדהות באתר שלכם.

docs(nodejs): refresh brute-force protection guidance (#2934)

#node#nodejs#owasp#brute-force
למקור המקורי
$cat article.txt

>OWASP פרסמו מדריך חדש למניעת פרצות מסוג Path Traversal, המאפשרות להאקרים לגשת לקבצים רגישים בשרת. המדריך כולל דוגמאות קוד מעשיות לשפות…

מאמרOWASP Cheat Sheet Series updates
לפני 5 ימים

מדריך מקוצר חדש מ-OWASP: מניעת Path Traversal

אמ;לק:OWASP פרסמו מדריך חדש למניעת פרצות מסוג Path Traversal, המאפשרות להאקרים לגשת לקבצים רגישים בשרת. המדריך כולל דוגמאות קוד מעשיות לשפות מובילות כמו Java, Python ו-Node.js.

New CS: Path Traversal Prevention Cheat Sheet (#2968)

#node#python#dotnet#java
למקור המקורי
עדכון אבטחה ב-Node.js: תיקון לחולשות שרת מסוכנות
חדשותThe Hacker News
לפני 9 ימים

עדכון אבטחה ב-Node.js: תיקון לחולשות שרת מסוכנות

אמ;לק:גרסאות חדשות של Node.js מתקנות פרצות המאפשרות לתוקפים להפיל שרתים או לגנוב מידע בין חיבורים שונים. מפתחים, בדקו את גרסת ה-Runtime שאתם מריצים בשרתים שלכם ושדרגו בהתאם.

Node.js Fixes 16 Flaws, Including HTTP/2 Bugs That Crash Servers and Leak Other Connections' Data

#node#nodejs#server-security#vulnerability
למקור המקורי
עדכון הנחיות הגנה מפני CSRF ב-Node.js
מאמרOWASP Cheat Sheet Series updates
לפני 15 ימים

עדכון הנחיות הגנה מפני CSRF ב-Node.js

אמ;לק:OWASP עדכנו את ההמלצות להגנה מפני התקפות CSRF (זיוף בקשות בין-אתרי) עבור סביבות Node.js. אם אתם בונים אפליקציות Node.js, מומלץ ליישם את ההנחיות החדשות כדי להגן על המשתמשים שלכם.

docs: update Node.js CSRF protection guidance (#2797) (#2890)

#node#owasp#nodejs#csrf
למקור המקורי
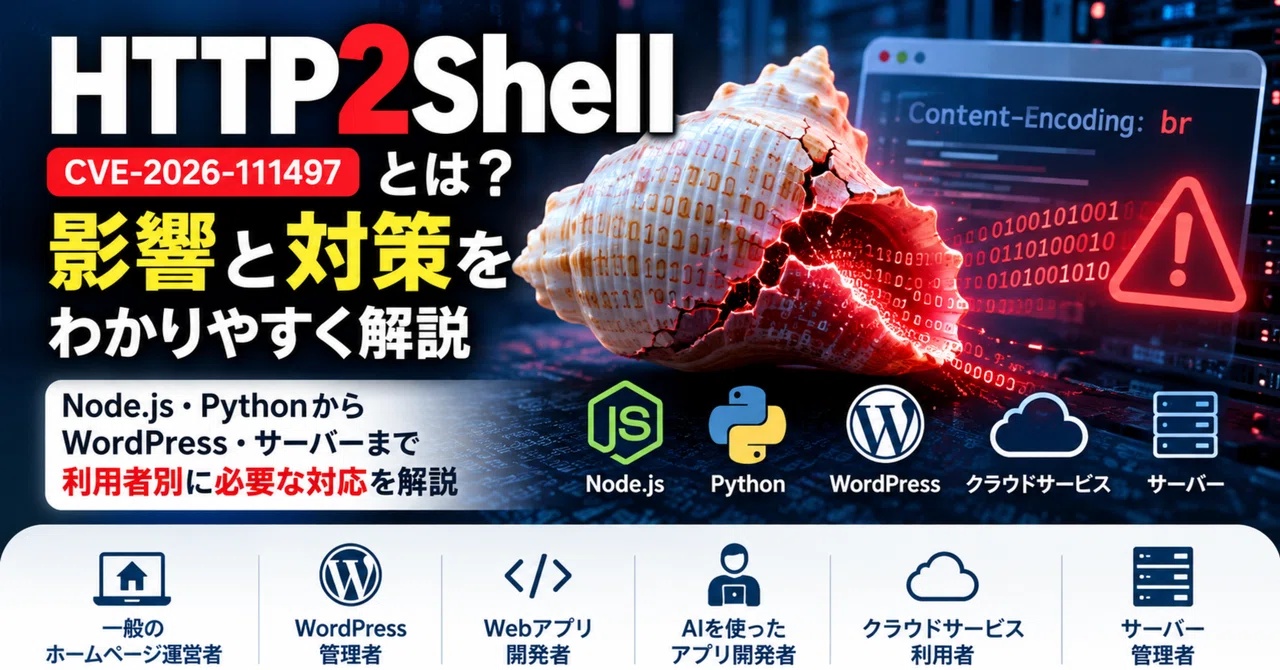
הכירו את HTTP2Shell: סיכון אבטחה בטכנולוגיית הדחיסה Brotli
חדשותBing News — WordPress Vulnerabilities
לפני 20 ימים

הכירו את HTTP2Shell: סיכון אבטחה בטכנולוגיית הדחיסה Brotli

אמ;לק:חולשת אבטחה בטכנולוגיית הדחיסה Brotli עלולה להשפיע על אפליקציות Node.js ו-Python, וגם על אתרי WordPress. מדובר בסיכון פוטנציאלי להרצת פקודות מרחוק על השרת שלכם. חשוב לבדוק אם סביבת הפיתוח שלכם מעודכנת לגרסאות שמתקנות את הפגיעות.

What is HTTP2Shell? An Easy-to-Understand Guide on Its Impact on Node.js, Python, and WordPress, and Countermeasures by User Type|まるもとともきよ | AppWith-Works代表

#wordpress#node#python#web-security
למקור המקורי
עדכון Node.js 26.13.0
חדשותNode.js Blog — כללי
לפני 23 ימים

עדכון Node.js 26.13.0

אמ;לק:שוחררה גרסת LTS חדשה של Node.js המכילה שיפורים ותיקוני באגים יציבים. מפתחים המשתמשים בסביבת הריצה הזו בשרתים או באפליקציות צריכים לבחון שדרוג לתחזוקה תקינה.

Node.js 26.13.0 (LTS)

#node#nodejs#backend#development
למקור המקורי
פגיעות בפענוח Brotli מאפשרת RCE: משפיעה על Node.js, Bun ו-Python
חדשותThe Hacker News
לפני 28 ימים

פגיעות בפענוח Brotli מאפשרת RCE: משפיעה על Node.js, Bun ו-Python

אמ;לק:חולשת השחתת זיכרון במפענח ה-Brotli של גוגל מאפשרת ביצוע קוד מרחוק (RCE) במגוון רחב של פלטפורמות, בהן Node.js, Bun, ספריות Python ושרתי Envoy. הפגיעות נובעת מכתיבה מעבר לגבולות החוצץ בעת פריסת מידע דחוס שעבר מניפולציה זדונית. מפתחים נדרשים לשדרג באופן מיידי את סביבות הריצה וספריות התלויות המושפעות.

Brotli Decoder Flaw Behind Node.js RCE Also Affects Bun, Python and Other Widely Used Software

#node#rce#memory-corruption#nodejs
למקור המקורי
חוקרים הדגימו מתקפת RCE נגד Node.js באמצעות נתוני Brotli זדוניים
חדשותThe Hacker News
לפני 29 ימים

חוקרים הדגימו מתקפת RCE נגד Node.js באמצעות נתוני Brotli זדוניים

אמ;לק:חוקרי אבטחה הציגו פרויקט הוכחת היתכנות בשם Node2Shell המאפשר הרצת קוד מרחוק על גבי הפצה רשמית של Node.js. הניצול מבוסס על פגיעות ברכיב מפענח ה-Brotli המובנה במערכת באמצעות נתונים דחוסים שהוכנו מראש. מפתחים נדרשים לעדכן סביבות ריצה כדי למנוע חשיפה לניצול פוטנציאלי.

Researchers Demonstrate Node2Shell RCE Exploit on Node.js Build Using Crafted Brotli Data

#node#vulnerability#rce#nodejs
למקור המקורי
$cat article.txt

>כשל באימות תעודות לצד רינדור פלט לא מסונן מתשובות שרת מאפשר שרשור מתקפה להרצת קוד מרחוק (RCE) בסביבת Node.js דרך Industrial Edge App…

חדשותCISA Cybersecurity Advisories
22.10.2026

שרשרת חולשות ב-Industrial Edge App Publisher מובילה ל-RCE מקומי

אמ;לק:כשל באימות תעודות לצד רינדור פלט לא מסונן מתשובות שרת מאפשר שרשור מתקפה להרצת קוד מרחוק (RCE) בסביבת Node.js דרך Industrial Edge App Publisher. התוקף מסוגל להתחזות לשרת הניהול ולהשתלט על תחנת הפיתוח. תרחיש זה מדגים חולשת AppSec קלאסית בכלי הפצה של אפליקציות קצה.

Siemens Industrial Edge App Publisher

#rce#certificate-validation#nodejs#appsec
למקור המקורי
פגיעות חמורה במפענח Brotli ב-Node.js מאפשרת הרצת קוד מרחוק
חדשותThe Hacker News
22.10.2026

פגיעות חמורה במפענח Brotli ב-Node.js מאפשרת הרצת קוד מרחוק

אמ;לק:פרויקט Node.js שחרר עדכוני אבטחה קריטיים לגרסאות 22.x, 24.x ו-26.x בעקבות באג במנגנון פריסת ה-Brotli המוטמע. הפגיעות מאפשרת לתוקפים מרוחקים לבצע הרצת קוד שרירותי (RCE) על גבי השרת המושפע. מומלץ לכל המפתחים לעדכן מיד לגרסאות המתוקנות.

Node.js Brotli Decoder Bug Could Allow Remote Code Execution in All Supported Versions

#node#vulnerability#rce#nodejs
למקור המקורי
$cat article.txt

>חבילת טלאי אבטחה להתמודדות עם פגיעויות שהתגלו בליבת סביבת הריצה של Node.js. טיפול מהיר בעדכוני אבטחה מונע חשיפה לניצול לרעה במערכות…

חדשותNode.js Blog — כללי
21.10.2026

עדכוני אבטחה ב-Node.js: אוקטובר 2026

אמ;לק:חבילת טלאי אבטחה להתמודדות עם פגיעויות שהתגלו בליבת סביבת הריצה של Node.js. טיפול מהיר בעדכוני אבטחה מונע חשיפה לניצול לרעה במערכות אוטומטיות. חובה ליישום בעת עדכון תלויות בסיסיות של שירותי צד-שרת.

Wednesday, October 21, 2026 Security Releases

#nodejs#security-advisory#patching#appsec
למקור המקורי
$cat article.txt

>עדכון גרסה שוטפת המכיל תיקוני באגים וליטושי ביצועים בסביבת הריצה. מספק יציבות מוגברת לשימוש בפיצ'רים מתקדמים ו-APIs מודרניים. מיועד לסביבות…

חדשותNode.js Blog — כללי
21.10.2026

גרסת Node.js 26.12.1 (Current)

אמ;לק:עדכון גרסה שוטפת המכיל תיקוני באגים וליטושי ביצועים בסביבת הריצה. מספק יציבות מוגברת לשימוש בפיצ'רים מתקדמים ו-APIs מודרניים. מיועד לסביבות עבודה דינמיות ופיתוח מבוסס AI מהיר.

Node.js 26.12.1 (Current)

#nodejs#runtime#current-release
למקור המקורי
$cat article.txt

>עדכון נקודתי בערוץ התמיכה ארוכת הטווח של Node.js 24 הכולל שיפורי יציבות ותיקוני תקלות שוטפים. סביבות ייצור המבוססות על גרסה זו מומלצות לבצע…

חדשותNode.js Blog — כללי
21.10.2026

שחרור גרסת תחזוקה Node.js 24.22.1 (LTS)

אמ;לק:עדכון נקודתי בערוץ התמיכה ארוכת הטווח של Node.js 24 הכולל שיפורי יציבות ותיקוני תקלות שוטפים. סביבות ייצור המבוססות על גרסה זו מומלצות לבצע עדכון מבוקר. מהווה חלק מתחזוקת שרשרת אספקת התוכנה הארגונית.

Node.js 24.22.1 (LTS)

#nodejs#lts#runtime-security
למקור המקורי
$cat article.txt

>עדכון תחזוקה שוטף לסדרת ה-LTS של גרסה 22, המתמקד בייצוב מנוע הריצה ותיקוני באגים שדווחו. הגרסה מיועדת לאימוץ בטוח בסביבות פרודקשן הדורשות…

חדשותNode.js Blog — כללי
21.10.2026

עדכון גרסה Node.js 22.23.4 (LTS)

אמ;לק:עדכון תחזוקה שוטף לסדרת ה-LTS של גרסה 22, המתמקד בייצוב מנוע הריצה ותיקוני באגים שדווחו. הגרסה מיועדת לאימוץ בטוח בסביבות פרודקשן הדורשות אמינות מרבית. חשוב לתחזוקה שוטפת של שרשרת האספקה של יישומי Node.js.

Node.js 22.23.4 (LTS)

#nodejs#lts#maintenance
למקור המקורי
פיתוח סביבת ריצה מקבילית ב-Lean 4 שעוקפת את Node.js
חדשותMedium — Vibe Coding Tag
20.10.2026

פיתוח סביבת ריצה מקבילית ב-Lean 4 שעוקפת את Node.js

אמ;לק:הפרויקט LeanIn מציג סביבת ריצה מותאמת למקביליות ומתזמן מבוסס work-stealing שנכתבו בשפת Lean 4 בהשראת Tokio מ-Rust. הפיתוח מציג ביצועים גבוהים העולים על Node.js במבחני עומס מקביליים. מעבר ליכולות ההוכחה הפורמלית המוכרות של השפה, מודגם כאן הפוטנציאל שלה לפיתוח מערכות תשתית מאובטחות ויעילות.

Building a Concurrency Runtime in Lean 4 that Outperforms Node.js

#node#systems-programming#performance#concurrency
למקור המקורי
$cat article.txt

>בוצע עדכון אבטחה לספריית האימות של מיקרוסופט (MSAL) עבור סביבת Node.js לתיקון חולשת חשיפת מידע. מתכנתים המשתמשים בספריה מתבקשים לעדכן גרסה.

חדשותMSRC Security Updates
16.10.2026

עדכון אבטחה לספריות MSAL ב-Node.js

אמ;לק:בוצע עדכון אבטחה לספריית האימות של מיקרוסופט (MSAL) עבור סביבת Node.js לתיקון חולשת חשיפת מידע. מתכנתים המשתמשים בספריה מתבקשים לעדכן גרסה.

CVE-2026-109461 Microsoft Authentication Library (MSAL) for Node.js Information Disclosure Vulnerability

#dotnet#node#cve#node-js
למקור המקורי
$cat article.txt

>שחרור עדכון שוטף עבור סביבת Node.js 24 בערוץ התמיכה ארוכת הטווח. כולל תיקוני תוכנה קלים המיועדים לשיפור יציבות תהליכי שרת ותאימות פנימית.

חדשותNode.js Blog — כללי
14.10.2026

עדכון תחזוקה: Node.js 24.22.0 (LTS) זמינה להורדה

אמ;לק:שחרור עדכון שוטף עבור סביבת Node.js 24 בערוץ התמיכה ארוכת הטווח. כולל תיקוני תוכנה קלים המיועדים לשיפור יציבות תהליכי שרת ותאימות פנימית.

Node.js 24.22.0 (LTS)

#nodejs#lts#patch
למקור המקורי
$cat article.txt

>גרסה עתידית בערוץ ה-Current הכוללת שיפורים פנימיים ועדכוני תקן של מנוע ה-JavaScript. מתאימה לבחינת התנהגויות חדשות ואימות קוד שנוצר בעזרת…

חדשותNode.js Blog — כללי
14.10.2026

שחרור Node.js 26.12.0 (ערוץ Current)

אמ;לק:גרסה עתידית בערוץ ה-Current הכוללת שיפורים פנימיים ועדכוני תקן של מנוע ה-JavaScript. מתאימה לבחינת התנהגויות חדשות ואימות קוד שנוצר בעזרת מודלי שפה. לא מיועדת לשימוש קריטי ללא בדיקות מעמיקות.

Node.js 26.12.0 (Current)

#nodejs#runtime#releases
למקור המקורי
שחרור גרסה: Node.js 26.11.1
חדשותNode.js Blog — כללי
7.10.2026

שחרור גרסה: Node.js 26.11.1

אמ;לק:עדכון תיקונים שוטף לענף 26 של Node.js המטפל בבאגים נקודתיים שדווחו לאחרונה. מומלץ לבחון את פרטי הגרסה כדי לוודא שאין בה תיקוני אבטחה דחופים (Security Advisories). שדרוג שגרתי תורם ליציבות ולשמירה על סביבה מאובטחת.

Node.js 26.11.1 (Current)

#node#nodejs#runtime#patch-release
למקור המקורי
$cat article.txt

>גרסת Current הכוללת עדכוני ממשקים פנימיים, אופטימיזציות למנוע V8 ותמיכה מורחבת בתקנים חדשים. מיועדת בעיקר למפתחים הבוחנים שינויים רוחביים…

חדשותNode.js Blog — כללי
7.10.2026

שחרור גרסה Node.js 26.11.0 (Current)

אמ;לק:גרסת Current הכוללת עדכוני ממשקים פנימיים, אופטימיזציות למנוע V8 ותמיכה מורחבת בתקנים חדשים. מיועדת בעיקר למפתחים הבוחנים שינויים רוחביים בסביבות פיתוח מתקדמות. בעבודה עם מחוללי קוד מבוססי AI מומלץ לוודא תאימות לסביבת הריצה המעודכנת.

Node.js 26.11.0 (Current)

#nodejs#runtime#v8
למקור המקורי
חולשות קריטיות ב-Dell CSM מאפשרות השתלטות מלאה
חדשותThe Hacker News
2.10.2026

חולשות קריטיות ב-Dell CSM מאפשרות השתלטות מלאה

אמ;לק:פרצות אבטחה חמורות במוצרי Dell לניהול אחסון מאפשרות לתוקף לקבל הרשאות מנהל ללא הזדהות. אם אתם משתמשים ב-Kubernetes עם Dell CSM, עדכנו מיד את המערכות שלכם.

Dell CSM Flaws Enable Unauthenticated Admin Access and Root on Kubernetes Nodes

#dell#kubernetes#security#storage
למקור המקורי
$cat article.txt

>תיקון מינורי נוסף בתוך מחזור החיים של Node.js 22 המבטיח תאימות ואמינות בפרודקשן. מתאים לתחזוקה שוטפת של שרתים וצמצום באגים שקטים. מומלץ…

חדשותNode.js Blog — כללי
23.9.2026

עדכון יציבות: Node.js 22.23.3 (LTS)

אמ;לק:תיקון מינורי נוסף בתוך מחזור החיים של Node.js 22 המבטיח תאימות ואמינות בפרודקשן. מתאים לתחזוקה שוטפת של שרתים וצמצום באגים שקטים. מומלץ לשלב בעדכון התלויות התקופתי של המערכת.

Node.js 22.23.3 (LTS)

#nodejs#lts#patch
למקור המקורי
שחרור גרסה: Node.js 26.10.0
חדשותNode.js Blog — כללי
22.9.2026

שחרור גרסה: Node.js 26.10.0

אמ;לק:גרסה חדשה למנוע הריצה Node.js המרחיבה תכונות קיימות ומשפרת את יציבות המערכת. עדכונים תקופתיים אלו חיוניים לשמירה על עדכניות התלויות ומניעת בעיות תאימות. יש לבצע בדיקות אינטגרציה בעת שדרוג סביבות פיתוח.

Node.js 26.10.0 (Current)

#node#nodejs#runtime#releases
למקור המקורי
שחרור גרסה: Node.js 26.9.0
חדשותNode.js Blog — כללי
16.9.2026

שחרור גרסה: Node.js 26.9.0

אמ;לק:הודעה על גרסה חדשה ב-Node.js הכוללת עדכונים מודולריים ושיפורים טכניים בסביבת הריצה. שדרוגים שוטפים מבטיחים תמיכה בסטנדרטים חדשים של השפה ומניעת חוב טכנולוגי. מומלץ לעיין בהערות השחרור לאיתור השפעות רוחב.

Node.js 26.9.0 (Current)

#node#nodejs#runtime#releases
למקור המקורי
שחרור גרסה: Node.js 26.8.2
חדשותNode.js Blog — כללי
9.9.2026

שחרור גרסה: Node.js 26.8.2

אמ;לק:שחרור נקודתי של Node.js המכיל תיקוני באגים ממוקדים לסביבת הריצה. עדכונים אלו עשויים לכלול התאמות חיוניות לעבודה רציפה ומניעת כשלים ביישומי צד-שרת. מומלץ לבחון את ההשפעה על שרשרת האספקה של הפרויקט.

Node.js 26.8.2 (Current)

#node#nodejs#runtime#patch-release
למקור המקורי
$cat article.txt

>גרסת LTS נוספת לסדרת Node.js 24 הכוללת ליטושי ביצועים ותיקוני באגים שגרתיים. העדכון שומר על יציבות האפליקציה ומבטיח תאימות מתמשכת לספריות…

חדשותNode.js Blog — כללי
9.9.2026

שחרור גרסה: Node.js 24.21.0 (LTS)

אמ;לק:גרסת LTS נוספת לסדרת Node.js 24 הכוללת ליטושי ביצועים ותיקוני באגים שגרתיים. העדכון שומר על יציבות האפליקציה ומבטיח תאימות מתמשכת לספריות npm.

Node.js 24.21.0 (LTS)

#nodejs#lts#runtime
למקור המקורי
$cat article.txt

>חולשה בספריית ההזדהות של מיקרוסופט ל-Node.js שעלולה לאפשר לתוקפים לזייף בקשות הזדהות. מפתחים המשתמשים ב-MSAL חייבים לעדכן גרסה מייד.

חדשותMSRC Security Updates
8.9.2026

חולשת זיוף ב-Microsoft MSAL ל-Node.js

אמ;לק:חולשה בספריית ההזדהות של מיקרוסופט ל-Node.js שעלולה לאפשר לתוקפים לזייף בקשות הזדהות. מפתחים המשתמשים ב-MSAL חייבים לעדכן גרסה מייד.

CVE-2026-84003 Microsoft Authentication Library (MSAL) for Node.js Spoofing Vulnerability

#dotnet#node#cve#nodejs
למקור המקורי
$cat article.txt

>המאמר מתאר את חווית הכותב כמהנדס תוכנה מתחיל שנתקל בקשיים עקב פערים בידע תיאורטי מול דרישות התפקיד בפועל. הוא חושף את האתגרים ביישום ידע על…

חדשותMedium — Vibe Coding Tag
5.9.2026

כיצד שרדתי כ'מתכנת וייב' (Vibe Coder) כמהנדס תוכנה מתחיל

אמ;לק:המאמר מתאר את חווית הכותב כמהנדס תוכנה מתחיל שנתקל בקשיים עקב פערים בידע תיאורטי מול דרישות התפקיד בפועל. הוא חושף את האתגרים ביישום ידע על טכנולוגיות כמו Angular, TypeScript ו-Node.js בסביבת עבודה אמיתית. המאמר מציג תובנות לגבי הצורך באיזון בין אינטואיציה וידע מעמיק בתהליך הפיתוח, ומספק טיפים למתכנתים בתחילת דרכם להתמודדות עם מורכבות הפרויקטים.

How I Survived Being a “Vibe Coder” as an Associate Software Engineer

#career#junior-developer#skill-gap#software-engineering
למקור המקורי
תוקפים הופכים את סביבת הריצה של Node.js לכלי להפצת נוזקות
חדשותThe Hacker News
3.9.2026

תוקפים הופכים את סביבת הריצה של Node.js לכלי להפצת נוזקות

אמ;לק:דוח חדש חושף כי תוקפים מנצלים את סביבת הריצה המהימנה של Node.js להפצת נוזקות במתקפות ממוקדות. שיטה זו מאפשרת פריסת Payload זדוני תוך הסוואתו כיישום לגיטימי. המתקפות כוונו כנגד גורמים ממשלתיים, חברות טכנולוגיה ומלונות, ומהוות איום משמעותי לשרשרת האספקה.

Attackers Turn Trusted Node.js Runtime Into Malware Delivery Tool in Targeted Attacks

#supply-chain#malware#node#nodejs
למקור המקורי
האקרים איראנים מתחזים למגייסים להפצת נוזקות רב-פלטפורמיות
חדשותThe Hacker News
1.9.2026

האקרים איראנים מתחזים למגייסים להפצת נוזקות רב-פלטפורמיות

אמ;לק:קבוצת תקיפה איראנית משתמשת בשיטות הונאה מתוחכמות, הכוללות התחזות למגייסים, כדי להפיץ נוזקות (RATs) בפלטפורמות שונות כמו לינוקס ו-macOS. התוקפים מנצלים מבחני קוד כדרך להחדיר קוד זדוני שפותח ב-Node.js ו-JavaScript. אירוע זה מדגיש את הצורך באבטחת שרשרת האספקה של קוד וזהירות בעת ביצוע משימות קוד ממקורות לא מוכרים.

Iranian Hackers Pose as Recruiters to Deliver Cross-Platform RATs Through Coding Tests

#supply-chain-security#malware#social-engineering#cyber-espionage
למקור המקורי

כלים

  • eslint-plugin-security

    כללי ESLint לזיהוי דפוסים מסוכנים ב-JavaScript וב-Node.js; דורשים סקירה אנושית.

  • NodeJsScan

    סריקה סטטית ליישומי Node.js לזיהוי דפוסי חולשה.

ספריות ותוספים

  • Firebase Admin SDK for Node.js

    SDK שרת מיוחס העוקף Security Rules; דורש אימות והרשאה לפני שימוש.

  • helmet

    Middleware לאבטחת headers ב-Express/Node.js. הגנה בסיסית מיידית.

  • node-postgres (pg)

    לקוח PostgreSQL ל-Node.js עם שאילתות פרמטריות; אינו מספק הרשאות אוטומטיות.

VibeSec — מרכז האבטחה ל-Vibe Coding