$ grep -r

חיפוש: חיפוש: python

חפש בכל התוכן שנאסף: חדשות, מאמרים ומדריכים.

החיפוש מאתר חדשות, מדריכים, כלים וספריות לפי שם או נושא. בחרו סביבת פיתוח כדי לצמצם תוצאות, ובדקו את המקור הרשמי לפני פעולה.

עודכן תוכן העמוד: · מערכת VibeSec · מדיניות המקורות

37 תוצאות עבור "python"

ניהול מאובטח של סודות וסיסמאות בפייתון
מאמרGitGuardian Blog
לפני 2 ימים

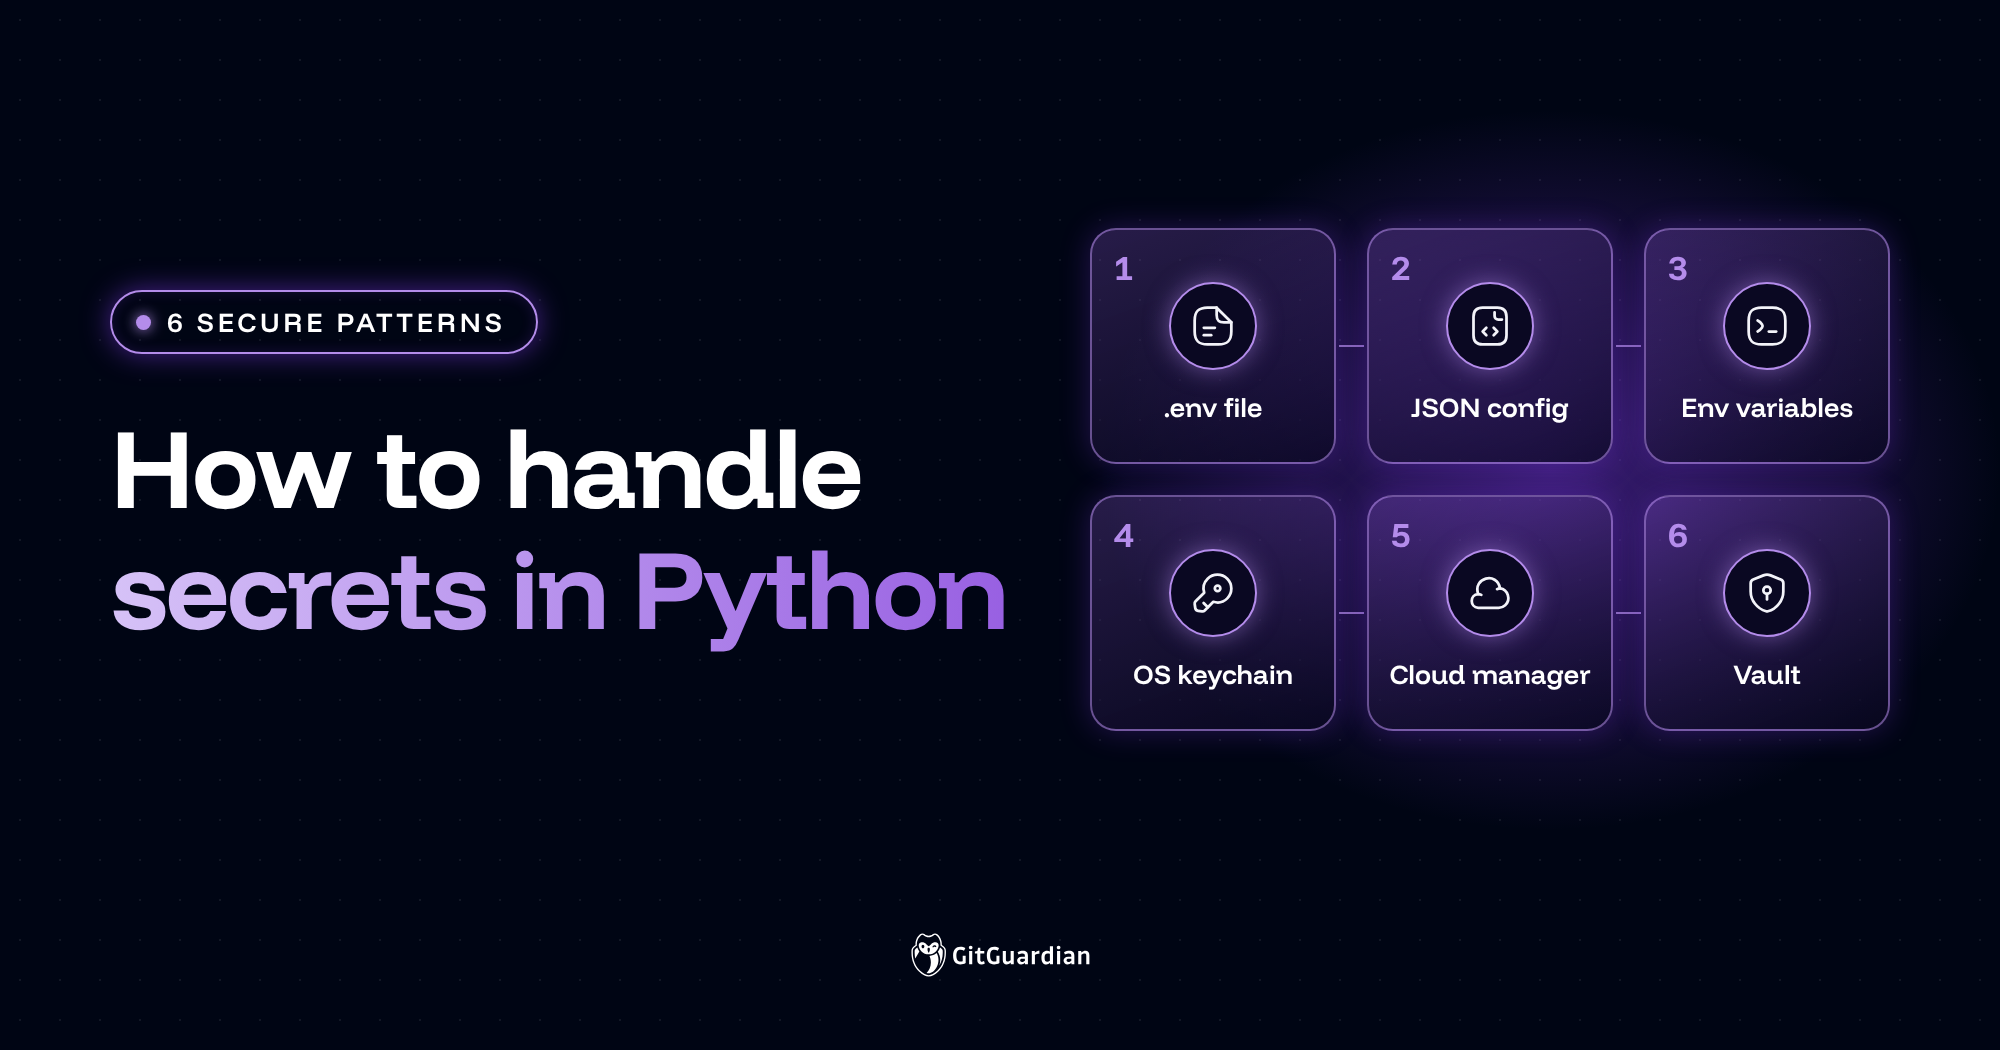
ניהול מאובטח של סודות וסיסמאות בפייתון

אמ;לק:ניהול לא תקין של מפתחות גישה וסיסמאות בקוד מהווה פרצה קריטית לאתרים ולאפליקציות. המדריך מציג שש שיטות עבודה מומלצות כדי להבטיח שהסודות שלכם נשארים מוגנים ולא דולפים החוצה.

How to Handle Secrets in Python: Six Secure Patterns

#python#secrets-management#cyber-security
למקור המקורי
$cat article.txt

>OWASP פרסמו מדריך חדש למניעת פרצות מסוג Path Traversal, המאפשרות להאקרים לגשת לקבצים רגישים בשרת. המדריך כולל דוגמאות קוד מעשיות לשפות…

מאמרOWASP Cheat Sheet Series updates
לפני 5 ימים

מדריך מקוצר חדש מ-OWASP: מניעת Path Traversal

אמ;לק:OWASP פרסמו מדריך חדש למניעת פרצות מסוג Path Traversal, המאפשרות להאקרים לגשת לקבצים רגישים בשרת. המדריך כולל דוגמאות קוד מעשיות לשפות מובילות כמו Java, Python ו-Node.js.

New CS: Path Traversal Prevention Cheat Sheet (#2968)

#node#python#dotnet#java
למקור המקורי
בניית סוכן AI בסיסי ב-Python ללא ספריות עזר
חדשותMedium — Vibe Coding Tag
לפני 15 ימים

בניית סוכן AI בסיסי ב-Python ללא ספריות עזר

אמ;לק:כדי להבין באמת איך AI עובד, כדאי לבנות סוכן פשוט בעצמכם ללא ספריות כבדות כמו LangChain. פרויקט קטן של כ-100 שורות קוד ייתן לכם הבנה עמוקה על תהליכי העבודה של סוכני תוכנה.

Building Your First AI Agent in Python Without a Framework

#python#ai-agents#coding-tutorial
למקור המקורי
הכירו את HTTP2Shell: סיכון אבטחה בטכנולוגיית הדחיסה Brotli
חדשותBing News — WordPress Vulnerabilities
לפני 20 ימים

הכירו את HTTP2Shell: סיכון אבטחה בטכנולוגיית הדחיסה Brotli

אמ;לק:חולשת אבטחה בטכנולוגיית הדחיסה Brotli עלולה להשפיע על אפליקציות Node.js ו-Python, וגם על אתרי WordPress. מדובר בסיכון פוטנציאלי להרצת פקודות מרחוק על השרת שלכם. חשוב לבדוק אם סביבת הפיתוח שלכם מעודכנת לגרסאות שמתקנות את הפגיעות.

What is HTTP2Shell? An Easy-to-Understand Guide on Its Impact on Node.js, Python, and WordPress, and Countermeasures by User Type|まるもとともきよ | AppWith-Works代表

#wordpress#node#python#web-security
למקור המקורי
$cat article.txt

>עדכון גרסאות אוטומטי למספר ספריות Python, כולל ספריית certifi האחראית על אימות תעודות SSL/TLS. שמירה על תעודות שורש מעודכנות חיונית למניעת…

מאמרOWASP Cheat Sheet Series updates
לפני 25 ימים

שדרוג קבוצת חבילות pip כולל עדכון certifi

אמ;לק:עדכון גרסאות אוטומטי למספר ספריות Python, כולל ספריית certifi האחראית על אימות תעודות SSL/TLS. שמירה על תעודות שורש מעודכנות חיונית למניעת מתקפות אדם בתווך ותקשורת מוצפנת תקינה. השינוי מחזק את שרשרת האספקה של סביבת הריצה.

Bump the pip group with 4 updates (#2872)

#supply-chain#python#ssl-tls
למקור המקורי
לא צריך להיות גאון במתמטיקה כדי ללמוד פייתון – צריך לדעת איך לחשוב
חדשותMedium — Vibe Coding Tag
לפני 26 ימים

לא צריך להיות גאון במתמטיקה כדי ללמוד פייתון – צריך לדעת איך לחשוב

אמ;לק:המאמר מפרק את התפיסה השגויה לפיה שליטה במתמטיקה היא תנאי הכרחי לפיתוח תוכנה, ומתמקד בחשיבה אלגוריתמית ופתרון בעיות. עבור מתכנתים, האתגר המרכזי הוא פירוק בעיה מורכבת לרכיבים ברי-יישום. יכולת חשיבה לוגית זו הופכת לקריטית אף יותר בעבודה מול מודלי שפה לכתיבת קוד.

You Don’t Need to Be Good at Math to Learn Python. You Need to Learn How to Think.

#python#problem-solving#developer-skills
למקור המקורי
פיתוח מטבח צעצוע אינטראקטיבי בפייתון בעזרת Vibe Coding
חדשותMedium — Vibe Coding Tag
לפני 27 ימים

פיתוח מטבח צעצוע אינטראקטיבי בפייתון בעזרת Vibe Coding

אמ;לק:מפתח מדגים כיצד השתמש בגישת Vibe Coding כדי לשלוט ברכיבי חומרה, משאבה וחיישני מצוף באמצעות קובץ פייתון יחיד. הפרויקט מדגים שילוב קוד שנוצר על ידי AI עם רכיבי IoT פיזיים. עם זאת, הוא מעלה סוגיות של בטיחות קוד כאשר תוכנה מתממשקת ישירות עם חומרה ומשאבות.

I Vibe Coded a real Toddler Play Kitchen in Python

#python-scripts#iot-hardware#python#vibe-coding
למקור המקורי
פגיעות בפענוח Brotli מאפשרת RCE: משפיעה על Node.js, Bun ו-Python
חדשותThe Hacker News
לפני 28 ימים

פגיעות בפענוח Brotli מאפשרת RCE: משפיעה על Node.js, Bun ו-Python

אמ;לק:חולשת השחתת זיכרון במפענח ה-Brotli של גוגל מאפשרת ביצוע קוד מרחוק (RCE) במגוון רחב של פלטפורמות, בהן Node.js, Bun, ספריות Python ושרתי Envoy. הפגיעות נובעת מכתיבה מעבר לגבולות החוצץ בעת פריסת מידע דחוס שעבר מניפולציה זדונית. מפתחים נדרשים לשדרג באופן מיידי את סביבות הריצה וספריות התלויות המושפעות.

Brotli Decoder Flaw Behind Node.js RCE Also Affects Bun, Python and Other Widely Used Software

#node#rce#memory-corruption#nodejs
למקור המקורי
חולשת RCE קריטית בספריית Pillow בפייתון מאפשרת הרצת פקודות באמצעות תמונה
חדשותThe Hacker News
לפני 29 ימים

חולשת RCE קריטית בספריית Pillow בפייתון מאפשרת הרצת פקודות באמצעות תמונה

אמ;לק:חולשת אבטחה חמורה התגלתה בספריית Pillow הפופולרית לעיבוד תמונות בפייתון, המאפשרת הרצת פקודות מערכת בשרת. הפגיעות נובעת מאופן הטיפול בקובצי EPS, שבו שם הקובץ מועבר לתוכנת Ghostscript החיצונית ללא אימות או סינון מקדים. מפתחים המשתמשים בספרייה בצינורות עיבוד נתונים או שרתי ווב נדרשים לעדכן גרסה בהקדם.

Critical Flaw in Python’s Popular Pillow Image Library Allows Code Execution via a Crafted Image

#python#rce#appsec#supply-chain
למקור המקורי
פגיעות קריטית ב-SAP Cloud SDK מאפשרת גניבת הרשאות
חדשותThe Hacker News
13.10.2026

פגיעות קריטית ב-SAP Cloud SDK מאפשרת גניבת הרשאות

אמ;לק:נחשפה פגיעות חמורה ב-SAP המאפשרת לתוקף לגנוב הרשאות OAuth2 ולהשתלט על מידע עסקי רגיש. אם אתם משתמשים ב-SAP BTP, יש לעדכן את ה-SDK בהקדם האפשרי.

SAP Discloses Critical CVSS 10 Flaw in Cloud SDK for Python Allowing OAuth2 Credential Theft

#python#sap#cloud-security#vulnerability
למקור המקורי
$cat article.txt

>ליקוי בניהול ההרשאות של Python המאפשר לתוקף מקומי להעלות הרשאות. יש לעדכן את גרסת ה-Python המותקנת בשרתים או בתחנות העבודה.

חדשותMSRC Security Updates
13.10.2026

פרצת ניהול הרשאות ב-Python

אמ;לק:ליקוי בניהול ההרשאות של Python המאפשר לתוקף מקומי להעלות הרשאות. יש לעדכן את גרסת ה-Python המותקנת בשרתים או בתחנות העבודה.

CVE-2026-85864 Python Elevation of Privilege Vulnerability

#dotnet#python#cve#privilege-escalation
למקור המקורי
$cat article.txt

>SAP פרסמה אזהרה לגבי פגיעות חמורה במיוחד מסוג OAuth2 SSRF ב-Cloud SDK עבור Python. פגיעות זו היא אחת מ-20 ליקויים שטופלו בעדכון האבטחה של…

חדשותBleepingComputer
13.10.2026

SAP מזהירה מפני פגיעות חמורה ב-OAuth2 SSRF

אמ;לק:SAP פרסמה אזהרה לגבי פגיעות חמורה במיוחד מסוג OAuth2 SSRF ב-Cloud SDK עבור Python. פגיעות זו היא אחת מ-20 ליקויים שטופלו בעדכון האבטחה של אוקטובר 2026. מפתחים המשתמשים במוצרי SAP צריכים לבצע עדכון מיידי כדי למנוע ניצול פוטנציאלי.

SAP warns of maximum severity OAuth2 SSRF security flaw

#sap#vulnerability#ssrf#application-security
למקור המקורי
סוכני AI לכתיבת קוד פייתון: במה מפתחים צריכים לבטוח?
חדשותMedium — Vibe Coding Tag
10.10.2026

סוכני AI לכתיבת קוד פייתון: במה מפתחים צריכים לבטוח?

אמ;לק:סוכני AI יכולים לכתוב קוד פייתון במהירות יוצאת דופן. המאמר דן בשאלה המורכבת יותר של מה ניתן להאציל לסוכני AI, מה דורש בדיקה ואימות קפדניים, ומה עדיין מחייב שיקול דעת אנושי. הוא בוחן את הגבולות והסיכונים בשימוש בסוכני AI בתהליכי פיתוח.

AI Coding Agents for Python: What Developers Should Trust

#ai-coding#python#llm-development#code-security
למקור המקורי
הפסק לצפות במדריכי פייתון. הרץ את הקוד בעצמך.
חדשותMedium — Vibe Coding Tag
4.10.2026

הפסק לצפות במדריכי פייתון. הרץ את הקוד בעצמך.

אמ;לק:מאמר המעודד למידה אקטיבית של פייתון באמצעות הפעלת הקוד בפועל, במקום רק לצפות במדריכים. הוא מדגיש את החשיבות של התנסות מעשית עבור מפתחים.

Stop Just Watching Python Tutorials. Run the Code.

#python#learning#best-practices#developer-skills
למקור המקורי
כשה-AI כותב קוד: באגים שחומקים מהעין
חדשותMedium — Vibe Coding Tag
30.9.2026

כשה-AI כותב קוד: באגים שחומקים מהעין

אמ;לק:שימוש ב-AI לכתיבת קוד Python יכול להוביל לבאגים לוגיים שקשה לזהות במבט חטוף. חשוב לבצע בדיקות מעמיקות גם כשהקוד נראה תקין ועובד ברמה בסיסית.

Reviewing AI-Written Python: Bugs That Pass a Quick Glance

#python#ai-coding#code-review
למקור המקורי
הסוכן שלך הוא דג זהב: חשיבות תבנית מאגר אימות עצמי בפיתוח אג'נטי
חדשותMedium — Vibe Coding Tag
30.9.2026

הסוכן שלך הוא דג זהב: חשיבות תבנית מאגר אימות עצמי בפיתוח אג'נטי

אמ;לק:המאמר מדגיש את החשיבות של שימוש בתבניות מאגר עם יכולות אימות עצמי (self-verifying repository template) בפיתוח אג'נטי (agentic coding). הוא מסביר כיצד קבוצה מובנית של חוזי Markdown וכלי LINTER ב-Python יכולה למנוע סטייה הקשרית וטענות בלתי מאומתות. גישה זו חיונית לשמירה על עקביות ודיוק בפיתוח בעזרת AI.

Your Agent is a Goldfish: The Importance of a Self-Verifying Repository Template

#agentic-coding#ai-development#repository-management#context-management
למקור המקורי
פרצת אבטחה ב-MCP Python SDK: חשיפת פרטי גישה
חדשותThe Hacker News
29.9.2026

פרצת אבטחה ב-MCP Python SDK: חשיפת פרטי גישה

אמ;לק:חולשת אבטחה ב-SDK של MCP מאפשרת לשרתים זדוניים לגנוב פרטי הזדהות (OAuth). אם אתם משתמשים בספריה זו, עליכם לעדכן מיד לגרסה 1.30.0 ומעלה כדי למנוע דליפת מידע.

Official MCP Python SDK Flaw Can Let Malicious Servers Steal OAuth Credentials

#python#mcp#oauth#supply-chain
למקור המקורי
$cat article.txt

>פרצת אבטחה שמאפשרת עקיפת מנגנוני הגנה בתוסף הפייתון של VS Code תוקנה. מומלץ לעדכן את התוכנה לגרסה האחרונה כדי למנוע ניצול של הפרצה על ידי…

חדשותMSRC Security Updates
24.9.2026

עדכון אבטחה קריטי לתוסף Python ב-Visual Studio Code

אמ;לק:פרצת אבטחה שמאפשרת עקיפת מנגנוני הגנה בתוסף הפייתון של VS Code תוקנה. מומלץ לעדכן את התוכנה לגרסה האחרונה כדי למנוע ניצול של הפרצה על ידי גורמים עוינים.

CVE-2026-54981 Visual Studio Code Python Extension Security Feature Bypass Vulnerability

#dotnet#python#cve#vscode
למקור המקורי
התחלה מהירה: קריאת רומן באמצעות פייתון
חדשותMedium — Vibe Coding Tag
20.9.2026

התחלה מהירה: קריאת רומן באמצעות פייתון

אמ;לק:מאמר זה מתאר שימוש בפייתון לצורך ניתוח טקסטואלי של רומנים, כאשר הכותב מציין שהוא משתמש באופן קבוע ב-'Vibe Coding' עם Claude (מודל שפה). זהו שימוש מעשי ב-LLM לפיתוח ממוקד נתונים וניתוח טקסט, המדגים יכולות של AI בתחומי עיבוד שפה טבעית ודאטה אנליטיקס.

Quick start: how to read a novel using Python

#llm-assisted-development#python#nlp#data-analytics
למקור המקורי
בדיקת ה'ווייב' של פייתון: איך נבדיל בין מתכנת למנחה פרומפטים?
חדשותMedium — Vibe Coding Tag
6.9.2026

בדיקת ה'ווייב' של פייתון: איך נבדיל בין מתכנת למנחה פרומפטים?

אמ;לק:המאמר בוחן את הדילמה המודרנית בעולם הפיתוח, עם עליית השימוש בכלי AI, בהגדרת זהות המתכנת. הוא מעלה שאלות לגבי ההבדל בין מפתח המשתמש ביכולות קידוד מסורתיות לבין מי שמנחה מודלי שפה גדולים ליצירת קוד באמצעות פרומפטים. המאמר דן במיומנויות החדשות הנדרשות וביכולת לאמת את איכות הקוד הנוצר על ידי AI.

The (Python) Vibe Check: How do we distinguish programmer from prompter?

#ai-programming#developer-identity#python#code-quality
למקור המקורי
נוזקת BraZetsu הופכת מחשבי Windows שנפרצו למלאי בשוק פשעי סייבר
חדשותThe Hacker News
3.9.2026

נוזקת BraZetsu הופכת מחשבי Windows שנפרצו למלאי בשוק פשעי סייבר

אמ;לק:חוקרי אבטחה חשפו את BraZetsu, נוזקה מורכבת מבוססת Python המשתלטת על מחשבי Windows. הנוזקה הופכת את המחשבים שנפרצו למלאי עבור שוק שחור של גישות, בניגוד למודל infostealer סטנדרטי.

BraZetsu Malware Turns Compromised Windows Hosts Into Criminal Marketplace Inventory

#malware#cybercrime#threat-intelligence#supply-chain
למקור המקורי
בניית פלטפורמת EdTech מבוססת AI
חדשותMedium — Vibe Coding Tag
18.8.2026

בניית פלטפורמת EdTech מבוססת AI

אמ;לק:כיצד לבנות פלטפורמה חינוכית גדולה בעזרת Python ו-Streamlit. המאמר מסביר את הגישה הטכנולוגית המאפשרת התאמה אישית של תוכן לימודי תוך שמירה על ביצועים גבוהים.

Building AI Shiksha: An AI-Powered EdTech Engine Built for Scale

#ai#python#streamlit#edtech
למקור המקורי
בניית סוכן AI בפייתון: ארכיטקטורה, קוד עובד ואפשרויות הרחבה
חדשותMedium — Vibe Coding Tag
13.8.2026

בניית סוכן AI בפייתון: ארכיטקטורה, קוד עובד ואפשרויות הרחבה

אמ;לק:מאמר זה מציג מדריך מעשי לבניית סוכן AI באמצעות שפת התכנות פייתון. הוא מפרט את הארכיטקטורה הנדרשת, מספק קוד עובד לדוגמה ומדגים כיצד ניתן להרחיב את יכולות הסוכן. המאמר מתמקד בהיבטים טכניים ומעשיים של פיתוח סוכני AI, והוא רלוונטי למפתחים המעוניינים להטמיע יכולות AI ביישומיהם.

Building a Python AI Agent

#ai-agents#python#llm-development#software-architecture
למקור המקורי
למה ארכבתי היום את רוב המאגרים שלי בגיטהאב?
חדשותMedium — Vibe Coding Tag
12.8.2026

למה ארכבתי היום את רוב המאגרים שלי בגיטהאב?

אמ;לק:המאמר דן בהחלטה לארכב פרויקטים רבים בגיטהאב, כולל מנהל משימות ב-Next.js, צ'אטבוט ב-Python, ויישומים נוספים. הוא מסביר את הסיבות שמאחורי צעד זה, ומספק תובנות לגבי ניהול פרויקטי קוד לאורך זמן. זו הזדמנות לבחון אסטרטגיות של מחזור חיים של פרויקטים ותחזוקת קוד.

I archived most of Github repositories today. Here is why:

#github-archiving#project-management#code-maintenance#developer-workflow
למקור המקורי
$cat article.txt

>חולשת אבטחה המאפשרת ניצול של משאבי שרת (Quadratic complexity) ב-Python XML. עלולה לגרום להאטה קיצונית או מניעת שירות (DoS) ביישומים המעבדים…

חדשותMSRC Security Updates
11.8.2026

פרצת יעילות בספריית ה-XML של Python

אמ;לק:חולשת אבטחה המאפשרת ניצול של משאבי שרת (Quadratic complexity) ב-Python XML. עלולה לגרום להאטה קיצונית או מניעת שירות (DoS) ביישומים המעבדים קבצי XML חיצוניים.

CVE-2026-6879 Quadratic Behavior in xml.etree.ElementPath Index Predicates

#dotnet#cve#python#xml
למקור המקורי
מ'כתוב סקריפט פייתון' לשליטה בריבוי סוכנים: מסע לבניית AI
חדשותMedium — Vibe Coding Tag
10.8.2026

מ'כתוב סקריפט פייתון' לשליטה בריבוי סוכנים: מסע לבניית AI

אמ;לק:הכותב מתאר את המסע שלו מביצוע משימות פשוטות באמצעות LLM (כמו כתיבת סקריפט פייתון) ועד לשליטה במערכות מורכבות מבוססות ריבוי סוכני AI. המאמר מתמקד באבולוציה של יכולות הפיתוח בסיוע AI, תוך התגברות על אתגרים טכניים והפיכת רעיונות מורכבים למציאות. מדובר בהתפתחות מפתחים לבונים של פתרונות AI מלאים.

From ‘Write a Python Script’ to Multi-Agent Mastery: My Journey to Becoming an AI Builder

#python-scripts#ai-building#multi-agent-systems#python
למקור המקורי
Vibe Coding מול פיתוח מונחה-מפרט: השוואה מעשית עם Antigravity CLI
חדשותMedium — Vibe Coding Tag
3.8.2026

Vibe Coding מול פיתוח מונחה-מפרט: השוואה מעשית עם Antigravity CLI

אמ;לק:מאמר זה משווה גישות Vibe Coding ו-Spec-Driven Development באמצעות יישומן בפרויקט פיתוח ב-Python. הוא בוחן את היתרונות והחסרונות של כל גישה בהקשר של כלים מודרניים כמו Antigravity CLI, ומספק תובנות למפתחים מתחילים ומתקדמים כאחד.

Vibe Coding vs. Spec-Driven Development: testei os dois no mesmo projeto (com Antigravity CLI)

#vibe-coding#spec-driven#python#development-methods
למקור המקורי
8 כללי אבטחה להפעלת סוכני AI ארוכי טווח
חדשותMedium — Vibe Coding Tag
22.7.2026

8 כללי אבטחה להפעלת סוכני AI ארוכי טווח

אמ;לק:סוכני בינה מלאכותית הפועלים לאורך זמן זקוקים להרשאות מוגבלות וניטור צמוד. המדריך מציע שמונה 'מעקות בטיחות' בסיסיים, כולל מנגנוני אישור וחזרה לאחור (Rollback) למניעת תקלות.

8 Python Guardrails That Keep Long-Running AI Agents Under Control

#python#ai-agents#security-guardrails#best-practices
למקור המקורי
$cat article.txt

>חבילות זדוניות ב-Node Package Manager (npm) וב-Python Package Index (PyPI) הפיצו תוכנות גניבה למפתחים ומשתמשים באפליקציות התשלום של…

חדשותBleepingComputer
8.7.2026

חבילות Paysafe ו-Skrill מזויפות ב-NPM ו-PyPi גונבות פרטי התחברות

אמ;לק:חבילות זדוניות ב-Node Package Manager (npm) וב-Python Package Index (PyPI) הפיצו תוכנות גניבה למפתחים ומשתמשים באפליקציות התשלום של Paysafe, Skrill ו-Neteller. הנוזקות גנבו פרטי התחברות, מה שמדגיש את סיכוני שרשרת האספקה בסביבת הפיתוח.

Fake Paysafe, Skrill SDKs on NPM and PyPi steal credentials

#malware#node#supply-chain-security#python
למקור המקורי
ספריות פייתון נגועות ב-PyPI
מאמרSnyk Blog
30.4.2026

ספריות פייתון נגועות ב-PyPI

אמ;לק:חבילת פייתון זדונית בשם lightning נמצאה ב-PyPI, ונועדה לגנוב הרשאות גישה למערכות. המתקפה מתבצעת ברגע הייבוא של החבילה. מומלץ לבדוק תלויות (Dependencies) בפרויקטים שלכם ולהחליף סיסמאות אם השתמשתם בחבילה זו.

lightning PyPI Compromise: A Bun-Based Credential Stealer in Python

#python#supply-chain-attack#pypi#security
למקור המקורי

כלים

  • Bandit

    סריקה סטטית לקוד Python לאיתור בעיות אבטחה נפוצות.

  • pip-audit

    בדיקת תלויות Python מול מאגרי חולשות ידועות.

  • Safety

    סריקת תלויות Python מול מאגר חולשות; תכונות וגישה למאגר תלויות במסלול השירות.

ספריות ותוספים

  • argon2-cffi

    גיבוב סיסמאות באמצעות Argon2 ב-Python עם ממשק ברמה גבוהה.

  • bandit

    סורק סטטי לאיתור פגיעויות בקוד Python.

  • cryptography

    ספריית הצפנה הסטנדרטית של Python.

  • pydantic

    ולידציה של נתונים ב-Python מבוססת type hints.

VibeSec — מרכז האבטחה ל-Vibe Coding