$ cat /articles --group-by source

מאמרים ומדריכים: Python

מקובץ לפי מקור המידע: OWASP, PortSwigger, Google Project Zero, Snyk, Lovable ועוד.

מאמרי האבטחה מרכזים מדריכים ומחקרים לפי מקור וסביבת פיתוח. התחילו בתיעוד הרשמי וב-OWASP, ואז התאימו את ההמלצות למידע ולהרשאות של היישום שלכם.

עודכן תוכן העמוד: · מערכת VibeSec · מדיניות המקורות

מדריכי VibeSec

בדיקת חדירות (PT): מתי נכון לעשות, ולמה

אמ;לק: בדיקת חדירות (Penetration Test, PT) היא ניסיון פריצה מבוקר שעושה אדם מקצועי לאתר או לאפליקציה שלכם, כדי למצוא חולשות לפני שתוקף אמיתי ימצא אותן. היא שווה את הכסף כשיש לכם משתמשים אמיתיים, מידע רגיש או כסף שעובר במערכת, ואחרי שכבר עשיתם את הבדיקות הבסיסיות בעצמכם. לפני זה, רוב הממצאים יהיו דברים שסורק חינמי היה מוצא.

גיא אקרמן · 4 דקות קריאה
ליווי של איש אבטחת מידע תוך כדי פיתוח: כן, לא, ומתי

אמ;לק: ליווי אבטחה בזמן הפיתוח שווה את הכסף כשהמערכת מחזיקה מידע רגיש או כסף, כשאין בצוות אף אחד שמבין באבטחה, או כשבונים מהר עם AI ומשנים הרבה. לא חייבים ליווי צמוד: לרוב מספיקות כמה נקודות מפגש קבועות. לפרויקט קטן בלי מידע רגיש בדרך כלל מספיק צ'קליסט טוב, וליווי מלא יהיה בזבוז.

גיא אקרמן · 3 דקות קריאה

GitGuardian Blog

3 פריטים
מקור
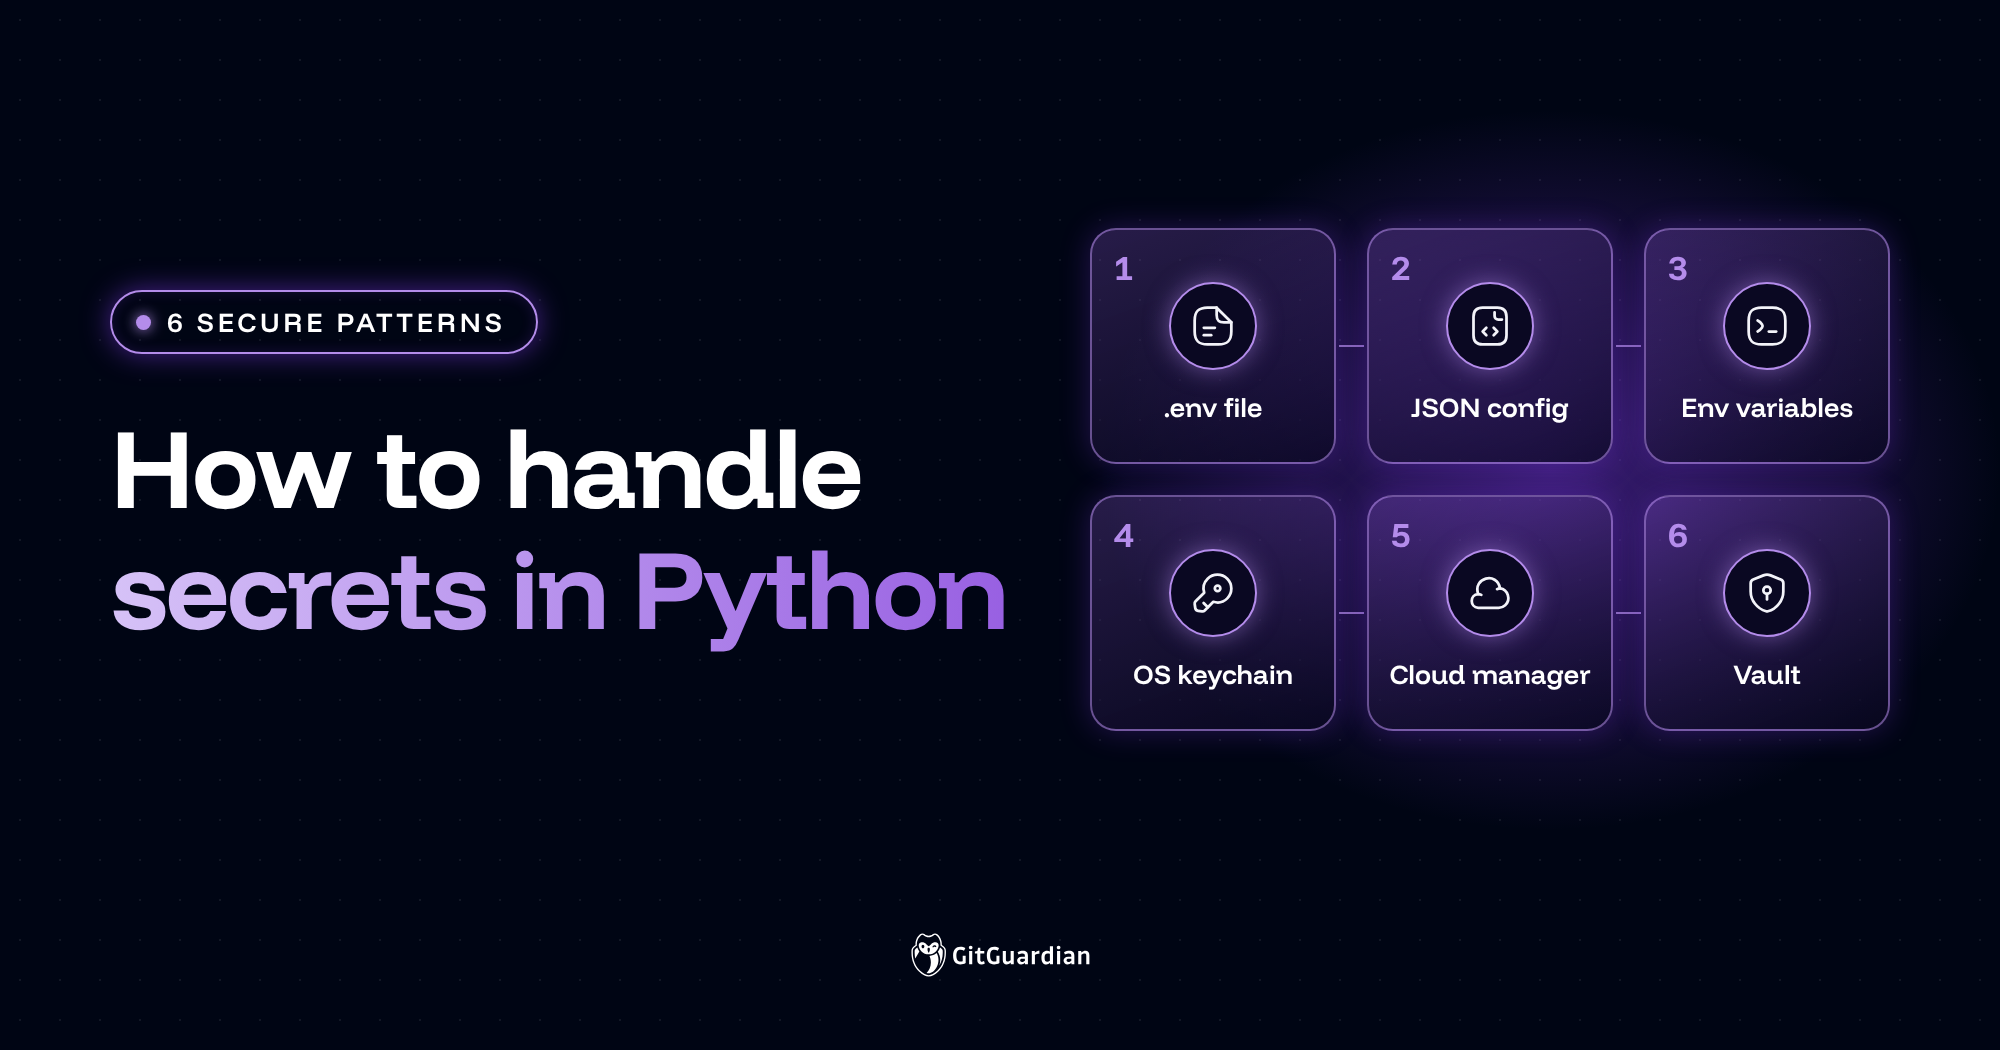
ניהול מאובטח של סודות וסיסמאות בפייתון
מאמרGitGuardian Blog
לפני 2 ימים

ניהול מאובטח של סודות וסיסמאות בפייתון

אמ;לק:ניהול לא תקין של מפתחות גישה וסיסמאות בקוד מהווה פרצה קריטית לאתרים ולאפליקציות. המדריך מציג שש שיטות עבודה מומלצות כדי להבטיח שהסודות שלכם נשארים מוגנים ולא דולפים החוצה.

How to Handle Secrets in Python: Six Secure Patterns

#python#secrets-management#cyber-security
למקור המקורי
שרשרת האספקה בסכנה: התקפות על ספריות npm ו-PyPI
מאמרGitGuardian Blog
22.7.2026

שרשרת האספקה בסכנה: התקפות על ספריות npm ו-PyPI

אמ;לק:ריבוי התקפות על ספריות קוד פתוח המשמשות מפתחים. התוקפים משתמשים בשיטות כמו גניבת טוקנים והזרקת קוד זדוני כדי להשתלט על סביבות פיתוח. הקפידו על בדיקת החבילות שאתם מתקינים.

The Streak Continues: Four More Supply Chain Attacks Hit npm and PyPI

#node#python#supply-chain-attack#npm
למקור המקורי
ציד טוקני PyPI שנחשפו: 62 פעילים, 125 חבילות בסכנה
מאמרGitGuardian Blog
24.6.2026

ציד טוקני PyPI שנחשפו: 62 פעילים, 125 חבילות בסכנה

אמ;לק:מצאנו 62 טוקני PyPI פעילים שדלפו למקורות ציבוריים, מה שאפשר הזרקת קוד זדוני ל-125 חבילות עם 25,000 הורדות חודשיות. דיווחנו עליהם ל-PyPI שביטלה את כולם. המאמר מתאר כיצד פיענחנו את ה-Macaroons ואימתנו את תוקפם.

Hunting Leaked PyPI Tokens: 62 Live, 125 Packages Exposed

#secrets-detection#vulnerability-research#supply-chain-security#python
למקור המקורי

OWASP Cheat Sheet Series updates

5 פריטים
מקור
עדכון אבטחה ל-Django: הגדרות מאובטחות והגנה על עוגיות
מאמרOWASP Cheat Sheet Series updates
לפני 2 ימים

עדכון אבטחה ל-Django: הגדרות מאובטחות והגנה על עוגיות

אמ;לק:צוות OWASP עדכן את המדריך המקוצר (Cheat Sheet) עבור Django, עם דגש על הגדרות אבטחה מומלצות בסביבת ייצור. העדכון כולל טיפול ב-cookies רגישים ומדיניות מפנה (Referrer-Policy) למניעת זליגת מידע. מומלץ לכל בעל אתר המבוסס על Django לעבור על ההנחיות החדשות.

Django Security: secure defaults, __Host- cookies, Referrer-Policy an…

#python#django#owasp#web-security
למקור המקורי
$cat article.txt

>OWASP פרסמו מדריך חדש למניעת פרצות מסוג Path Traversal, המאפשרות להאקרים לגשת לקבצים רגישים בשרת. המדריך כולל דוגמאות קוד מעשיות לשפות…

מאמרOWASP Cheat Sheet Series updates
לפני 5 ימים

מדריך מקוצר חדש מ-OWASP: מניעת Path Traversal

אמ;לק:OWASP פרסמו מדריך חדש למניעת פרצות מסוג Path Traversal, המאפשרות להאקרים לגשת לקבצים רגישים בשרת. המדריך כולל דוגמאות קוד מעשיות לשפות מובילות כמו Java, Python ו-Node.js.

New CS: Path Traversal Prevention Cheat Sheet (#2968)

#node#python#dotnet#java
למקור המקורי
$cat article.txt

>מדריך אבטחת הקלטים של OWASP עודכן עם הנחיות חשובות על אבטחת כותרות Host בבקשות HTTP, כדי למנוע מניפולציות מסוכנות על כתובות URL.

מאמרOWASP Cheat Sheet Series updates
לפני 5 ימים

עדכון מדריך אימות קלטים: התמודדות עם Host ו-Forwarded Headers

אמ;לק:מדריך אבטחת הקלטים של OWASP עודכן עם הנחיות חשובות על אבטחת כותרות Host בבקשות HTTP, כדי למנוע מניפולציות מסוכנות על כתובות URL.

Update: Input Validation Cheat Sheet - Host and forwarded headers (#2…

#python#owasp#input-validation#http-security
למקור המקורי
$cat article.txt

>המדריך מציע דרכים בטוחות יותר להפרדת מידע בין דיירים בבסיסי נתונים, תוך דגש על מדיניות ברמת בסיס הנתונים במקום הסתמכות בלעדית על הקוד בשרת…

מאמרOWASP Cheat Sheet Series updates
לפני 5 ימים

עדכון הנחיות אבטחה לאפליקציות מרובות דיירים (Multi-Tenant)

אמ;לק:המדריך מציע דרכים בטוחות יותר להפרדת מידע בין דיירים בבסיסי נתונים, תוך דגש על מדיניות ברמת בסיס הנתונים במקום הסתמכות בלעדית על הקוד בשרת (ORM).

Reduce SQLAlchemy implementation in Multi-Tenant cheat sheet (#2927)

#python#multi-tenancy#database-security#owasp
למקור המקורי
$cat article.txt

>עדכון גרסאות אוטומטי למספר ספריות Python, כולל ספריית certifi האחראית על אימות תעודות SSL/TLS. שמירה על תעודות שורש מעודכנות חיונית למניעת…

מאמרOWASP Cheat Sheet Series updates
לפני 25 ימים

שדרוג קבוצת חבילות pip כולל עדכון certifi

אמ;לק:עדכון גרסאות אוטומטי למספר ספריות Python, כולל ספריית certifi האחראית על אימות תעודות SSL/TLS. שמירה על תעודות שורש מעודכנות חיונית למניעת מתקפות אדם בתווך ותקשורת מוצפנת תקינה. השינוי מחזק את שרשרת האספקה של סביבת הריצה.

Bump the pip group with 4 updates (#2872)

#supply-chain#python#ssl-tls
למקור המקורי

MongoDB Official Blog (general)

3 פריטים
מקור
MongoDB מאפשרת זיכרון ארוך טווח לסוכני AI מבוססי Strands
מאמרMongoDB Official Blog (general)
לפני 2 ימים

MongoDB מאפשרת זיכרון ארוך טווח לסוכני AI מבוססי Strands

אמ;לק:האינטגרציה החדשה מאפשרת לסוכני AI לשמור נתונים והיסטוריית שיחות לאורך זמן, גם לאחר אתחול. זהו כלי משמעותי למפתחים שרוצים לבנות סוכנים חכמים בעלי יכולת זיכרון, תוך שימוש ב-MongoDB כבסיס נתונים מרכזי.

Persistent Sessions and Memory for Strands with MongoDB

#mongodb#python#ai-agents#database
למקור המקורי
שילוב MongoDB עם Google ADK לזיכרון סוכני AI
מאמרMongoDB Official Blog (general)
לפני 16 ימים

שילוב MongoDB עם Google ADK לזיכרון סוכני AI

אמ;לק:MongoDB הכריזה על אינטגרציה חדשה עם Google ADK שמאפשרת לאוכני AI לשמור נתונים וזיכרון לטווח ארוך. כלי זה עוזר למפתחים לבנות מערכות AI אמינות יותר עם גישה מאובטחת למידע.

Introducing the MongoDB Google ADK Integration: Durable Memory for Agent State

#mongodb#node#python#java
למקור המקורי
שמירת נתונים מאובטחת לסוכני AI בעזרת MongoDB
מאמרMongoDB Official Blog (general)
לפני 24 ימים

שמירת נתונים מאובטחת לסוכני AI בעזרת MongoDB

אמ;לק:הצגת מתאם (Adapter) חדש המאפשר לסוכני AI של Claude לשמור את היסטוריית העבודה שלהם ב-MongoDB. מדובר בפתרון לניהול זיכרון מאובטח לסוכנים חכמים, קריטי להמשכיות עבודה תקינה.

Introducing the MongoDB Claude SDK Session Adapter: Durable Session Storage for Agents

#mongodb#node#python#ai-agents
למקור המקורי

Wiz Blog

4 פריטים
מקור
ניתוח הפריצה לחבילת ה-AI של Microsoft
מאמרWiz Blog
לפני 3 ימים

ניתוח הפריצה לחבילת ה-AI של Microsoft

אמ;לק:פירוט על הגרסאות הזדוניות שהושתלו בחבילת 'agent-framework'. התוקפים ניסו לגנוב פרטי גישה לשירותי ענן (Azure) וצינורות פיתוח. אם אתם משתמשים בפייתון, בדקו את רשימת התלויות שלכם.

Microsoft agent-framework Compromised: Credential Stealer Targets Azure and CI Pipelines

#python#supply-chain-attack#microsoft#cyber-incident
למקור המקורי
durabletask: פשרה נוספת של TeamPCP בחבילות PyPi
מאמרWiz Blog
19.5.2026

durabletask: פשרה נוספת של TeamPCP בחבילות PyPi

אמ;לק:המאמר מתאר את הגילוי האחרון של גרסאות זדוניות של חבילת pypi בשם durabletask. מתקפה זו תואמת את הטקטיקות הידועות של קבוצת TeamPCP וחושפת שיטות תקיפה מתמשכות.

durabletask: TeamPCP's Latest PyPi Compromise

#supply-chain#team-pcp#malware#python
למקור המקורי
PyLoose: תוכנת זדונית חסרת קבצים מבוססת פייתון תוקפת עומסי עבודה בענן
מאמרWiz Blog
11.7.2023

PyLoose: תוכנת זדונית חסרת קבצים מבוססת פייתון תוקפת עומסי עבודה בענן

אמ;לק:PyLoose היא תוכנת זדונית חדשה מבוססת פייתון, חסרת קבצים, המכוונת לעומסי עבודה בענן כדי להריץ כריית קריפטו. המאמר מפרט את אופן ההתקפה ומציע צעדים לתיקון הפגיעות. מפתחים צריכים להיות מודעים לאיומים מסוג זה ולהגן על סביבות העבודה שלהם.

PyLoose: Python-based fileless malware targets cloud workloads to deliver cryptominer

#malware#python#cloud-workloads#cryptominer
למקור המקורי
תלות PyTorch זדונית 'torchtriton' ב-PyPI: כל מה שצריך לדעת
מאמרWiz Blog
3.1.2023

תלות PyTorch זדונית 'torchtriton' ב-PyPI: כל מה שצריך לדעת

אמ;לק:מפתחי PyTorch זיהו מתקפת בלבול תלויות זדונית בפרויקט קוד פתוח. צוותי אבטחה מומלצים לבדוק משאבים נגועים ולעדכן מפתחות שנחשפו באופן מיידי.

Malicious PyTorch dependency 'torchtriton' on PyPI: everything you need to know

#pytorch#supply-chain-attack#python#dependency-confusion
למקור המקורי

Snyk Blog

8 פריטים
מקור
תיקון פרצות אבטחה בעזרת AI בשיעורי הצלחה גבוהים
מאמרSnyk Blog
18.8.2026

תיקון פרצות אבטחה בעזרת AI בשיעורי הצלחה גבוהים

אמ;לק:שילוב סוכני AI בתיקון אוטומטי של פרצות אבטחה בקוד מוכיח יעילות גבוהה יותר מאשר מודלים ללא תמיכה ייעודית. המאמר מסביר כיצד כלי אבטחה עוזרים ל-AI לכתוב קוד מאובטח יותר ב-14%.

Benchmarking Secure-and-Functional Remediation and How Snyk Agent Fix Lifts Frontier-Model Fix Rates by over 14%

#ai#code-security#snyk#vulnerability-remediation
למקור המקורי
קמפיין שרשרת האספקה AntV מתרחב: חבילת durabletask של מיקרוסופט בפייפּי נפרצה
מאמרSnyk Blog
19.5.2026

קמפיין שרשרת האספקה AntV מתרחב: חבילת durabletask של מיקרוסופט בפייפּי נפרצה

אמ;לק:יום לאחר מתקפת שרשרת האספקה AntV ב-npm, נראה שאותו קמפיין תקף את durabletask, חבילת פייתון שקשורה למיקרוסופט וזמינה ב-PyPI. Snyk מספקת כיסוי מלא בבסיס הנתונים לפגיעויות ובעמודי תקינות חבילות. יש לנקוט פעולות מיידיות לבדיקה והגנה.

The AntV Supply Chain Campaign Expands: Microsoft's `durabletask` PyPI Package Compromised

#malware#supply-chain-attack#open-source-security#python
למקור המקורי
ספריות פייתון נגועות ב-PyPI
מאמרSnyk Blog
30.4.2026

ספריות פייתון נגועות ב-PyPI

אמ;לק:חבילת פייתון זדונית בשם lightning נמצאה ב-PyPI, ונועדה לגנוב הרשאות גישה למערכות. המתקפה מתבצעת ברגע הייבוא של החבילה. מומלץ לבדוק תלויות (Dependencies) בפרויקטים שלכם ולהחליף סיסמאות אם השתמשתם בחבילה זו.

lightning PyPI Compromise: A Bun-Based Credential Stealer in Python

#python#supply-chain-attack#pypi#security
למקור המקורי
פרסום זדוני של חבילת PyPI 'elementary-data' גונב אישורי ענן ממהנדסי נתונים
מאמרSnyk Blog
27.4.2026

פרסום זדוני של חבילת PyPI 'elementary-data' גונב אישורי ענן ממהנדסי נתונים

אמ;לק:תוקפים ניצלו פגיעות הזרקת סקריפטים ב-GitHub Actions לפרסום גרסה זדונית של ה-CLI של Python elementary-data (v0.23.3). גרסה זו הכילה דלת אחורית שגנבה אישורי גישה, כולל פרופילי dbt, מפתחות ספקי ענן וסודות SSH מסביבות מפתחי נתונים.

Malicious Release of elementary-data PyPI Package Steals Cloud Credentials from Data Engineers

#supply-chain-attack#credential-theft#github-actions#python
למקור המקורי
מנהל החבילות Python Poetry ושילוב אבטחה עם כלי SCA
מאמרSnyk Blog
13.11.2020

מנהל החבילות Python Poetry ושילוב אבטחה עם כלי SCA

אמ;לק:Snyk הציגה לאחרונה פיצ'ר חדש התומך במנהל החבילות Poetry ובסינטקס ה-poetry lock. תמיכה זו מאפשרת שילוב עמוק יותר של ניתוח קומפוזיציית תוכנה (SCA) בפרויקטי Python המשתמשים ב-Poetry, ובכך משפרת את אבטחת תלויות הקוד הפתוח.

Python Poetry package manager and security integration with software composition analysis tool

#dependency-management#supply-chain-security#python#sca
למקור המקורי
טיפים לאבטחת Django
מאמרSnyk Blog
25.3.2020

טיפים לאבטחת Django

אמ;לק:מאמר זה מציג שיטות עבודה מומלצות לאבטחת פרויקטי Django. הוא מספק טיפים קונקרטיים לחיזוק ההגנה מפני פגיעויות נפוצות.

Django security tips

#django#python#web-security#best-practices
למקור המקורי
ספריית פייתון פופולרית, urllib3, חשופה לפגיעות מניעת שירות
מאמרSnyk Blog
9.3.2020

ספריית פייתון פופולרית, urllib3, חשופה לפגיעות מניעת שירות

אמ;לק:הספרייה הפופולרית urllib3, לקוח HTTP חזק בפייתון, חשופה לפגיעות חדשה של מניעת שירות (DoS). המאמר מפרט את השלכות הפגיעות ומדגיש את חשיבות העדכון.

Popular Python library, urllib3, subject to a denial of service vulnerability

#python#vulnerability#denial-of-service#web-security
למקור המקורי
פברואר ב-Snyk: דוחות עדכוני JVM ופייתון, מיכלי תוכנה ועוד
מאמרSnyk Blog
28.2.2020

פברואר ב-Snyk: דוחות עדכוני JVM ופייתון, מיכלי תוכנה ועוד

אמ;לק:סיכום פעילות חודש פברואר כולל דוחות על אקוסיסטם ה-JVM, עדכוני פייתון ומיכלי תוכנה. הפוסט סוקר גם את הפיתוחים האחרונים במוצרי Snyk ולמידת DevSecOps.

February in review: JVM Ecosystem Report, Python and Container Updates, and more

#jvm#python#devsecops#product-updates
למקור המקורי

Lovable Blog

1 פריטים
מקור
$cat article.txt

>המאמר דן במעבר מפיתון לשפת התכנות Go, תוך הדגשת היתרונות והאתגרים הכרוכים בשינוי זה. הוא מתאר כיצד Go יכולה לשפר ביצועים ויעילות במערכות…

מאמרLovable Blog
6.2.2025

מפייתון לגו: מעבר מהנה ומומלץ בפיתוח

אמ;לק:המאמר דן במעבר מפיתון לשפת התכנות Go, תוך הדגשת היתרונות והאתגרים הכרוכים בשינוי זה. הוא מתאר כיצד Go יכולה לשפר ביצועים ויעילות במערכות מודרניות, ומספק תובנות למפתחים השוקלים את המעבר. התחביר הנקי והמודל המקבילי של Go הופכים אותה לאטרקטיבית עבור יישומי רשת וקנה מידה גדול.

From Python to Go - Lovable

#programming-languages#go-lang#python#developer-tools
למקור המקורי
VibeSec — מרכז האבטחה ל-Vibe Coding