אמ;לק:וואטסאפ שחררה עדכון אבטחה לאחר שנמצאו פרצות, כולל אחת (CVE-2026-23871) שעלולה הייתה לשמש להונאות. הפגיעות אפשרה לתוקפים לעקוף אימות של קישורים בתוך האפליקציה. מומלץ מאוד לעדכן את אפליקציית וואטסאפ לגרסה האחרונה דרך ה-Google Play Store בהקדם האפשרי.
WhatsApp Patches 3 Security Flaws, Including Android Bug Suspected of Use in Scams
אמ;לק:חברת SonicWall הודיעה כי סדרת חומות האש Gen 6 לא תקבל יותר עדכוני אבטחה, מה שהופך אותן למטרה קלה לפריצה. מומלץ להחליף את המכשירים הללו בהקדם האפשרי, שכן תוקפים משתמשים כיום בכלי אוטומציה מבוססי AI כדי לנצל פרצות במכשירים ישנים חשופים לרשת.
SonicWall Warns Gen 6 Firewalls Won't Get Security Patches, Even for Critical Flaws
אמ;לק:פרצת אבטחה חמורה באפליקציות שנבנו ב-Lovable אפשרה לכל אחד לצפות בהודעות פרטיות בגלל הגדרות הרשאה שגויות ב-Supabase. אם פיתחתם אפליקציה, ודאו שהגדרות ה-Row Level Security מופעלות כדי למנוע גישה לא מורשית למידע של משתמשים.
One Lovable App Left 200,000 Private Messages Open to Anyone. Check Yours in 10 Minutes.
אמ;לק:גרסת WordPress 7.1.5 משחררת תיקונים ל-19 פרצות אבטחה שונות בליבת המערכת. מומלץ לבעלי אתרים לעדכן את המערכת באופן מיידי כדי למנוע ניסיונות פריצה לאתרים שלכם.
אמ;לק:גרסאות PHP חדשות מתקנות 18 פרצות אבטחה, חלקן מדורגות כקריטיות. מנהלי שרתים ואתרי וורדפרס צריכים לוודא שהם מעודכנים בגרסה האחרונה כדי למנוע השתלטות על הקוד.
PHP’s November 2026 Security Release: What Reaches WordPress
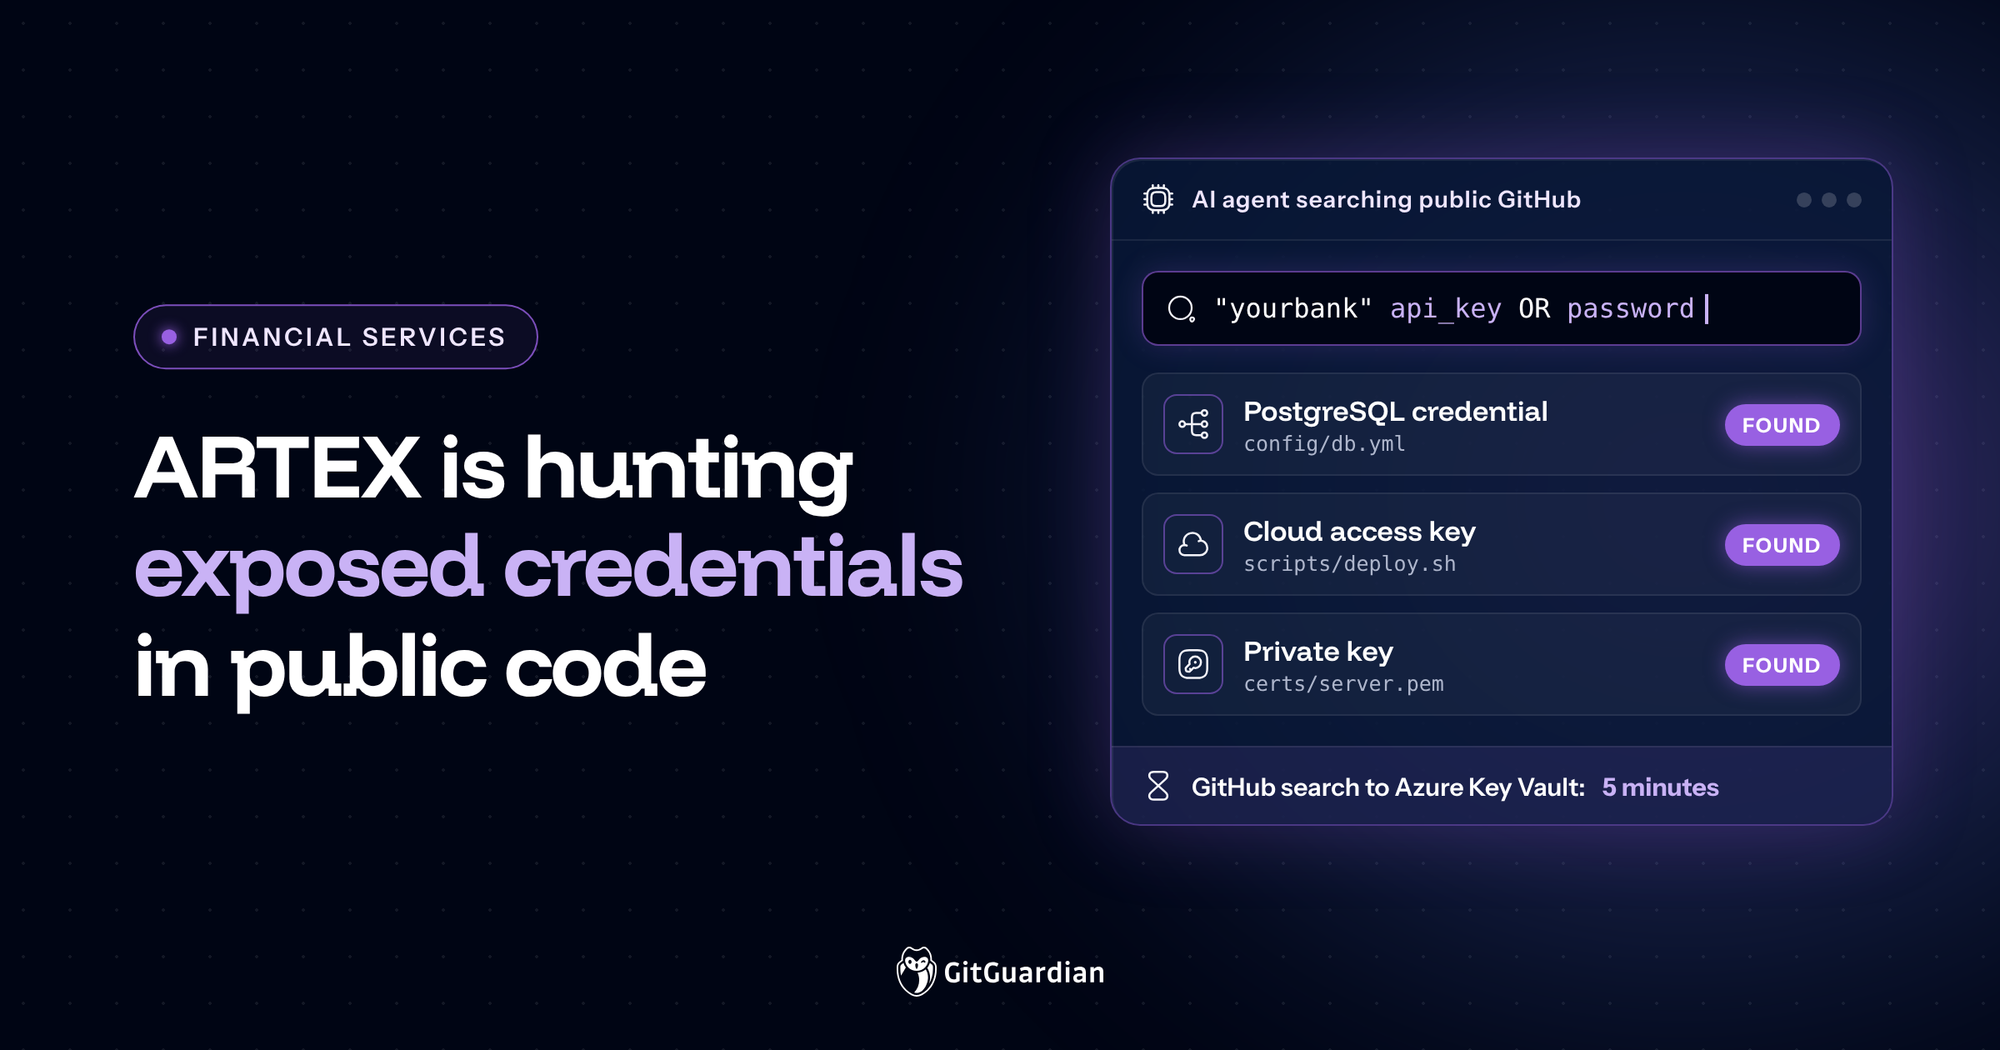
אמ;לק:קבוצת תקיפה משתמשת בכלי בשם ARTEX כדי לפגוע במוסדות פיננסיים, תוך ניצול סיסמאות ומפתחות גישה שדלפו בטעות לקוד פתוח. אם אתם מנהלים קוד, ודאו שאין בו מידע רגיש וסרקו את המאגרים שלכם באופן קבוע לאיתור דליפות.
Financial Services Cybersecurity vs. ARTEX: Credentials in Plain Sight
אמ;לק:עדכון טכני של OWASP מציע דרך פשוטה יותר למנוע פרצות מסוג IDOR (גישה לא מורשית למשאבים של משתמשים אחרים). חשוב להקפיד על הפרדת הרשאות ברמת בסיס הנתונים ולוודא שכל בקשה מאומתת מול המשתמש הנכון.
docs: simplify IDOR guidance in Multi-Tenant Security Cheat Sheet (#2…
אמ;לק:תוקפים פרצו לשרת של חברת N-able, מה שהוביל להשבתת ממשקי ניהול של שירותי סינון דואר זבל וספאם. מדובר באירוע שרשרת אספקה (Supply Chain) קלאסי שמשפיע על ארגונים המשתמשים בשירותים הללו. מומלץ לעקוב אחר הנחיות החברה ולבחון את הגדרות האבטחה שלכם.
Hackers Breach N-able Cloud Server, Disrupting Email Security Management Across 3 Regions
אמ;לק:WordPress הוציאה עדכון דחוף לתיקון 18 חולשות אבטחה, ביניהן כאלו שעלולות לאפשר לתוקפים להריץ קוד מרחוק על השרת שלכם. מומלץ לעדכן את האתר באופן מיידי כדי למנוע פריצות מסוג SQL Injection או חשיפת מידע רגיש.
אמ;לק:צוות הפיתוח של שפת PHP הכריז על עדכון אבטחה שיתקן פרצות קריטיות בכל הגרסאות הנתמכות. מומלץ למנהלי אתרים ומתכנתים לעקוב אחר העדכונים ב-19 בנובמבר ולעדכן את השרתים בהקדם כדי למנוע ניצול של חולשות אבטחה.
PHP Warns of Critical Security Flaws Affecting All Supported Versions, Fixes Coming November 19
אמ;לק:וורדפרס שחררה עדכון אבטחה המטפל ב-18 פרצות שונות שעלולות לחשוף את האתר שלכם למתקפות. מדובר בעדכון חשוב מאוד שמונע פריצות פוטנציאליות, ולכן מומלץ לעדכן את מערכת הניהול של האתר ללא דיחוי.
אמ;לק:צוות PHP צפוי להוציא עדכון אבטחה קריטי לכל הגרסאות הנתמכות ב-19 בנובמבר. מדובר בתיקון פרצות רגישות, ומומלץ לבעלי אתרים להתכונן לעדכון המערכת בהקדם האפשרי ברגע שישוחרר.
אמ;לק:חשיפת מפתחות של מסד הנתונים בקוד המקור של האתר עלולה לאפשר לתוקפים גישה למידע רגיש. שימוש ב-Row-Level Security (מנגנון הרשאות פנימי במסד הנתונים) יכול למנוע את החשיפה הזו גם אם המפתח הודלף בטעות.
אמ;לק:מדריך מעשי לשילוב תקני אבטחה בינלאומיים כמו OWASP בעת פיתוח אפליקציות עם כלי AI. צעדים פשוטים שיבטיחו שהקוד שהבינה המלאכותית מייצרת עומד בסטנדרטים בטוחים מבלי לפגוע במהירות הפיתוח.
Make Claude Code Follow Security Best Practices by Default
אמ;לק:צוות OWASP עדכן את המדריך המקוצר (Cheat Sheet) עבור Django, עם דגש על הגדרות אבטחה מומלצות בסביבת ייצור. העדכון כולל טיפול ב-cookies רגישים ומדיניות מפנה (Referrer-Policy) למניעת זליגת מידע. מומלץ לכל בעל אתר המבוסס על Django לעבור על ההנחיות החדשות.
אמ;לק:קבוצת תקיפה מתוחכמת מפיצה גרסה חדשה של נוזקה בשם EggStreme, שמסוגלת לעקוף כלי אבטחה על ידי שינוי מתמיד של קוד המקור. האיומים הללו מראים כמה חשוב להחזיק מערכות ניטור פעילות ולבצע עדכוני תוכנה שוטפים כדי לזהות חדירות לפני שהן הופכות לנזק משמעותי.
New EggStreme Malware Variant Goes Silent to Evade Security Tools in Government Attacks
אמ;לק:ארגון OWASP עדכן קישורים שבורים במדריך המקצועי שלהם לאבטחת תהליכי פיתוח ואוטומציה. מומלץ למפתחים ואנשי DevOps לעבור על המדריך כדי לוודא ששרשרת האספקה של הקוד שלכם מאובטחת כראוי.
Fix two dead links in the CI/CD Security Cheat Sheet (#3005)
אמ;לק:סוכנות ה-FBI מזהירה כי סוכני AI זדוניים מסוגלים לנצל פרצות גישה תוך פחות משלוש שעות. חשוב לוודא שסיסמאות וגישות רגישות של העסק שלכם מאובטחות ולא נשארות חשופות לאורך זמן.
What the ARTEX FBI Alert Means for Credential Security
אמ;לק:אפל מוסיפה בקרות הרשאה חדשות למחשבי Mac כדי להגביל את המידע שסוכני AI יכולים לגשת אליו. המטרה היא לתת למשתמשים שליטה מדויקת יותר על גישה לדיסק ולנתונים רגישים בעידן שבו כלי AI מותקנים על המחשב האישי.
Apple Tightens macOS App Permissions to Limit Data Access Amid AI Agent Security Risks
אמ;לק:עדכון חשוב למדריך האבטחה של Docker הנוגע ל-Docker Swarm ולהגדרות חומת אש (Firewall). אם אתם מריצים תשתיות מבוססות Swarm, כדאי לקרוא את ההנחיות החדשות כדי להקשיח את הרשת.
אמ;לק:מדריך ה-XML Security של OWASP עבר ארגון מחדש וקיצור כדי להקל על מפתחים ליישם הגנות. כולל קישורים חדשים למניעת צריכת משאבים חריגה (CWE-400) והתקפות XXE.
XML Security: condense the malformed-document and jumbo-payload guida…
אמ;לק:חברת Wiz השיקה כלי שמטרתו לגלות סוכני AI בארגון, להבין מה המטרה שלהם ולחשוף סיכוני אבטחה חבויים. כלי חובה למי שמטמיע סוכני AI בארגון ומפחד משימוש לרעה.
אמ;לק:מדריך ה-Cheat Sheet של OWASP לאבטחת XML עודכן והתמקד בעקרונות בסיסיים כמו סינון קלטים קפדני ודחיית מסמכים לא תקינים. מומלץ למפתחים לעבור על העקרונות כדי למנוע הזרקות ופרצות בעיבוד נתונים.
XML Security: condense the schema-validation section to its principle…
אמ;לק:קוד זדוני חדש בשם SignDrop מנצל פגיעות במערכת הקבצים של Windows כדי לאפשר למשתמש רגיל לקבל הרשאות מנהל מערכת (SYSTEM). מומלץ להישאר ערניים לעדכוני אבטחה של מיקרוסופט.
New SignDrop Zero-Day Exploit Turns Windows CLFS Security Feature Into SYSTEM Access
אמ;לק:סוכני AI שמסייעים בכתיבת קוד ניגשים למידע, הרשאות וקבצים שלא תמיד חשופים בתהליך עבודה רגיל. מנהלי אבטחה חייבים להבין אילו משאבים נמצאים בטווח ההגעה של הסוכנים הללו כדי למנוע דליפת סודות.
Coding Agent Security for AppSec Leaders: Start With What Agents Can Reach
אמ;לק:Content Security Policy (CSP) אמור להגן מפני הזרקת קוד זדוני, אך הגדרות שגויות המאפשרות דומיינים חיצוניים עלולות לעקוף הגנה זו. יש לבחון את מדיניות ה-CSP באתר כדי למנוע דליפת נתונים.
אמ;לק:מיקרוסופט שחררה תיקונים לאלפי נקודות תורפה, כולל פרצה פעילה (Zero-Day) ב-Outlook. יש להריץ עדכוני מערכת בהקדם האפשרי על כל תחנות העבודה והשרתים בארגון.
Microsoft Fixes Nearly 1,100 Security Vulnerabilities