אמ;לק:בשבוע האחרון התגלו מאות פרצות אבטחה בתוספי וערכות נושא של WordPress. אם אתם משתמשים במערכת, חובה לוודא שכל התוספים מעודכנים לגרסה האחרונה כדי למנוע השתלטות על האתר.
Wordfence Intelligence Weekly WordPress Vulnerability Report (November 9, 2026 to November 15, 2026)
אמ;לק:התגלתה חולשת אבטחה קריטית נוספת בשפת התכנות PHP המשמשת את רוב אתרי הוורדפרס. פרצה זו מאפשרת לתוקפים להשתלט על שרתים ולפגוע במידע שלכם. מומלץ לוודא מול חברת האחסון שהשרת שלכם מעודכן לגרסה מאובטחת בהקדם האפשרי.
PHP Vulnerability Again Following October | Check Official Announcements from Your Hosting Provider
אמ;לק:פרצה קריטית נוספת ב-PHP מציבה שוב אתרי וורדפרס בסכנה. המדריך מסביר את ההבדלים בין פרצה זו לבין פרצת PHP2Shell המוכרת ואיך לוודא שהאתר שלכם מוגן מפני ניסיונות פריצה וגישה לא מורשית.
Another critical vulnerability in PHP. How is it different from October's 'PHP2Shell'? A guide for site administrators
אמ;לק:חולשת CVE-2026-95874 מאפשרת לתוקף להעלות הרשאות במערכת דרך שירותי הגיימינג של Xbox. אם הארגון שלכם משתמש במכשירים אלו בסביבת עבודה, הקפידו על עדכוני אבטחה שוטפים.
CVE-2026-95874 Xbox Gaming Services Elevation of Privilege Vulnerability
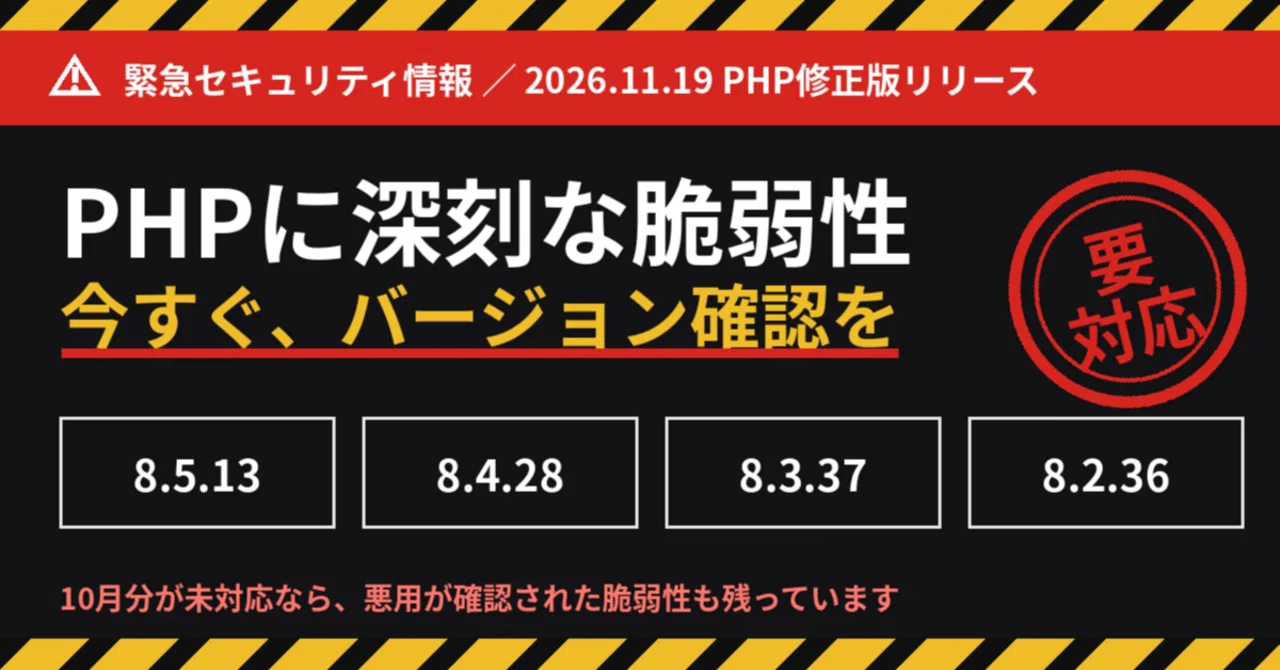
אמ;לק:שוחרר עדכון אבטחה דחוף עבור גרסאות PHP 8.2 עד 8.5 שמתקן פרצת אבטחה משמעותית. אם האתר שלכם רץ על PHP, פנו למנהל השרת או לחברת האחסון שלכם כדי לוודא שגרסת ה-PHP מעודכנת. עדכון זה קריטי למניעת פריצות לאתרים מבוססי WordPress.
Serious PHP Vulnerability, Patched Version Released — Do WordPress Users Need to Take Action? (November 19, 2026)
אמ;לק:שוחרר עדכון אבטחה דחוף לשפת PHP שסוגר פרצות קריטיות. אם אתם מנהלים אתר וורדפרס, עליכם לוודא מול חברת האחסון שגרסת ה-PHP שלכם עודכנה לגרסאות המתוקנות כדי למנוע השתלטות עוינת על האתר.
Critical PHP Vulnerability: Emergency Release Tonight at 11 PM | What WordPress Operators Need to Do Today
אמ;לק:חולשת אבטחה בתוסף Otter Blocks מאפשרת לתוקפים להשתלט על אתרים דרך קישורים בתגובות. עדכנו מיד לגרסה 3.2.10 ומעלה ובדקו את הגדרות אישור התגובות באתרכם.
[WordPress] Vulnerability in "Otter Blocks" for adding blocks: Clicking links in comments can lead to site takeover — Update to 3.2.10 or higher and review comment approval ...
אמ;לק:עדכון אבטחה חדש משוחרר עבור שפת התכנות PHP, הנמצאת בבסיסם של מיליוני אתרי וורדפרס. פרצות אלו עלולות לאפשר לתוקפים להשתלט על שרתים. מנהלי אתרים נדרשים לעקוב אחר עדכוני הגרסאות של חברת האחסון שלהם ולעדכן את השרת בהקדם.
New PHP Vulnerability | A patch will be released tonight (November 19). But the real danger was the 'two in October'
אמ;לק:מיקרוסופט עדכנה פרטים אודות פרצת אבטחה ברכיב Active Directory המאפשרת למשתמשים בעלי הרשאות נמוכות להעלות את הרשאותיהם לדרגת מנהל. מומלץ למנהלי רשתות לוודא כי השרתים בארגון מעודכנים בתיקוני האבטחה האחרונים כדי למנוע השתלטות על המערכת.
CVE-2026-118148 Active Directory Domain Services Elevation of Privilege Vulnerability
אמ;לק:מדובר בפרצת ביצוע קוד מרחוק (RCE - היכולת של תוקף להריץ פקודות על השרת שלכם) שפורסמה כחלק מעדכוני האבטחה של נובמבר. אם כבר התקנתם את העדכונים של נובמבר, אתם מוגנים.
CVE-2026-124223 Microsoft Office SharePoint Remote Code Execution Vulnerability
אמ;לק:עוד פרצת אבטחה ב-SharePoint שאפשרה העלאת הרשאות (Elevation of Privilege). תוקף עלול להשתמש בזה כדי לקבל גישה למנהל מערכת. גם כאן, התקנת עדכוני נובמבר פותרת את הבעיה.
CVE-2026-124222 Microsoft Office SharePoint Elevation of Privilege Vulnerability
אמ;לק:התגלתה פרצה בתוסף להעלאת קבצים ב-WordPress שמאפשרת להאקרים להשתלט על אתרים שלמים. אם אתם משתמשים בתוסף הזה, חובה לעדכן לגרסה 5.2.4 באופן מיידי. מומלץ לסרוק את האתר כדי לוודא שלא הועלו קבצים זדוניים.
[WordPress] Vulnerability in "Iptanus File Upload" for receiving application documents and photos allows site takeover via uploaded files - Update to 5.2.4 and review accepted ...
אמ;לק:התגלתה פרצה קריטית בתוסף NextGEN Gallery המאפשרת מחיקה לא מורשית של קבצים באתר. יש לעדכן מיד לגרסה 4.5.6 ולבדוק את הרשאות המשתמשים בניהול הגלריות.
[WordPress] Vulnerability in the 'NextGEN Gallery' photo gallery plugin allows site files to be deleted - Update to 4.5.6 and review permissions for gallery management