אמ;לק:התגלו פרצות אבטחה חמורות בשפת PHP, המנוע שמריץ את רוב אתרי האינטרנט בעולם. אם אתם מנהלים אתר WordPress, עליכם לעדכן את גרסת ה-PHP בשרת שלכם בהקדם כדי למנוע השתלטות עוינת על האתר. מומלץ ליצור קשר עם חברת האחסון שלכם ולוודא שהם מבצעים את העדכון הנדרש.
CVE-2026-129289 and Other Critical PHP Vulnerabilities: What WordPress Site Owners Need to Know
אמ;לק:בשבוע האחרון התגלו מאות פרצות אבטחה בתוספי וערכות נושא של WordPress. אם אתם משתמשים במערכת, חובה לוודא שכל התוספים מעודכנים לגרסה האחרונה כדי למנוע השתלטות על האתר.
Wordfence Intelligence Weekly WordPress Vulnerability Report (November 9, 2026 to November 15, 2026)
אמ;לק:גרסת WordPress 7.1.5 משחררת תיקונים ל-19 פרצות אבטחה שונות בליבת המערכת. מומלץ לבעלי אתרים לעדכן את המערכת באופן מיידי כדי למנוע ניסיונות פריצה לאתרים שלכם.
אמ;לק:גרסאות PHP חדשות מתקנות 18 פרצות אבטחה, חלקן מדורגות כקריטיות. מנהלי שרתים ואתרי וורדפרס צריכים לוודא שהם מעודכנים בגרסה האחרונה כדי למנוע השתלטות על הקוד.
PHP’s November 2026 Security Release: What Reaches WordPress
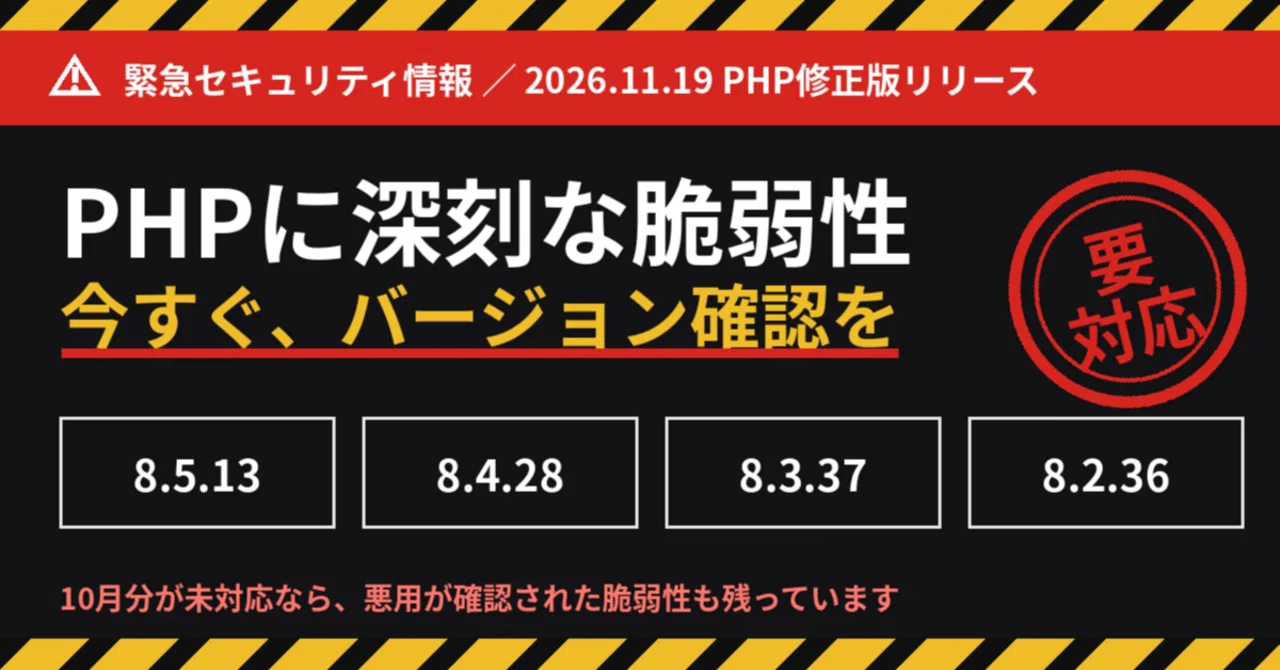
אמ;לק:שוחרר עדכון אבטחה דחוף עבור גרסאות PHP 8.2 עד 8.5 שמתקן פרצת אבטחה משמעותית. אם האתר שלכם רץ על PHP, פנו למנהל השרת או לחברת האחסון שלכם כדי לוודא שגרסת ה-PHP מעודכנת. עדכון זה קריטי למניעת פריצות לאתרים מבוססי WordPress.
Serious PHP Vulnerability, Patched Version Released — Do WordPress Users Need to Take Action? (November 19, 2026)
אמ;לק:WordPress הוציאה עדכון דחוף לתיקון 18 חולשות אבטחה, ביניהן כאלו שעלולות לאפשר לתוקפים להריץ קוד מרחוק על השרת שלכם. מומלץ לעדכן את האתר באופן מיידי כדי למנוע פריצות מסוג SQL Injection או חשיפת מידע רגיש.
אמ;לק:שוחרר עדכון אבטחה דחוף לשפת PHP שסוגר פרצות קריטיות. אם אתם מנהלים אתר וורדפרס, עליכם לוודא מול חברת האחסון שגרסת ה-PHP שלכם עודכנה לגרסאות המתוקנות כדי למנוע השתלטות עוינת על האתר.
Critical PHP Vulnerability: Emergency Release Tonight at 11 PM | What WordPress Operators Need to Do Today
אמ;לק:חולשת אבטחה בתוסף Otter Blocks מאפשרת לתוקפים להשתלט על אתרים דרך קישורים בתגובות. עדכנו מיד לגרסה 3.2.10 ומעלה ובדקו את הגדרות אישור התגובות באתרכם.
[WordPress] Vulnerability in "Otter Blocks" for adding blocks: Clicking links in comments can lead to site takeover — Update to 3.2.10 or higher and review comment approval ...
אמ;לק:התגלו חולשות אבטחה חמורות בשרתי NGINX העלולות לאפשר לתוקפים להריץ קוד מרחוק. אם האתר שלכם מאוחסן על שרת NGINX, עליכם לוודא מול חברת האחסון שלכם שהשרתים עברו עדכון גרסה דחוף למניעת פריצות.
PSA: Critical NGINX HTTP/2 Vulnerabilities: What WordPress Site Owners Should Know
אמ;לק:וורדפרס שחררה עדכון אבטחה המטפל ב-18 פרצות שונות שעלולות לחשוף את האתר שלכם למתקפות. מדובר בעדכון חשוב מאוד שמונע פריצות פוטנציאליות, ולכן מומלץ לעדכן את מערכת הניהול של האתר ללא דיחוי.
אמ;לק:גרסה 7.1.5 של וורדפרס משחררת תיקונים למספר פרצות אבטחה. מדובר בעדכון קריטי שמגן על האתר שלכם מפני תקיפות, ויש לעדכן את גרסת האתר מיד דרך לוח הבקרה.
אמ;לק:מערכת WordPress שחררה עדכון גרסה דחוף לתיקון עשרות פרצות אבטחה. כל בעלי האתרים מונחים לבצע עדכון גרסה מיידי כדי למנוע השתלטות של גורמים עוינים על האתר שלכם.
אמ;לק:תוסף ה-SEO המוכר סבל משרשרת חולשות לאורך השנה שחשפו מיליוני אתרים לסיכונים. אם אתם משתמשים בו, חובה לוודא שאתם מעודכנים לגרסה האחרונה כדי למנוע השתלטות על האתר.
Rank Math SEO WordPress Plugin Hit By 16 Vulnerabilities In 2026
אמ;לק:התגלתה פרצה בתוסף להעלאת קבצים ב-WordPress שמאפשרת להאקרים להשתלט על אתרים שלמים. אם אתם משתמשים בתוסף הזה, חובה לעדכן לגרסה 5.2.4 באופן מיידי. מומלץ לסרוק את האתר כדי לוודא שלא הועלו קבצים זדוניים.
[WordPress] Vulnerability in "Iptanus File Upload" for receiving application documents and photos allows site takeover via uploaded files - Update to 5.2.4 and review accepted ...
אמ;לק:התגלתה פרצה קריטית בתוסף NextGEN Gallery המאפשרת מחיקה לא מורשית של קבצים באתר. יש לעדכן מיד לגרסה 4.5.6 ולבדוק את הרשאות המשתמשים בניהול הגלריות.
[WordPress] Vulnerability in the 'NextGEN Gallery' photo gallery plugin allows site files to be deleted - Update to 4.5.6 and review permissions for gallery management
אמ;לק:חברת האחסון Kinsta הטמיעה את טכנולוגיית ההגנה של Patchstack כחלק מובנה בחבילת האחסון. המהלך נועד לחסום מיליוני ניסיונות תקיפה אוטומטיים על אתרי WordPress ללא מאמץ נוסף מהלקוח.
Kinsta now protects every WordPress site it hosts with Patchstack
אמ;לק:גרסה חדשה של תוסף האבטחה Wordfence מציגה שיפורים במהירות חומת האש וניהול התראות חכם יותר. כלי זה מסייע לבעלי אתרי וורדפרס לנטר כשלי התחברות וניסיונות פריצה בזמן אמת.
What’s New in Wordfence 9.1.0: Security News, Faster Rules and Smarter Alerts
אמ;לק:התגלו שתי פרצות בתוסף Everest Forms המאפשרות למשתמשים לא מורשים למחוק או לקרוא קבצים באתר. אם אתם משתמשים בתוסף זה, עדכנו מיד לגרסה 3.6.4 והגנו על קבצי הקונפיגורציה של האתר.
[WordPress] Vulnerabilities allowing file deletion and unauthorized reading via form plugins - Updating to "Everest Forms" 3.6.4 and steps to re-secure configuration files
אמ;לק:חברת האירוח Kinsta הוסיפה שכבת הגנה חדשה המבוססת על Patchstack לכל אתרי הוורדפרס שלה ללא תשלום נוסף. המערכת חוסמת אוטומטית ניסיונות ניצול של חולשות ידועות בתוספים וערכות נושא.
Kinsta Launches Vulnerability Protection, Powered by Patchstack, to Protect WordPress Sites at No Extra Cost
אמ;לק:מערכת WordPress סובלת לעיתים קרובות מפרצות אבטחה בגלל תוספים ועדכונים שוטפים. המאמר ממליץ לעבור לאתר המבוסס על HTML טהור כדי להפחית משמעותית את משטח התקיפה ולהגביר את עמידות האתר.
Say Goodbye to WordPress Vulnerabilities I Can Help You Migrate to an HTML Site
אמ;לק:פרצה משמעותית בליבת WordPress נוספה לרשימת האיומים המנוצלים של סוכנות הסייבר האמריקאית. על בעלי אתרים לעדכן גרסאות באופן מיידי כדי למנוע חדירה לאתרים.
WordPress Core Flaw Included in CISA’s List of Exploited Vulnerabilities
אמ;לק:חוקרי אבטחה גילו שתהליך העדכון של WordPress עצמו עלול להשאיר את האתר חשוף להתקפה בזמן התקנת התיקון. מומלץ לחסום זמנית גישה לאתר בזמן ביצוע עדכונים קריטיים כדי למנוע ניצול של נקודות תורפה בזמן אמת.
Installing the Fix for an Exploited WordPress Flaw Can Expose Some Sites One Last Time
אמ;לק:סוכנות הסייבר האמריקאית (CISA) מזהירה מפני פרצת אבטחה קריטית ב-WordPress שנמצאת בשימוש פעיל על ידי תוקפים. בעלי אתרים חייבים לעדכן את המערכת והתוספים באופן מיידי כדי למנוע פריצות.
CISA Alerts on WordPress Security Vulnerability Being Exploited: Essential Information for Website Owners
אמ;לק:סוכנות הסייבר האמריקאית CISA מזהירה מפני ניצול פעיל של פרצה ישנה ב-WordPress המאפשרת להשתלט על אתרים בזמן עדכוני ליבה. חשוב לוודא שהאתר מעודכן לגרסה הכי חדשה ומוגנת.
CISA Warns Hackers Are Exploiting 18-Year-Old WordPress Core Vulnerability
אמ;לק:סיכום פגיעויות שהתגלו בשבוע האחרון בתוספי ותבניות WordPress. מומלץ לבעלי אתרים לעבור על הרשימה ולוודא שהאתר שלהם לא מריץ גרסאות בעייתיות המהוות סיכון אבטחה.
Wordfence Intelligence Weekly WordPress Vulnerability Report (October 26, 2026 to November 1, 2026)