$ grep -r

חיפוש: Node.js / JS / TS

חפש בכל התוכן שנאסף: חדשות, מאמרים ומדריכים.

החיפוש מאתר חדשות, מדריכים, כלים וספריות לפי שם או נושא. בחרו סביבת פיתוח כדי לצמצם תוצאות, ובדקו את המקור הרשמי לפני פעולה.

עודכן תוכן העמוד: · מערכת VibeSec · מדיניות המקורות

69 תוצאות בתחום Node.js / JS / TS

מתקפת React2STEAL: כך גונבים מפתחות גישה משרתי Next.js
מאמרGitGuardian Blog
לפני 1 ימים

מתקפת React2STEAL: כך גונבים מפתחות גישה משרתי Next.js

אמ;לק:קבוצת תוקפים משתלטת על חשבונות GitHub ומנצלת חולשה ב-Next.js כדי לגנוב מפתחות ענן וסיסמאות. אם יש לכם שרתי Next.js, עליכם לעדכן גרסאות באופן מיידי ולרענן את כל מפתחות הגישה (Secrets) שהיו מאוחסנים על השרת.

React2STEAL: Hijacked GitHub Accounts Exploit React2Shell and Publish Stolen Secrets

#node#cve#cve-2025-55182#nextjs
למקור המקורי
בניית אפליקציית מורה לנגינה בהרמוניקה בעזרת Claude
חדשותMedium — Vibe Coding Tag
לפני 2 ימים

בניית אפליקציית מורה לנגינה בהרמוניקה בעזרת Claude

אמ;לק:מדגים כיצד ניתן להשתמש ב-AI כדי לכתוב אפליקציית אינטרנט אינטראקטיבית מאפס. הפרויקט מציג יכולות זיהוי צלילים בזמן אמת דרך הדפדפן, המדגישות את הפוטנציאל של Vibe Coding לפיתוח כלים מותאמים אישית במהירות.

I Heard Piano Man on a Harmonica, So I Asked Claude To Build a Harmonica Player + Teacher App

#node#vibe-coding#ai-development#web-apps
למקור המקורי
פרצת אבטחה ב-Telegram Android
חדשותThe Hacker News
לפני 3 ימים

פרצת אבטחה ב-Telegram Android

אמ;לק:חוקרים גילו דרך לעקוף את מנגנוני האבטחה של טלגרם באנדרואיד באמצעות וידג'טים זדוניים. עדכנו את האפליקציה שלכם לגרסה האחרונה כדי לצמצם חשיפה.

Researchers Claim Two RCE Exploits That Bypass Telegram’s New Android Defenses

#node#telegram#mobile-security#vulnerability
למקור המקורי
$cat article.txt

>מדריך ה-OWASP עבור Node.js עודכן עם הנחיות רעננות למניעת מתקפות ניחוש סיסמאות (Brute-Force). מומלץ לעבור על ההנחיות במידה ואתם מנהלים…

מאמרOWASP Cheat Sheet Series updates
לפני 4 ימים

עדכון הנחיות הגנה ממתקפות Brute-Force ב-Node.js

אמ;לק:מדריך ה-OWASP עבור Node.js עודכן עם הנחיות רעננות למניעת מתקפות ניחוש סיסמאות (Brute-Force). מומלץ לעבור על ההנחיות במידה ואתם מנהלים מערכות הזדהות באתר שלכם.

docs(nodejs): refresh brute-force protection guidance (#2934)

#node#nodejs#owasp#brute-force
למקור המקורי
$cat article.txt

>OWASP פרסמו מדריך חדש למניעת פרצות מסוג Path Traversal, המאפשרות להאקרים לגשת לקבצים רגישים בשרת. המדריך כולל דוגמאות קוד מעשיות לשפות…

מאמרOWASP Cheat Sheet Series updates
לפני 5 ימים

מדריך מקוצר חדש מ-OWASP: מניעת Path Traversal

אמ;לק:OWASP פרסמו מדריך חדש למניעת פרצות מסוג Path Traversal, המאפשרות להאקרים לגשת לקבצים רגישים בשרת. המדריך כולל דוגמאות קוד מעשיות לשפות מובילות כמו Java, Python ו-Node.js.

New CS: Path Traversal Prevention Cheat Sheet (#2968)

#node#python#dotnet#java
למקור המקורי
מתקפת שרשרת אספקה על מאגרי GitHub
מאמרGitGuardian Blog
לפני 7 ימים

מתקפת שרשרת אספקה על מאגרי GitHub

אמ;לק:תוקפים השתמשו בפרטי גישה גנובים כדי להחדיר קוד זדוני ל-17,000 מאגרים ציבוריים ב-GitHub דרך מנגנוני CI. בדקו אם הקוד שלכם עבר שינוי לא מורשה וסובבו מפתחות גישה.

wfx-loot: A CI Secret Stealer Pushed With Stolen GitHub Credentials

#node#supply-chain-attack#github#ci-cd
למקור המקורי
עדכון אבטחה ב-Node.js: תיקון לחולשות שרת מסוכנות
חדשותThe Hacker News
לפני 9 ימים

עדכון אבטחה ב-Node.js: תיקון לחולשות שרת מסוכנות

אמ;לק:גרסאות חדשות של Node.js מתקנות פרצות המאפשרות לתוקפים להפיל שרתים או לגנוב מידע בין חיבורים שונים. מפתחים, בדקו את גרסת ה-Runtime שאתם מריצים בשרתים שלכם ושדרגו בהתאם.

Node.js Fixes 16 Flaws, Including HTTP/2 Bugs That Crash Servers and Leak Other Connections' Data

#node#nodejs#server-security#vulnerability
למקור המקורי
עדכון הנחיות הגנה מפני CSRF ב-Node.js
מאמרOWASP Cheat Sheet Series updates
לפני 15 ימים

עדכון הנחיות הגנה מפני CSRF ב-Node.js

אמ;לק:OWASP עדכנו את ההמלצות להגנה מפני התקפות CSRF (זיוף בקשות בין-אתרי) עבור סביבות Node.js. אם אתם בונים אפליקציות Node.js, מומלץ ליישם את ההנחיות החדשות כדי להגן על המשתמשים שלכם.

docs: update Node.js CSRF protection guidance (#2797) (#2890)

#node#owasp#nodejs#csrf
למקור המקורי
זיכרון לטווח ארוך לסוכני AI עם MongoDB ו-Vercel
מאמרMongoDB Official Blog (general)
לפני 15 ימים

זיכרון לטווח ארוך לסוכני AI עם MongoDB ו-Vercel

אמ;לק:השקה של אינטגרציה המאפשרת לאפליקציות AI לשמור זיכרון של שיחות ואירועים ב-MongoDB, מה שמשפר את יכולת הסוכנים לתפקד לאורך זמן.

Introducing the MongoDB Vercel AI SDK Integration: Persistent Memory for AI Applications

#mongodb#node#ai-agents#vercel
למקור המקורי
שילוב MongoDB עם Google ADK לזיכרון סוכני AI
מאמרMongoDB Official Blog (general)
לפני 16 ימים

שילוב MongoDB עם Google ADK לזיכרון סוכני AI

אמ;לק:MongoDB הכריזה על אינטגרציה חדשה עם Google ADK שמאפשרת לאוכני AI לשמור נתונים וזיכרון לטווח ארוך. כלי זה עוזר למפתחים לבנות מערכות AI אמינות יותר עם גישה מאובטחת למידע.

Introducing the MongoDB Google ADK Integration: Durable Memory for Agent State

#mongodb#node#python#java
למקור המקורי
מתקפת שרשרת אספקה: האקרים השתלטו על סקריפט אנליטיקס להפצת נוזקות
חדשותThe Hacker News
לפני 16 ימים

מתקפת שרשרת אספקה: האקרים השתלטו על סקריפט אנליטיקס להפצת נוזקות

אמ;לק:קבוצת האקרים ניצלה פרצה בשירות האנליטיקס Plerdy כדי להחדיר קוד זדוני לאתרים רבים. הקוד מיועד לאיסוף מידע ממשתמשים והפצת נוזקות למכשירי אנדרואיד ו-iOS. מומלץ לבחון אילו סקריפטים חיצוניים רצים אצלכם באתר.

APT29-Linked Hackers Hijack Web Analytics Script to Deliver iOS and Android Exploits

#node#supply-chain-attack#web-security#malware
למקור המקורי
אופטימיזציה של צריכת Tokens בכלי פיתוח AI
חדשותMedium — Vibe Coding Tag
לפני 17 ימים

אופטימיזציה של צריכת Tokens בכלי פיתוח AI

אמ;לק:שימוש ב-Cursor או Claude Code בפרויקטים חדשים מבזבז טוקנים על הגדרות תשתיות חוזרות. המאמר מציע פקודות לחיסכון במשאבים וייעול העבודה עם הכלים האלו.

I measured how many tokens Claude Code & Cursor waste on SaaS plumbing (and built 4 commands to…

#node#postgres#vibe-coding#ai-tools
למקור המקורי
עדכון כלי בקרת הקוד markdownlint-cli
מאמרOWASP Cheat Sheet Series updates
לפני 18 ימים

עדכון כלי בקרת הקוד markdownlint-cli

אמ;לק:עדכון גרסה עבור כלי בקרת האיכות של קבצי markdown בפרויקט ה-Cheat Sheet של OWASP. שמירה על כלי פיתוח מעודכנים היא חלק חשוב בהבטחת שרשרת אספקה מאובטחת.

Bump markdownlint-cli from 0.49.1 to 0.50.0 in the npm group (#2895)

#node#supply-chain#npm#dev-tools
למקור המקורי
הקוד נוצר ב-10 שניות, הבדיקה לקחה 3 ימים: למה צריך ארכיטקטורה בקוד של AI
חדשותMedium — Vibe Coding Tag
לפני 19 ימים

הקוד נוצר ב-10 שניות, הבדיקה לקחה 3 ימים: למה צריך ארכיטקטורה בקוד של AI

אמ;לק:שימוש בכלי AI ליצירת פיצ'רים מהיר עלול לייצר קוד מבולגן שקשה לתחזק ולבדוק. המאמר מסביר למה חשוב להטמיע ארכיטקטורה נקייה (Clean Architecture) עוד בשלב התכנון ולא להסתמך רק על מהירות יצירת הקוד.

AI Built the Feature in 10 Seconds. The PR Review Took 3 Days

#node#vibe-coding#ai-development#clean-architecture
למקור המקורי
הכירו את HTTP2Shell: סיכון אבטחה בטכנולוגיית הדחיסה Brotli
חדשותBing News — WordPress Vulnerabilities
לפני 20 ימים

הכירו את HTTP2Shell: סיכון אבטחה בטכנולוגיית הדחיסה Brotli

אמ;לק:חולשת אבטחה בטכנולוגיית הדחיסה Brotli עלולה להשפיע על אפליקציות Node.js ו-Python, וגם על אתרי WordPress. מדובר בסיכון פוטנציאלי להרצת פקודות מרחוק על השרת שלכם. חשוב לבדוק אם סביבת הפיתוח שלכם מעודכנת לגרסאות שמתקנות את הפגיעות.

What is HTTP2Shell? An Easy-to-Understand Guide on Its Impact on Node.js, Python, and WordPress, and Countermeasures by User Type|まるもとともきよ | AppWith-Works代表

#wordpress#node#python#web-security
למקור המקורי
GitHub משיקה כלי אבטחה חדש לחסימת חבילות תוכנה זדוניות
חדשותThe Hacker News
לפני 23 ימים

GitHub משיקה כלי אבטחה חדש לחסימת חבילות תוכנה זדוניות

אמ;לק:GitHub הציגה פיצ'ר חדש שסורק חבילות תוכנה מסוג npm בזמן ההתקנה כדי למנוע חדירת קוד זדוני לשרתים או למחשבי הפיתוח. זוהי הגנה חשובה בשרשרת האספקה שמסייעת למפתחים להימנע מהתקנה לא מודעת של קוד שעלול לגנוב מידע.

GitHub Launches npm Firewall to Block Malicious Packages Before Installation

#node#github#npm#supply-chain-security
למקור המקורי
עדכון Node.js 26.13.0
חדשותNode.js Blog — כללי
לפני 23 ימים

עדכון Node.js 26.13.0

אמ;לק:שוחררה גרסת LTS חדשה של Node.js המכילה שיפורים ותיקוני באגים יציבים. מפתחים המשתמשים בסביבת הריצה הזו בשרתים או באפליקציות צריכים לבחון שדרוג לתחזוקה תקינה.

Node.js 26.13.0 (LTS)

#node#nodejs#backend#development
למקור המקורי
פרצות אבטחה בסינון קבצי SVG: איך להגן על האתר
מאמרPortSwigger Research
לפני 24 ימים

פרצות אבטחה בסינון קבצי SVG: איך להגן על האתר

אמ;לק:מחקר חדש חושף שיטות לעקיפת מערכות סינון של קבצי SVG, מה שמאפשר להריץ קוד זדוני בדפדפני פיירפוקס. חשוב לוודא שמערכת העלאת הקבצים שלכם עוברת ולידציה קפדנית ולא מסתמכת רק על בדיקות בסיסיות.

Scalable Vector Grief

#node#web-security#xss#svg-security
למקור המקורי
שמירת נתונים מאובטחת לסוכני AI בעזרת MongoDB
מאמרMongoDB Official Blog (general)
לפני 24 ימים

שמירת נתונים מאובטחת לסוכני AI בעזרת MongoDB

אמ;לק:הצגת מתאם (Adapter) חדש המאפשר לסוכני AI של Claude לשמור את היסטוריית העבודה שלהם ב-MongoDB. מדובר בפתרון לניהול זיכרון מאובטח לסוכנים חכמים, קריטי להמשכיות עבודה תקינה.

Introducing the MongoDB Claude SDK Session Adapter: Durable Session Storage for Agents

#mongodb#node#python#ai-agents
למקור המקורי
AI נגד כלים מסורתיים: מי מוצא יותר חולשות אבטחה?
מאמרGoogle Project Zero
לפני 25 ימים

AI נגד כלים מסורתיים: מי מוצא יותר חולשות אבטחה?

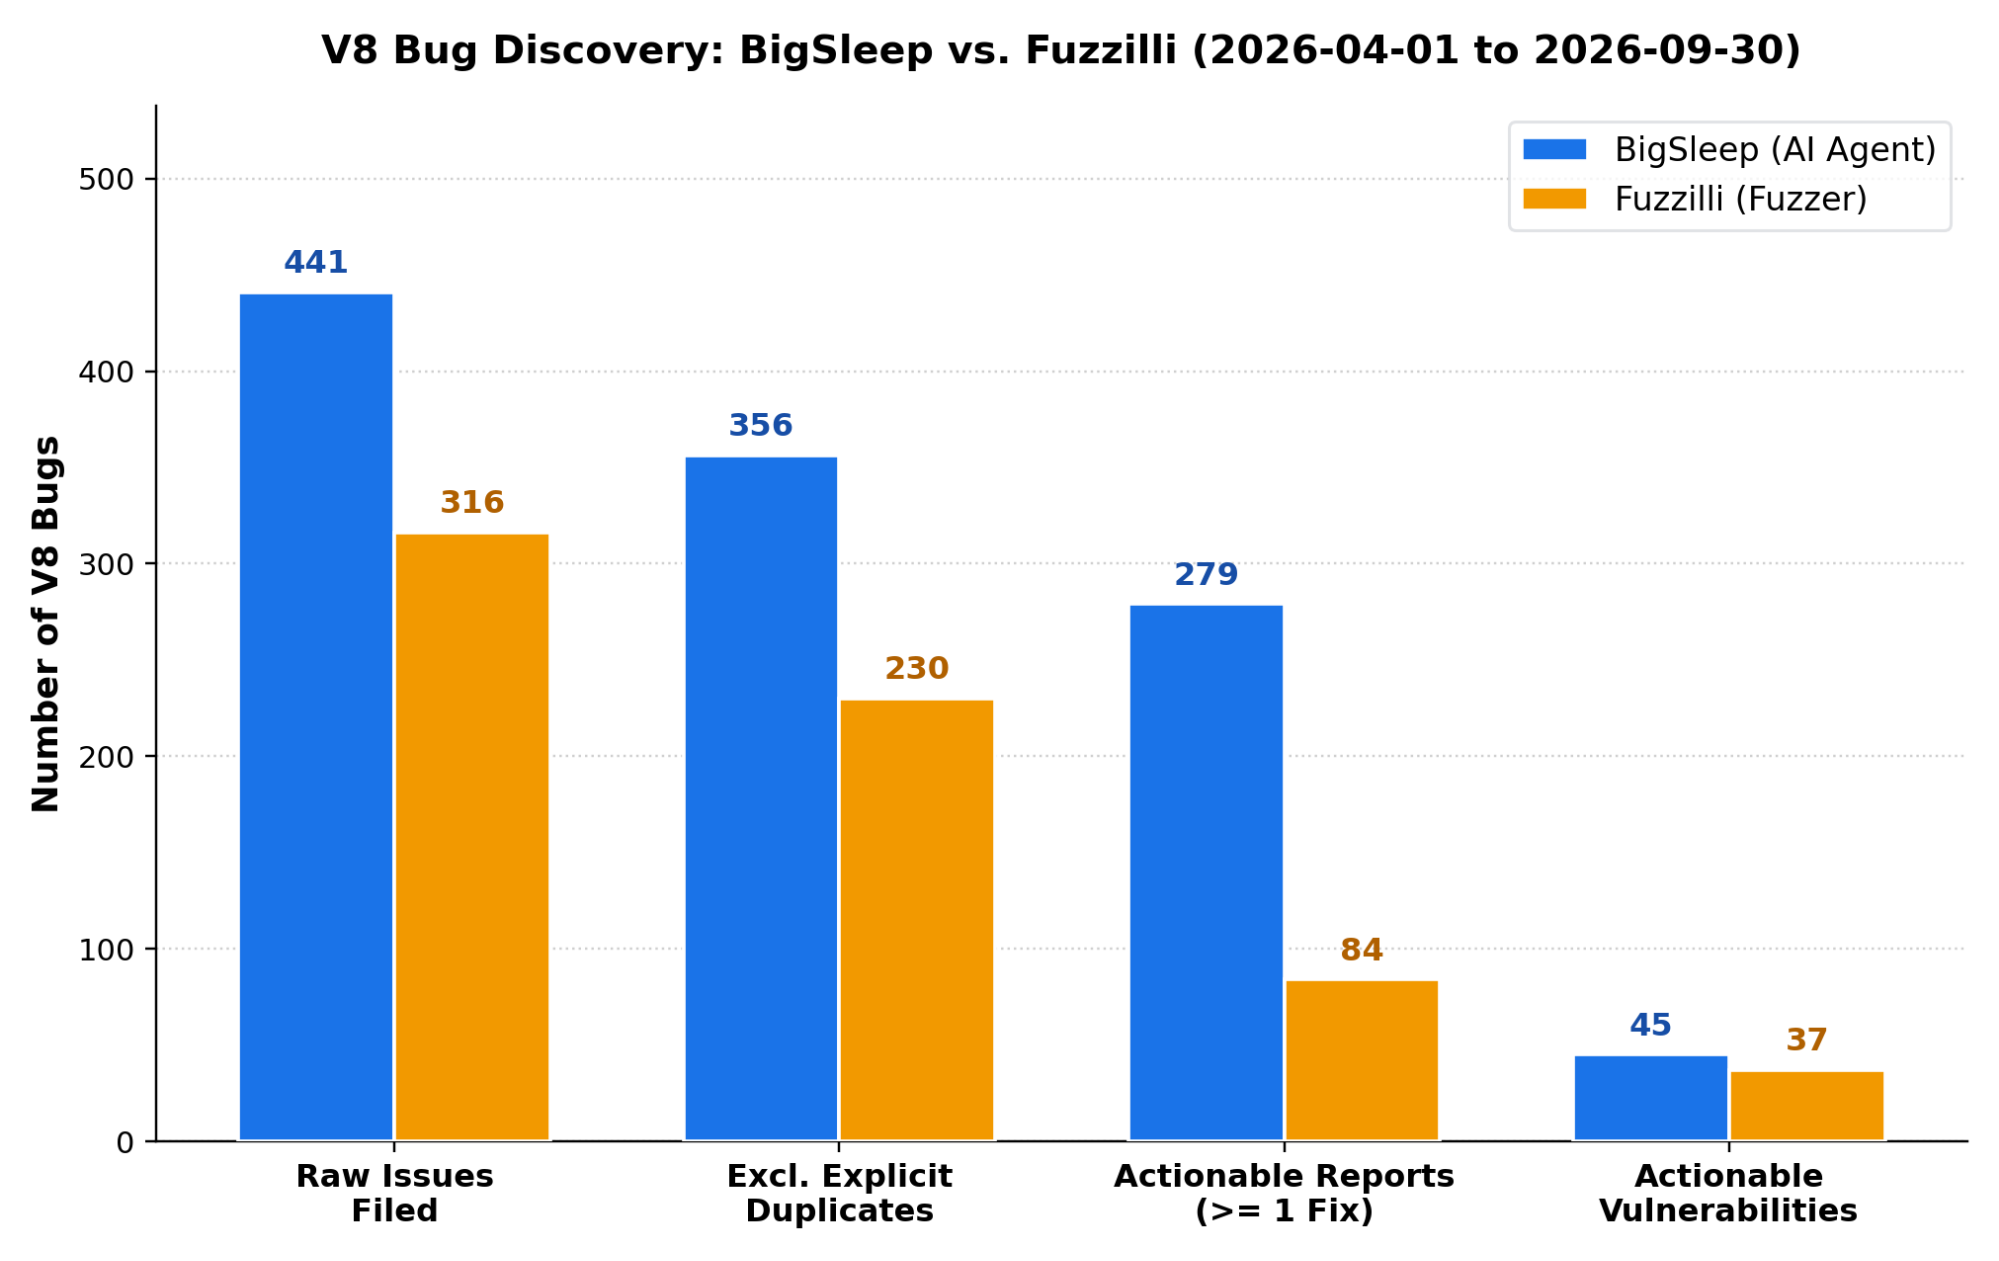
אמ;לק:גוגל השוותה בין כלים אוטומטיים קלאסיים לבין מערכות AI בחיפוש באגים במנוע ה-JavaScript של דפדפן Chrome. התוצאות מראות שה-AI מצליח לאתר כמות משמעותית של חולשות, מה שמסמן את עתיד עולם ה-Fuzzing והאבטחה האוטומטית.

Fuzzers vs. AI: Comparing Fuzzilli and BigSleep on JavaScript Engines

#node#vulnerability-research#ai-security#chrome-v8
למקור המקורי
מעל 950 חנויות מקוונות הודבקו בקוד JavaScript שחומק מסורקי אבטחה
חדשותThe Hacker News
לפני 25 ימים

מעל 950 חנויות מקוונות הודבקו בקוד JavaScript שחומק מסורקי אבטחה

אמ;לק:קמפיין תקיפה ממושך הצליח להדביק כ-950 אתרי מסחר, מרביתם מבוססי Magento, באמצעות הזרקת קוד זדוני לבלוקי תוכן ב-CMS. הנוזקה טוענת סקריפטים לחטיפת נתוני אשראי בצד הלקוח תוך שימוש במנגנוני התחמקות מתוחכמים מסורקים אוטומטיים. האירוע מדגיש את הצורך בהגנת שרשרת אספקה בדפדפן וניטור קפדני של רכיבי צד-שלישי.

Hackers Infect 953 Online Stores With Scanner-Evading JavaScript, Mostly on Magento

#magento#node#web-skimming#appsec
למקור המקורי
פגיעות בפענוח Brotli מאפשרת RCE: משפיעה על Node.js, Bun ו-Python
חדשותThe Hacker News
לפני 28 ימים

פגיעות בפענוח Brotli מאפשרת RCE: משפיעה על Node.js, Bun ו-Python

אמ;לק:חולשת השחתת זיכרון במפענח ה-Brotli של גוגל מאפשרת ביצוע קוד מרחוק (RCE) במגוון רחב של פלטפורמות, בהן Node.js, Bun, ספריות Python ושרתי Envoy. הפגיעות נובעת מכתיבה מעבר לגבולות החוצץ בעת פריסת מידע דחוס שעבר מניפולציה זדונית. מפתחים נדרשים לשדרג באופן מיידי את סביבות הריצה וספריות התלויות המושפעות.

Brotli Decoder Flaw Behind Node.js RCE Also Affects Bun, Python and Other Widely Used Software

#node#rce#memory-corruption#nodejs
למקור המקורי
חוקרים הדגימו מתקפת RCE נגד Node.js באמצעות נתוני Brotli זדוניים
חדשותThe Hacker News
לפני 29 ימים

חוקרים הדגימו מתקפת RCE נגד Node.js באמצעות נתוני Brotli זדוניים

אמ;לק:חוקרי אבטחה הציגו פרויקט הוכחת היתכנות בשם Node2Shell המאפשר הרצת קוד מרחוק על גבי הפצה רשמית של Node.js. הניצול מבוסס על פגיעות ברכיב מפענח ה-Brotli המובנה במערכת באמצעות נתונים דחוסים שהוכנו מראש. מפתחים נדרשים לעדכן סביבות ריצה כדי למנוע חשיפה לניצול פוטנציאלי.

Researchers Demonstrate Node2Shell RCE Exploit on Node.js Build Using Crafted Brotli Data

#node#vulnerability#rce#nodejs
למקור המקורי
פגיעות חמורה במפענח Brotli ב-Node.js מאפשרת הרצת קוד מרחוק
חדשותThe Hacker News
22.10.2026

פגיעות חמורה במפענח Brotli ב-Node.js מאפשרת הרצת קוד מרחוק

אמ;לק:פרויקט Node.js שחרר עדכוני אבטחה קריטיים לגרסאות 22.x, 24.x ו-26.x בעקבות באג במנגנון פריסת ה-Brotli המוטמע. הפגיעות מאפשרת לתוקפים מרוחקים לבצע הרצת קוד שרירותי (RCE) על גבי השרת המושפע. מומלץ לכל המפתחים לעדכן מיד לגרסאות המתוקנות.

Node.js Brotli Decoder Bug Could Allow Remote Code Execution in All Supported Versions

#node#vulnerability#rce#nodejs
למקור המקורי
פיתוח סביבת ריצה מקבילית ב-Lean 4 שעוקפת את Node.js
חדשותMedium — Vibe Coding Tag
20.10.2026

פיתוח סביבת ריצה מקבילית ב-Lean 4 שעוקפת את Node.js

אמ;לק:הפרויקט LeanIn מציג סביבת ריצה מותאמת למקביליות ומתזמן מבוסס work-stealing שנכתבו בשפת Lean 4 בהשראת Tokio מ-Rust. הפיתוח מציג ביצועים גבוהים העולים על Node.js במבחני עומס מקביליים. מעבר ליכולות ההוכחה הפורמלית המוכרות של השפה, מודגם כאן הפוטנציאל שלה לפיתוח מערכות תשתית מאובטחות ויעילות.

Building a Concurrency Runtime in Lean 4 that Outperforms Node.js

#node#systems-programming#performance#concurrency
למקור המקורי
טיפים לחיסכון בעלויות שימוש ב-Claude
חדשותMedium — Vibe Coding Tag
19.10.2026

טיפים לחיסכון בעלויות שימוש ב-Claude

אמ;לק:שימוש לא מבוקר ב-Claude יכול לעלות לכם פי 3 מהנדרש. המאמר מציג איך לבצע אופטימיזציה לסשנים של כתיבת קוד כדי להפחית עלויות תוך שמירה על איכות התוצרים.

You’re paying Claude 3x too much to understand your code

#claude#ai#cost-optimization#node
למקור המקורי
מאיץ Web3 מזויף מפיץ נוזקות דרך חבילות npm ומיירט תעבורת סוכני AI
חדשותThe Hacker News
19.10.2026

מאיץ Web3 מזויף מפיץ נוזקות דרך חבילות npm ומיירט תעבורת סוכני AI

אמ;לק:מאיץ Web3 מתחזה מפיץ נוזקות גניבת מידע ודלתות אחוריות למערכות Windows ו-macOS באמצעות חבילות npm זדוניות. ההפצה מתבצעת תחת מעטה של הצעת קרדיטים חינם ל-AI (Anthropic Claude ו-Google Gemini) וכלי קידוד. מתקפה זו מציגה סיכון חמור לשרשרת האספקה ולמפתחים המשתמשים בספריות קוד פתוח.

Fake Web3 Accelerator Uses npm Packages to Spread Malware and Hijack AI Agent Traffic

#npm-malware#web3-security#supply-chain-attack#node
למקור המקורי
ה-Stack מוסבר: Next.js, Supabase, Vercel, Expo – מה כל רכיב עושה?
חדשותMedium — Vibe Coding Tag
17.10.2026

ה-Stack מוסבר: Next.js, Supabase, Vercel, Expo – מה כל רכיב עושה?

אמ;לק:המאמר מסביר בפשטות את התפקיד של כל רכיב בערימת טכנולוגיות פופולרית לפיתוח ווב ונייטיב. הוא מפרט את הייעוד של Next.js לפיתוח צד-שרת וצד-לקוח, Supabase כשכבת Backend-as-a-Service, Vercel כפלטפורמת פריסה, ו-Expo לפיתוח אפליקציות מובייל. ההסבר מיועד למפתחים שרוצים להבין טוב יותר את האינטגרציה והיתרונות של הכלים הללו יחד.

The Stack Explained: Next.js, Supabase, Vercel, Expo

#supabase#vercel#nextjs#node
למקור המקורי
חבילת npm זדונית 'imgdecode' מחביאה Shellcode Loader בתוסף Windows
חדשותThe Hacker News
17.10.2026

חבילת npm זדונית 'imgdecode' מחביאה Shellcode Loader בתוסף Windows

אמ;לק:חוקרי אבטחת סייבר גילו חבילת npm זדונית בשם 'imgdecode', המהווה חלק מקמפיין התקפות שרשרת אספקה בשם MALFEX. החבילה מחביאה תוכנה זדונית (shellcode loader) בתוסף Native של Windows, ומדגימה סיכוני אבטחה משמעותיים בשרשרת אספקת התוכנה. יש לנקוט משנה זהירות בעת שימוש בחבילות קוד פתוח.

MALFEX npm Package 'imgdecode' Hides Shellcode Loader in Windows Native Addon

#npm-malware#shellcode#supply-chain-attack#node
למקור המקורי
$cat article.txt

>בוצע עדכון אבטחה לספריית האימות של מיקרוסופט (MSAL) עבור סביבת Node.js לתיקון חולשת חשיפת מידע. מתכנתים המשתמשים בספריה מתבקשים לעדכן גרסה.

חדשותMSRC Security Updates
16.10.2026

עדכון אבטחה לספריות MSAL ב-Node.js

אמ;לק:בוצע עדכון אבטחה לספריית האימות של מיקרוסופט (MSAL) עבור סביבת Node.js לתיקון חולשת חשיפת מידע. מתכנתים המשתמשים בספריה מתבקשים לעדכן גרסה.

CVE-2026-109461 Microsoft Authentication Library (MSAL) for Node.js Information Disclosure Vulnerability

#dotnet#node#cve#node-js
למקור המקורי

כלים

  • Bearer

    SAST עם התמקדות בפרטיות ו-PII

  • CodeQL

    מנוע ניתוח סטטי של GitHub

  • Dependabot

    עדכונים אוטומטיים לתלויות פגיעות

  • eslint-plugin-security

    כללי ESLint לזיהוי דפוסים מסוכנים ב-JavaScript וב-Node.js; דורשים סקירה אנושית.

  • GitGuardian

    זיהוי סודות ומפתחות שדלפו לקוד

  • GitHub Advanced Security

    סריקת קוד וסודות ישירות ב-GitHub

  • Gitleaks

    סריקת סודות ומפתחות ב-Git

  • Lovable AI Security

    סריקת אבטחה מובנית ב-Lovable

  • NodeJsScan

    סריקה סטטית ליישומי Node.js לזיהוי דפוסי חולשה.

  • npm audit

    בדיקת תלויות מובנית ב-npm

  • OSV-Scanner

    איתור חולשות בתלויות עם OSV

  • pnpm audit

    בדיקת תלויות מובנית ב-pnpm

  • Retire.js

    איתור ספריות JavaScript עם חולשות ידועות בתלויות וביישומי Web.

  • Semgrep

    ניתוח סטטי מהיר עם כללים גמישים

  • Snyk

    סריקת אבטחה מקצה לקצה לקוד ותלויות

  • Socket

    הגנה מפני התקפות שרשרת אספקה ב-NPM

  • SonarQube

    איכות קוד ואבטחה בכלי אחד

  • Trivy

    סורק אוניברסלי לקונטיינרים ו-IaC

  • TruffleHog

    איתור סודות ומפתחות שנחשפו

ספריות ותוספים

  • argon2

    הצפנת סיסמאות מודרנית - זוכה בתחרות PHC.

  • bcrypt

    הצפנת סיסמאות בסטנדרט התעשייה. עמיד ל-brute force.

  • csurf

    ספריית CSRF של Express שהוצאה משימוש והועברה לארכיון. לא מומלצת לפרויקטים חדשים; שקלו את csrf-csrf כחלופה, בהתאם למבנה האפליקציה.

  • dompurify

    סניטיזציה של HTML למניעת XSS.

  • express-mongo-sanitize

    Middleware ותיק לסינון מפתחות $ ונקודות; תחזוקה מוגבלת ונדרשת בדיקת תאימות לגרסת Express. אינו תחליף לאימות סכמה.

  • express-rate-limit

    Middleware להגבלת קצב ב-Express; בפריסה מבוזרת נדרש store משותף.

  • Firebase Admin SDK for Node.js

    SDK שרת מיוחס העוקף Security Rules; דורש אימות והרשאה לפני שימוש.

  • Firebase Rules Unit Testing

    ספריית בדיקות רשמית ל-Security Rules באמצעות אמולטורים ומשתמשים מדומים.

  • helmet

    Middleware לאבטחת headers ב-Express/Node.js. הגנה בסיסית מיידית.

  • jsonwebtoken

    יצירה ואימות של JWT tokens.

  • mongo-sanitize

    ספרייה ותיקה להסרת מפתחות $; תחזוקה מוגבלת, אינה תחליף לסכמה ולבניית מסננים בטוחה. יש לבדוק התאמה לפני אימוץ.

  • node-postgres (pg)

    לקוח PostgreSQL ל-Node.js עם שאילתות פרמטריות; אינו מספק הרשאות אוטומטיות.

  • otplib

    יצירה ואימות של קודי OTP/TOTP ל-2FA.

  • OWASP NoSQL Security Cheat Sheet

    מניעת הזרקת NoSQL, אימות קלט, הרשאות מינימליות ואבטחת רשת.

  • OWASP SQL Injection Prevention Cheat Sheet

    מניעת SQLi באמצעות שאילתות פרמטריות, הפרדת נתונים מתחביר והרשאות מינימליות.

  • passport

    Middleware אימות עם 500+ אסטרטגיות.

  • rate-limiter-flexible

    הגבלת קצב בקשות למניעת brute force ו-DDoS.

  • Supabase JavaScript Client

    SDK רשמי ל-Auth ולגישה לנתונים; גישה בטוחה מחייבת RLS והרשאות מתאימות.

  • validator

    ספרייה לוולידציה של strings - email, URL, ועוד.

  • zod

    ולידציה סכימות TypeScript-first. מונע injection ובעיות type.

VibeSec — מרכז האבטחה ל-Vibe Coding