$ cat /articles --group-by source

מאמרים ומדריכים: Node.js / JS / TS

מקובץ לפי מקור המידע: OWASP, PortSwigger, Google Project Zero, Snyk, Lovable ועוד.

מאמרי האבטחה מרכזים מדריכים ומחקרים לפי מקור וסביבת פיתוח. התחילו בתיעוד הרשמי וב-OWASP, ואז התאימו את ההמלצות למידע ולהרשאות של היישום שלכם.

עודכן תוכן העמוד: · מערכת VibeSec · מדיניות המקורות

מדריכי VibeSec

בדיקת חדירות (PT): מתי נכון לעשות, ולמה

אמ;לק: בדיקת חדירות (Penetration Test, PT) היא ניסיון פריצה מבוקר שעושה אדם מקצועי לאתר או לאפליקציה שלכם, כדי למצוא חולשות לפני שתוקף אמיתי ימצא אותן. היא שווה את הכסף כשיש לכם משתמשים אמיתיים, מידע רגיש או כסף שעובר במערכת, ואחרי שכבר עשיתם את הבדיקות הבסיסיות בעצמכם. לפני זה, רוב הממצאים יהיו דברים שסורק חינמי היה מוצא.

גיא אקרמן · 4 דקות קריאה
ליווי של איש אבטחת מידע תוך כדי פיתוח: כן, לא, ומתי

אמ;לק: ליווי אבטחה בזמן הפיתוח שווה את הכסף כשהמערכת מחזיקה מידע רגיש או כסף, כשאין בצוות אף אחד שמבין באבטחה, או כשבונים מהר עם AI ומשנים הרבה. לא חייבים ליווי צמוד: לרוב מספיקות כמה נקודות מפגש קבועות. לפרויקט קטן בלי מידע רגיש בדרך כלל מספיק צ'קליסט טוב, וליווי מלא יהיה בזבוז.

גיא אקרמן · 3 דקות קריאה

GitGuardian Blog

4 פריטים
מקור
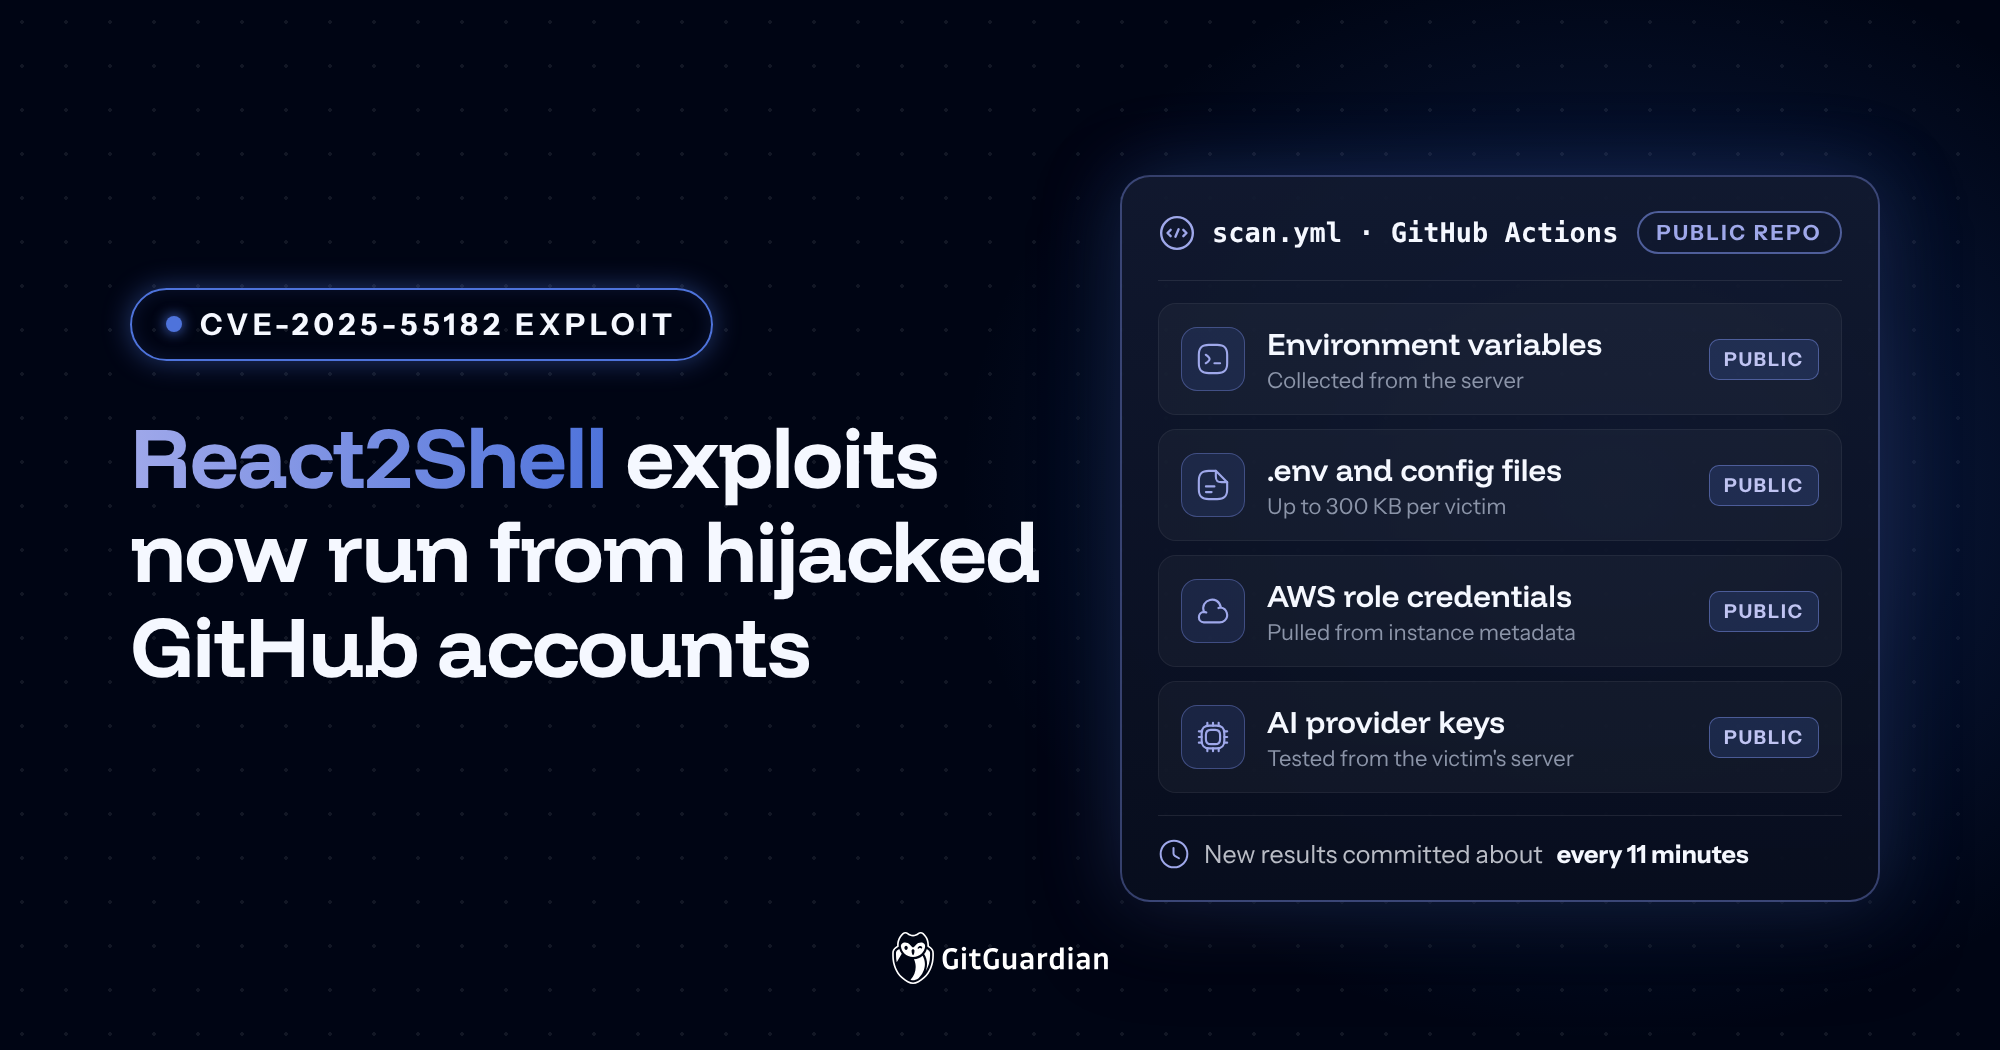
מתקפת React2STEAL: כך גונבים מפתחות גישה משרתי Next.js
מאמרGitGuardian Blog
לפני 1 ימים

מתקפת React2STEAL: כך גונבים מפתחות גישה משרתי Next.js

אמ;לק:קבוצת תוקפים משתלטת על חשבונות GitHub ומנצלת חולשה ב-Next.js כדי לגנוב מפתחות ענן וסיסמאות. אם יש לכם שרתי Next.js, עליכם לעדכן גרסאות באופן מיידי ולרענן את כל מפתחות הגישה (Secrets) שהיו מאוחסנים על השרת.

React2STEAL: Hijacked GitHub Accounts Exploit React2Shell and Publish Stolen Secrets

#node#cve#cve-2025-55182#nextjs
למקור המקורי
מתקפת שרשרת אספקה על מאגרי GitHub
מאמרGitGuardian Blog
לפני 7 ימים

מתקפת שרשרת אספקה על מאגרי GitHub

אמ;לק:תוקפים השתמשו בפרטי גישה גנובים כדי להחדיר קוד זדוני ל-17,000 מאגרים ציבוריים ב-GitHub דרך מנגנוני CI. בדקו אם הקוד שלכם עבר שינוי לא מורשה וסובבו מפתחות גישה.

wfx-loot: A CI Secret Stealer Pushed With Stolen GitHub Credentials

#node#supply-chain-attack#github#ci-cd
למקור המקורי
תולעת npm בשם ChainDrop: איך ה-AI מאיץ גניבת הרשאות
מאמרGitGuardian Blog
20.8.2026

תולעת npm בשם ChainDrop: איך ה-AI מאיץ גניבת הרשאות

אמ;לק:תקיפה מתוחכמת פגעה במאות חבילות קוד ב-npm באמצעות סוכני AI. ה-AI מאפשר לתוקפים להקטין את הזמן בין גניבת הרשאות לניצול שלהן בצורה דרמטית. מפתחים צריכים לבחון היטב את חבילות הקוד שהם מייבאים.

Machine-Speed Credential Abuse: What the ChainDrop npm Worm Changes

#node#npm#supply-chain-attack#ai-agents
למקור המקורי
שרשרת האספקה בסכנה: התקפות על ספריות npm ו-PyPI
מאמרGitGuardian Blog
22.7.2026

שרשרת האספקה בסכנה: התקפות על ספריות npm ו-PyPI

אמ;לק:ריבוי התקפות על ספריות קוד פתוח המשמשות מפתחים. התוקפים משתמשים בשיטות כמו גניבת טוקנים והזרקת קוד זדוני כדי להשתלט על סביבות פיתוח. הקפידו על בדיקת החבילות שאתם מתקינים.

The Streak Continues: Four More Supply Chain Attacks Hit npm and PyPI

#node#python#supply-chain-attack#npm
למקור המקורי

OWASP Cheat Sheet Series updates

4 פריטים
מקור
$cat article.txt

>מדריך ה-OWASP עבור Node.js עודכן עם הנחיות רעננות למניעת מתקפות ניחוש סיסמאות (Brute-Force). מומלץ לעבור על ההנחיות במידה ואתם מנהלים…

מאמרOWASP Cheat Sheet Series updates
לפני 4 ימים

עדכון הנחיות הגנה ממתקפות Brute-Force ב-Node.js

אמ;לק:מדריך ה-OWASP עבור Node.js עודכן עם הנחיות רעננות למניעת מתקפות ניחוש סיסמאות (Brute-Force). מומלץ לעבור על ההנחיות במידה ואתם מנהלים מערכות הזדהות באתר שלכם.

docs(nodejs): refresh brute-force protection guidance (#2934)

#node#nodejs#owasp#brute-force
למקור המקורי
$cat article.txt

>OWASP פרסמו מדריך חדש למניעת פרצות מסוג Path Traversal, המאפשרות להאקרים לגשת לקבצים רגישים בשרת. המדריך כולל דוגמאות קוד מעשיות לשפות…

מאמרOWASP Cheat Sheet Series updates
לפני 5 ימים

מדריך מקוצר חדש מ-OWASP: מניעת Path Traversal

אמ;לק:OWASP פרסמו מדריך חדש למניעת פרצות מסוג Path Traversal, המאפשרות להאקרים לגשת לקבצים רגישים בשרת. המדריך כולל דוגמאות קוד מעשיות לשפות מובילות כמו Java, Python ו-Node.js.

New CS: Path Traversal Prevention Cheat Sheet (#2968)

#node#python#dotnet#java
למקור המקורי
עדכון הנחיות הגנה מפני CSRF ב-Node.js
מאמרOWASP Cheat Sheet Series updates
לפני 15 ימים

עדכון הנחיות הגנה מפני CSRF ב-Node.js

אמ;לק:OWASP עדכנו את ההמלצות להגנה מפני התקפות CSRF (זיוף בקשות בין-אתרי) עבור סביבות Node.js. אם אתם בונים אפליקציות Node.js, מומלץ ליישם את ההנחיות החדשות כדי להגן על המשתמשים שלכם.

docs: update Node.js CSRF protection guidance (#2797) (#2890)

#node#owasp#nodejs#csrf
למקור המקורי
עדכון כלי בקרת הקוד markdownlint-cli
מאמרOWASP Cheat Sheet Series updates
לפני 18 ימים

עדכון כלי בקרת הקוד markdownlint-cli

אמ;לק:עדכון גרסה עבור כלי בקרת האיכות של קבצי markdown בפרויקט ה-Cheat Sheet של OWASP. שמירה על כלי פיתוח מעודכנים היא חלק חשוב בהבטחת שרשרת אספקה מאובטחת.

Bump markdownlint-cli from 0.49.1 to 0.50.0 in the npm group (#2895)

#node#supply-chain#npm#dev-tools
למקור המקורי

MongoDB Official Blog (general)

6 פריטים
מקור
זיכרון לטווח ארוך לסוכני AI עם MongoDB ו-Vercel
מאמרMongoDB Official Blog (general)
לפני 15 ימים

זיכרון לטווח ארוך לסוכני AI עם MongoDB ו-Vercel

אמ;לק:השקה של אינטגרציה המאפשרת לאפליקציות AI לשמור זיכרון של שיחות ואירועים ב-MongoDB, מה שמשפר את יכולת הסוכנים לתפקד לאורך זמן.

Introducing the MongoDB Vercel AI SDK Integration: Persistent Memory for AI Applications

#mongodb#node#ai-agents#vercel
למקור המקורי
שילוב MongoDB עם Google ADK לזיכרון סוכני AI
מאמרMongoDB Official Blog (general)
לפני 16 ימים

שילוב MongoDB עם Google ADK לזיכרון סוכני AI

אמ;לק:MongoDB הכריזה על אינטגרציה חדשה עם Google ADK שמאפשרת לאוכני AI לשמור נתונים וזיכרון לטווח ארוך. כלי זה עוזר למפתחים לבנות מערכות AI אמינות יותר עם גישה מאובטחת למידע.

Introducing the MongoDB Google ADK Integration: Durable Memory for Agent State

#mongodb#node#python#java
למקור המקורי
שמירת נתונים מאובטחת לסוכני AI בעזרת MongoDB
מאמרMongoDB Official Blog (general)
לפני 24 ימים

שמירת נתונים מאובטחת לסוכני AI בעזרת MongoDB

אמ;לק:הצגת מתאם (Adapter) חדש המאפשר לסוכני AI של Claude לשמור את היסטוריית העבודה שלהם ב-MongoDB. מדובר בפתרון לניהול זיכרון מאובטח לסוכנים חכמים, קריטי להמשכיות עבודה תקינה.

Introducing the MongoDB Claude SDK Session Adapter: Durable Session Storage for Agents

#mongodb#node#python#ai-agents
למקור המקורי
בדיקות אבטחה ואיכות לממשקי בסיסי נתונים
מאמרMongoDB Official Blog (general)
23.9.2026

בדיקות אבטחה ואיכות לממשקי בסיסי נתונים

אמ;לק:סקירה על האתגר בניהול ספריות תוכנה (דרייברים) לשפות תכנות שונות תוך שמירה על סטנדרט אחיד. שמירה על עדכניות ואבטחה של ספריות אלו היא חיונית למניעת חולשות אבטחה בשרשרת האספקה של התוכנה.

How to test that a dozen MongoDB drivers, in a dozen languages, conform to a dozen specs

#mongodb#node#java#software-supply-chain
למקור המקורי
התמודדות עם פשיעה פיננסית בעידן הבנקאות הדיגיטלית
מאמרMongoDB Official Blog (general)
21.9.2026

התמודדות עם פשיעה פיננסית בעידן הבנקאות הדיגיטלית

אמ;לק:עם המעבר לתשלומים מיידיים, גם הפשיעה הופכת למהירה ומורכבת יותר. המאמר פותח סדרה על שימוש בטכנולוגיות ענן ובסיסי נתונים מודרניים כדי להגן על מוסדות פיננסיים מפני מתקפות סייבר.

Financial Crime Mitigation with MongoDB / Series Overview

#mongodb#node#financial-crime#cyber-risk
למקור המקורי
$cat article.txt

>מערכות לזיהוי הונאות צריכות לפעול בזמן אמת. השימוש בסוכני AI מאפשר ניתוח חכם של התנהגויות חשודות ותגובה מיידית, תוך תמיכה במערכות בנקאיות…

מאמרMongoDB Official Blog (general)
30.7.2026

סוכני AI לניהול חקירות הונאה פיננסית

אמ;לק:מערכות לזיהוי הונאות צריכות לפעול בזמן אמת. השימוש בסוכני AI מאפשר ניתוח חכם של התנהגויות חשודות ותגובה מיידית, תוך תמיכה במערכות בנקאיות מודרניות.

Financial Crime Mitigation with MongoDB / Part IV: Agentic AI for Case Management

#mongodb#node#ai-agents#cybersecurity
למקור המקורי

PortSwigger Research

2 פריטים
מקור
פרצות אבטחה בסינון קבצי SVG: איך להגן על האתר
מאמרPortSwigger Research
לפני 24 ימים

פרצות אבטחה בסינון קבצי SVG: איך להגן על האתר

אמ;לק:מחקר חדש חושף שיטות לעקיפת מערכות סינון של קבצי SVG, מה שמאפשר להריץ קוד זדוני בדפדפני פיירפוקס. חשוב לוודא שמערכת העלאת הקבצים שלכם עוברת ולידציה קפדנית ולא מסתמכת רק על בדיקות בסיסיות.

Scalable Vector Grief

#node#web-security#xss#svg-security
למקור המקורי
הסכנות בשמות של תגיות HTML ו-JavaScript
מאמרPortSwigger Research
25.8.2026

הסכנות בשמות של תגיות HTML ו-JavaScript

אמ;לק:מחקר על אבטחת רכיבי ווב שמראה כיצד תווים מיוחדים בתגיות עלולים להוביל לחולשות אבטחה. הבנת האופן שבו דפדפנים מפרשים קוד היא בסיס קריטי להגנה מפני התקפות XSS.

What's in a tag name? JavaScript, apparently

#node#web-security#xss#javascript
למקור המקורי

Google Project Zero

1 פריטים
מקור
AI נגד כלים מסורתיים: מי מוצא יותר חולשות אבטחה?
מאמרGoogle Project Zero
לפני 25 ימים

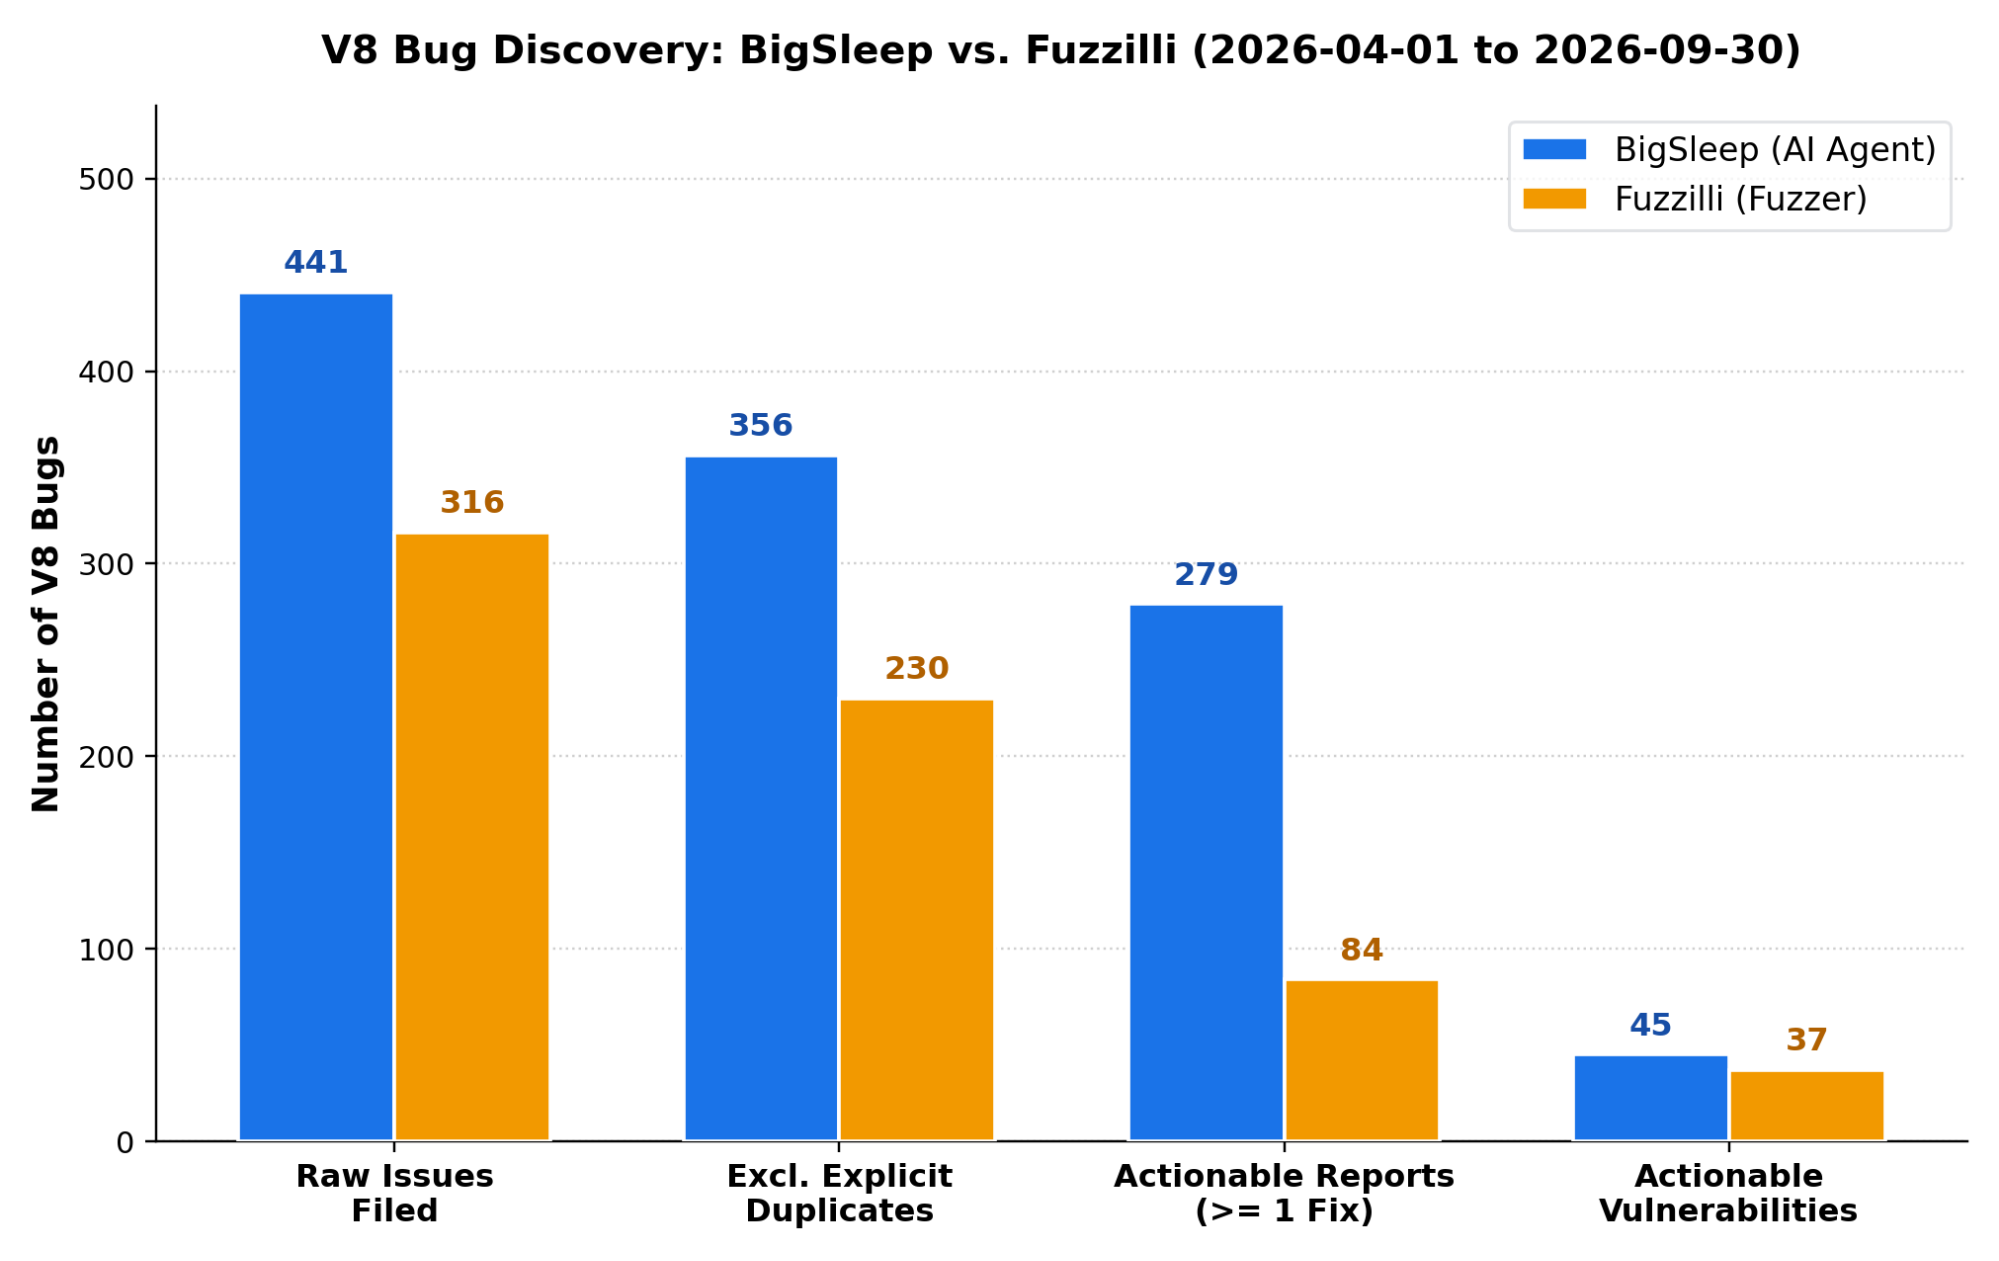
AI נגד כלים מסורתיים: מי מוצא יותר חולשות אבטחה?

אמ;לק:גוגל השוותה בין כלים אוטומטיים קלאסיים לבין מערכות AI בחיפוש באגים במנוע ה-JavaScript של דפדפן Chrome. התוצאות מראות שה-AI מצליח לאתר כמות משמעותית של חולשות, מה שמסמן את עתיד עולם ה-Fuzzing והאבטחה האוטומטית.

Fuzzers vs. AI: Comparing Fuzzilli and BigSleep on JavaScript Engines

#node#vulnerability-research#ai-security#chrome-v8
למקור המקורי

Lovable Blog

2 פריטים
מקור
$cat article.txt

>שיתוף תהליך המעבר של פלטפורמת lovable.dev לתשתית של Lovable עצמה. המעבר מדגים כיצד ניתן לנהל אפליקציות מורכבות בעזרת סוכני AI וכלים חדשים…

מאמרLovable Blog
18.8.2026

מעבר מ-Next.js ל-Lovable: מקרה בוחן

אמ;לק:שיתוף תהליך המעבר של פלטפורמת lovable.dev לתשתית של Lovable עצמה. המעבר מדגים כיצד ניתן לנהל אפליקציות מורכבות בעזרת סוכני AI וכלים חדשים תוך עמידה בעומסים כבדים.

How we migrated lovable.dev away from Next.js and turned it into another Lovable app

#node#lovable#vibe-coding#nextjs
למקור המקורי
$cat article.txt

>תיאור טכני של תהליך המעבר של אתר Lovable לתשתית הפנימית של החברה. המאמר מתמקד בשימוש בטכנולוגיות חדשות ובאוטומציה בתהליך הפיתוח.

מאמרLovable Blog
18.8.2026

מעבר lovable.dev לתשתית Lovable

אמ;לק:תיאור טכני של תהליך המעבר של אתר Lovable לתשתית הפנימית של החברה. המאמר מתמקד בשימוש בטכנולוגיות חדשות ובאוטומציה בתהליך הפיתוח.

How we migrated lovable.dev away from Next.js and turned it into another Lovable app - Lovable

#node#lovable#vibe-coding#infrastructure
למקור המקורי

Snyk Blog

2 פריטים
מקור
תיקון פרצות אבטחה בעזרת AI בשיעורי הצלחה גבוהים
מאמרSnyk Blog
18.8.2026

תיקון פרצות אבטחה בעזרת AI בשיעורי הצלחה גבוהים

אמ;לק:שילוב סוכני AI בתיקון אוטומטי של פרצות אבטחה בקוד מוכיח יעילות גבוהה יותר מאשר מודלים ללא תמיכה ייעודית. המאמר מסביר כיצד כלי אבטחה עוזרים ל-AI לכתוב קוד מאובטח יותר ב-14%.

Benchmarking Secure-and-Functional Remediation and How Snyk Agent Fix Lifts Frontier-Model Fix Rates by over 14%

#ai#code-security#snyk#vulnerability-remediation
למקור המקורי
הפריצה ל-keyv npm: תוכנה זדונית ב-preinstall ושרשרת אספקה
מאמרSnyk Blog
4.8.2026

הפריצה ל-keyv npm: תוכנה זדונית ב-preinstall ושרשרת אספקה

אמ;לק:גרסה 6.0.0 של חבילת keyv, יחד עם עשרה רכיבי npm קשורים, הכילו תוכנה זדונית שהופצה במהלך ההתקנה. המאמר מפרט את הגרסאות המושפעות, דרכי זיהוי והנחיות לתיקון בטוח, ומדגיש את החשיבות של אבטחת שרשרת האספקה בספריות קוד פתוח.

Inside the keyv npm Compromise: preinstall Malware, Trusted Provenance, and IDE Hooks

#supply-chain#malware#node#open-source-security
למקור המקורי

GitHub Security

2 פריטים
מקור
$cat article.txt

>גיטאהב הרחיבה את בסיס הנתונים לייעוץ בנוגע לתוכנות זדוניות (malware advisories) מעבר ל-npm, וכעת הוא כולל גם נתונים מ-OpenSSF. הרחבה זו…

מאמרGitHub Security
6.8.2026

מעבר לייעוץ תוכנות זדוניות ב-npm: גיטאהב מרחיבה את בסיס הנתונים

אמ;לק:גיטאהב הרחיבה את בסיס הנתונים לייעוץ בנוגע לתוכנות זדוניות (malware advisories) מעבר ל-npm, וכעת הוא כולל גם נתונים מ-OpenSSF. הרחבה זו משפרת את אבטחת שרשרת האספקה ומסייעת למפתחים לזהות ולמנוע שימוש בחבילות זדוניות במגוון רחב יותר של פרויקטים.

How we took malware advisories beyond npm

#node#openssf#github-security#supply-chain-security
למקור המקורי
$cat article.txt

>GitHub מציגה כלים חדשים לצמצום חשיפה למתקפות על ספריות קוד ותהליכי אוטומציה. חשוב להכיר את ההגנות החדשות ולהטמיע אותן בפרויקטים.

מאמרGitHub Security
28.7.2026

שיפור הגנת שרשרת האספקה ב-npm ו-GitHub Actions

אמ;לק:GitHub מציגה כלים חדשים לצמצום חשיפה למתקפות על ספריות קוד ותהליכי אוטומציה. חשוב להכיר את ההגנות החדשות ולהטמיע אותן בפרויקטים.

Disrupting supply chain attacks on npm and GitHub Actions

#node#npm#github-actions#supply-chain
למקור המקורי

Wiz Blog

1 פריטים
מקור
חבילות npm keyv ו-cacheable נחטפו במתקפת שרשרת אספקה
מאמרWiz Blog
4.8.2026

חבילות npm keyv ו-cacheable נחטפו במתקפת שרשרת אספקה

אמ;לק:מחקר Wiz מדווח על מתקפת שרשרת אספקה מתמשכת המכוונת למספר חבילות npm, ובפרט keyv ו-cacheable. התקפות מסוג זה מדגישות את החשיבות הקריטית של אבטחת שרשרת האספקה בעולם הפיתוח המודרני. מומלץ לבדוק תלויות ולעקוב אחר עדכוני אבטחה עבור חבילות אלו.

keyv and cacheable npm Package Hijacked in Supply Chain Attack

#supply-chain#package-hijack#node#security-incident
למקור המקורי
VibeSec — מרכז האבטחה ל-Vibe Coding